

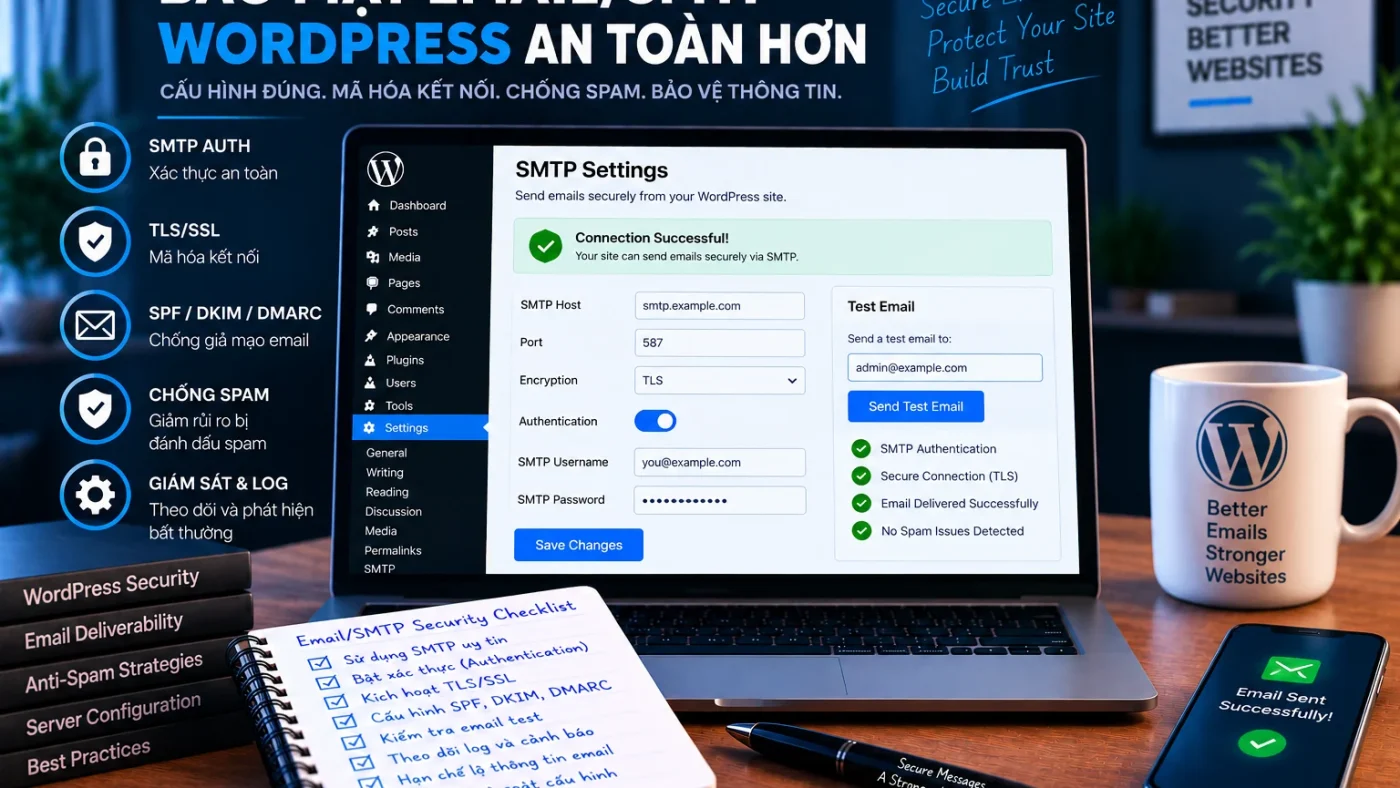
Bảo mật email/SMTP cho WordPress không chỉ là “gửi mail được”. Cần quản lý transport, credential, sender identity, SPF/DKIM/DMARC ở domain layer, log/retention và quyền của plugin hoặc integration gửi mail. Đây là một lớp trong hardening WordPress tổng thể, nơi outbound messaging cần có owner, secret hygiene và monitoring.
WordPress gửi mail qua đâu?
WordPress dùng hàm wp_mail() làm abstraction để gửi email. Trên nhiều hosting, mail có thể đi qua PHP mail transport; với site cần deliverability và audit tốt hơn, tổ chức thường dùng SMTP hoặc email API qua plugin/integration có owner rõ.
Quản trị email/SMTP WordPress an toàn
Control map
| Lớp | Mục tiêu |
|---|---|
| Transport | Dùng channel phù hợp và có TLS khi có thể |
| Credential | Không hard-code SMTP/API secret trong source public |
| Sender identity | From domain/address có owner và policy |
| Domain auth | SPF/DKIM/DMARC khớp mail provider |
| Monitoring | Theo dõi bounce, auth failure và sending spike |
Credential phải được quản lý như secret
SMTP password hoặc API token có thể cho phép gửi mail thay mặt domain. Không copy secret thật vào ticket/chat, không commit vào repository public và cần rotation khi nghi bị lộ. Nếu lưu qua config/env, quyền đọc phải theo least privilege. Với secret đặt cùng cấu hình WordPress, đối chiếu thêm bảo vệ wp-config.php, salts và secrets.
SPF, DKIM và DMARC nằm ngoài WordPress core
Đây là control ở DNS/mail-provider layer. WordPress/plugin có thể hỗ trợ cấu hình sender, nhưng record xác thực phải khớp provider thực tế. Không thêm record mẫu mù quáng vì có thể làm mail hợp lệ bị fail hoặc DMARC alignment sai. Với ownership và change control của record, xem bảo mật DNS và domain WordPress.
Không dùng Administrator credential cho mail integration
Nếu plugin gửi mail cần API token, hãy dùng credential/service account riêng khi provider hỗ trợ. Mục tiêu là revoke độc lập và giảm blast radius nếu secret bị compromise.
Logging cần tránh lộ nội dung nhạy cảm
Email log có thể chứa địa chỉ người nhận, subject, body hoặc token reset. Chỉ log dữ liệu cần cho vận hành, có retention và access control. Không bật body logging rộng rãi nếu không có lý do.
Checklist rollout SMTP/API
- Xác minh mail provider và owner.
- Tạo credential riêng cho site/integration.
- Cấu hình From/Reply-To đúng domain policy.
- Thiết lập SPF/DKIM/DMARC theo provider.
- Test password reset, form, transactional mail.
- Kiểm tra bounce/spam placement và auth result.
- Thiết lập rotation, monitoring và rollback.
Nếu site đột nhiên gửi nhiều mail
Sending spike có thể do form abuse, compromised account, plugin lỗi hoặc malware. Không chỉ chặn outbound; cần khóa timeline, recipient pattern, source plugin/hook và correlation với login/file change.
Nguồn kỹ thuật
Kết luận
Bảo mật email/SMTP WordPress là quản trị transport và identity có kiểm soát: secret riêng, domain authentication đúng provider, log tối thiểu, monitoring và khả năng revoke/rotation khi có incident.