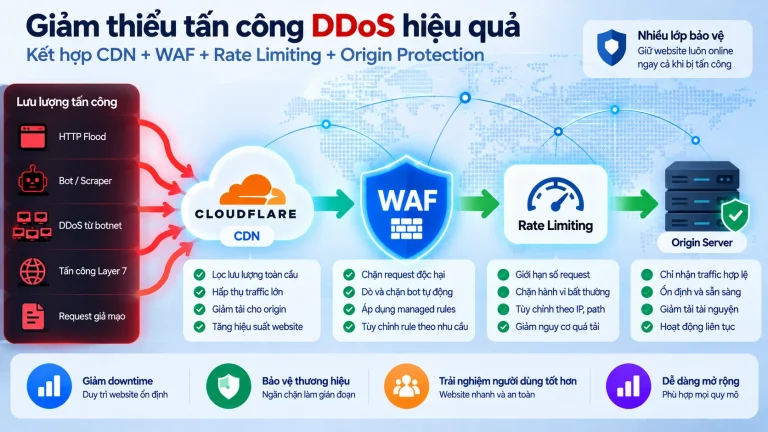
Cách giảm thiểu DDoS cho website: CDN, WAF, Rate Limit và Origin Protection
Giảm thiểu DDoS cho website không nên dựa vào một control duy nhất. Một kiến trúc bền vững…
13/09/2026
WAF, bot mitigation, rate limiting, CDN và các biện pháp giảm thiểu DDoS cho website và ứng dụng web.
Giảm thiểu DDoS cho website không nên dựa vào một control duy nhất. Một kiến trúc bền vững…
13/09/2026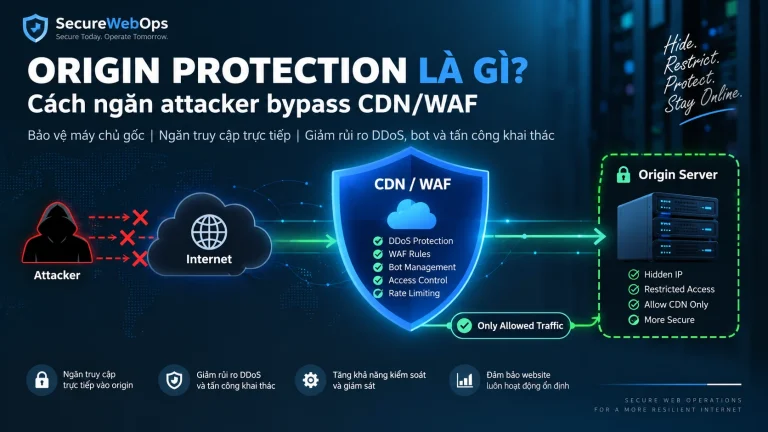
Origin Protection là tập hợp control dùng để bảo đảm origin server chỉ nhận traffic từ những đường…
13/09/2026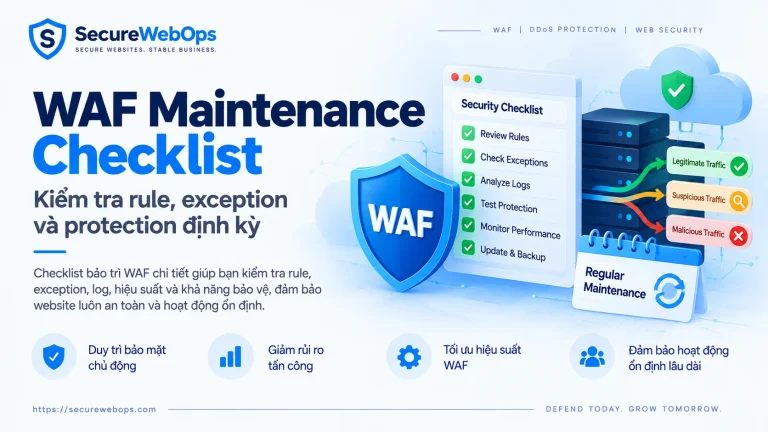
WAF không phải control “bật một lần rồi để đó”. Managed rules thay đổi, application thêm endpoint mới,…
13/09/2026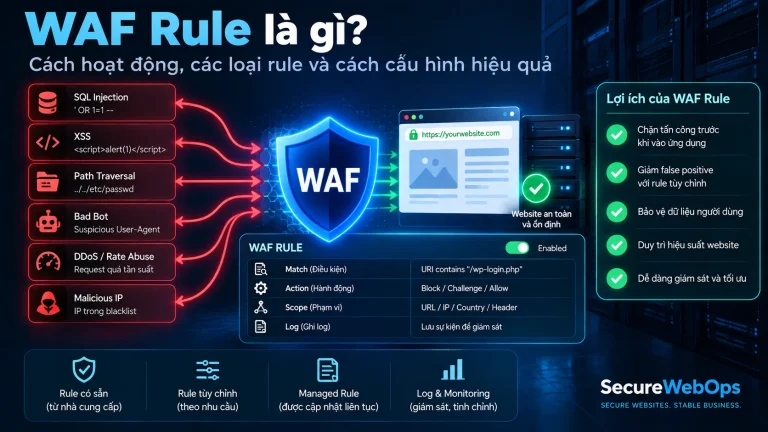
WAF Rule là một policy dùng để nhận diện một nhóm request HTTP/HTTPS và quyết định hành động…
13/09/2026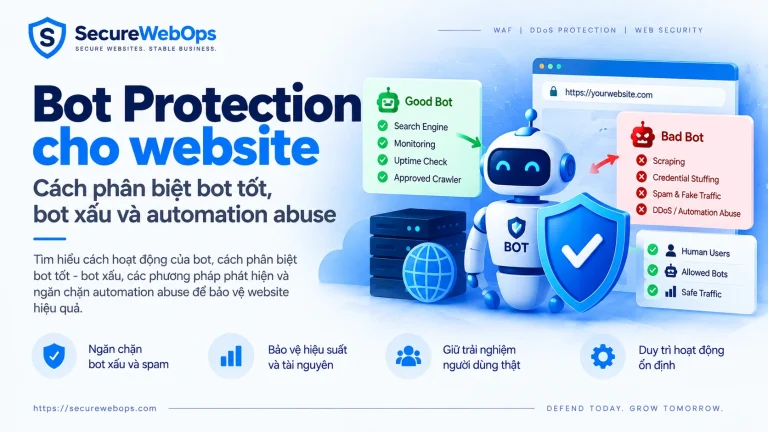
Bài phân tích này xem xét tình huống bot traffic tạo request abuse ở một số endpoint có…
12/09/2026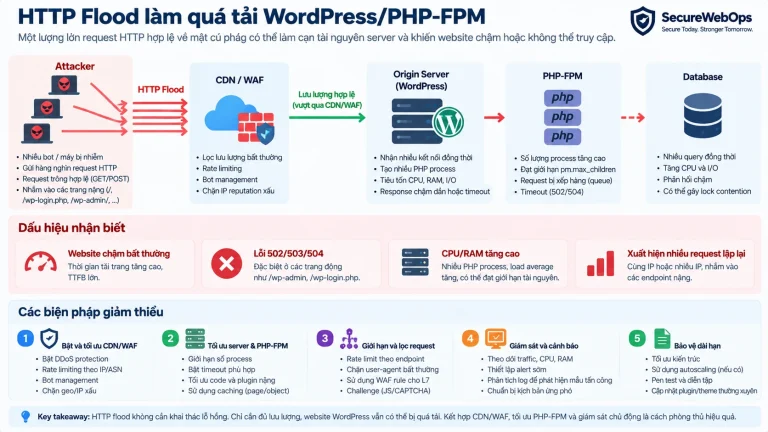
Bài phân tích này xem xét tình huống HTTP flood đánh vào các endpoint động của WordPress, làm…
12/09/2026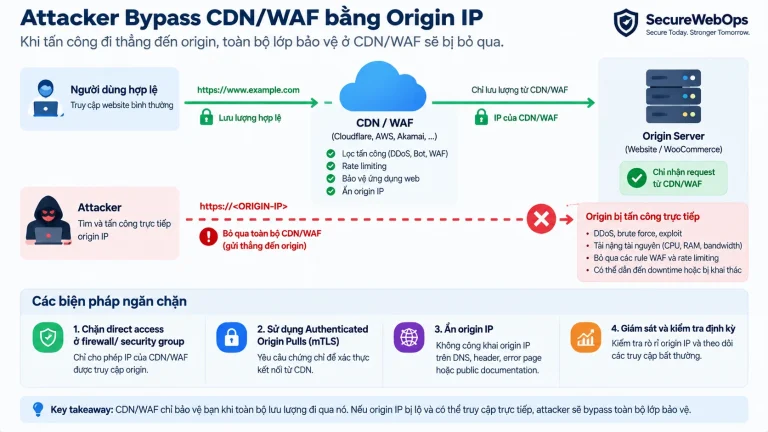
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để…
13/09/2026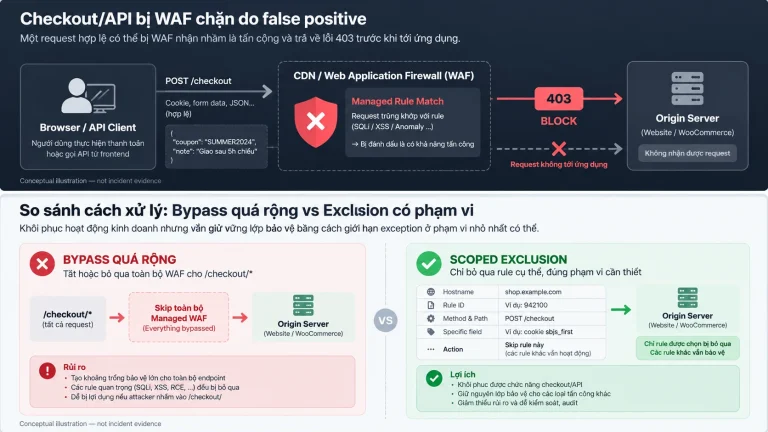
Case type: Scenario Analysis. Problem owner: WAF false positive chặn legitimate checkout/API traffic. Lưu ý evidence: bài này…
12/09/2026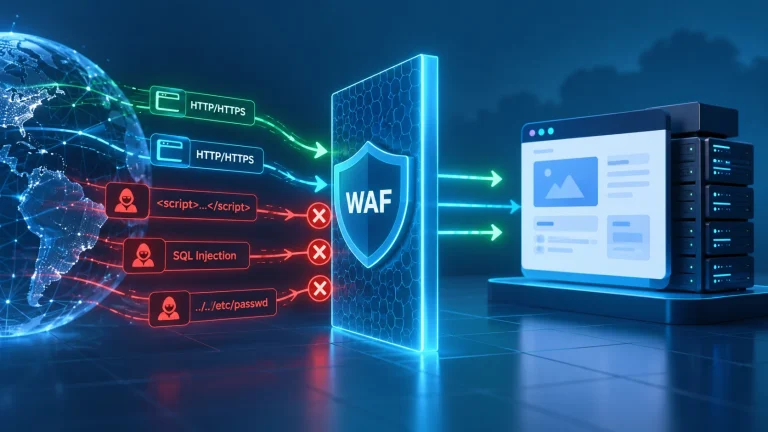
Web Application Firewall (WAF) là lớp kiểm soát đặt trước website hoặc API để kiểm tra lưu lượng…
13/09/2026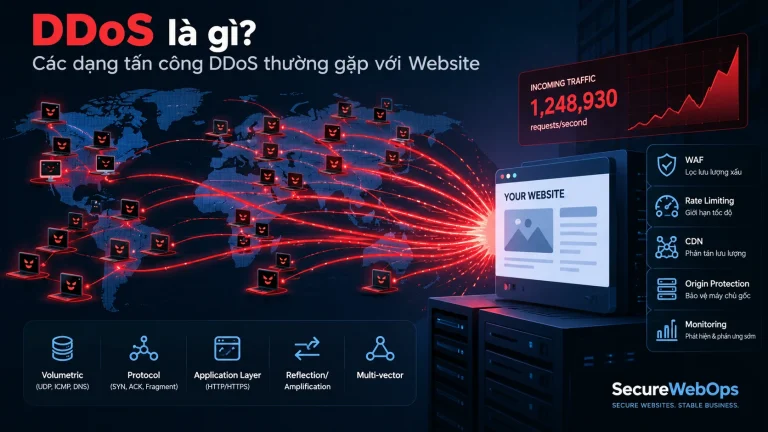
DDoS (Distributed Denial of Service) là dạng tấn công làm suy giảm hoặc làm mất khả năng phục…
11/09/2026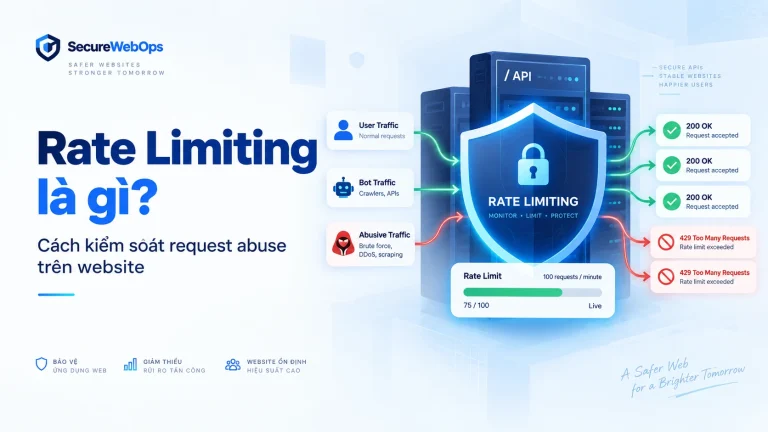
Rate limiting là cơ chế giới hạn số lượng request mà một client, user, API key hoặc một…
13/09/2026
Bot Protection là tập hợp các cơ chế giúp website phân biệt automation hữu ích với automation gây…
13/09/2026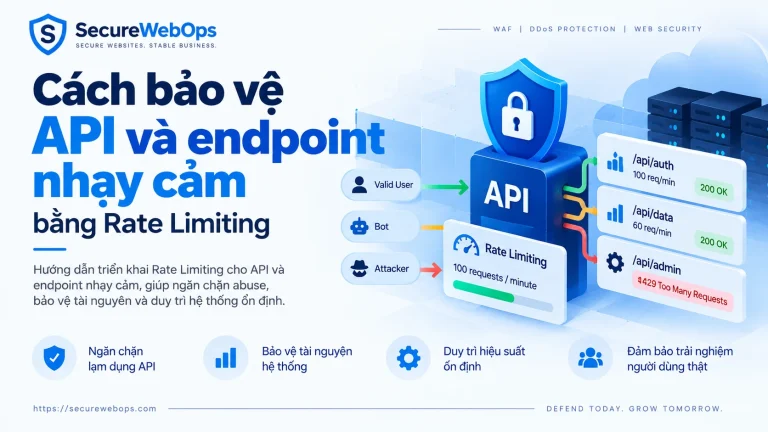
Rate limiting cho API không chỉ là đặt một ngưỡng request chung. Với endpoint nhạy cảm như đăng…
12/09/2026
WAF không phải control “bật một lần rồi để đó”. Managed rules thay đổi, application thêm endpoint mới,…
13/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.