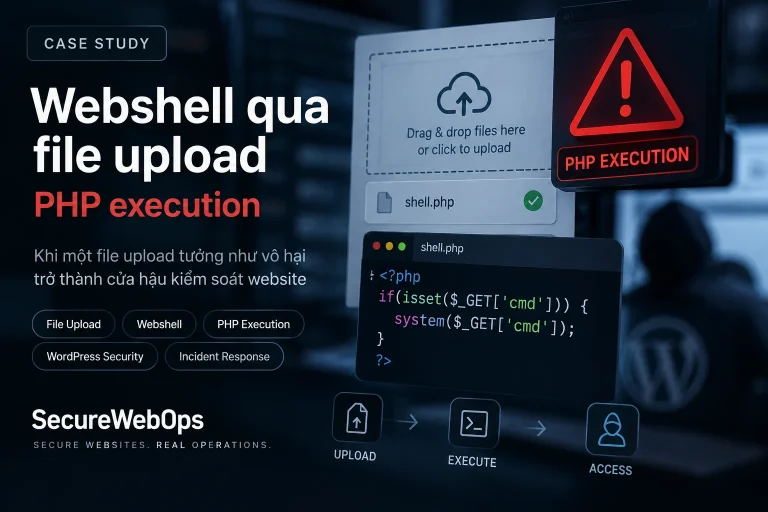
PHP độc hại trong wp-content/uploads trên aaPanel: điều tra execution path và root cause
Phát hiện PHP trong wp-content/uploads trên aaPanel chưa đủ để kết luận RCE. Cách điều tra provenance, upload/write…
16/09/2026
Phát hiện, điều tra và xử lý malware, backdoor, redirect độc hại, webshell và dấu hiệu website bị xâm nhập.
Phát hiện PHP trong wp-content/uploads trên aaPanel chưa đủ để kết luận RCE. Cách điều tra provenance, upload/write…
16/09/2026
SEO spam malware WordPress không nên được xử lý như một vấn đề “xóa URL rác khỏi Google”.…
14/09/2026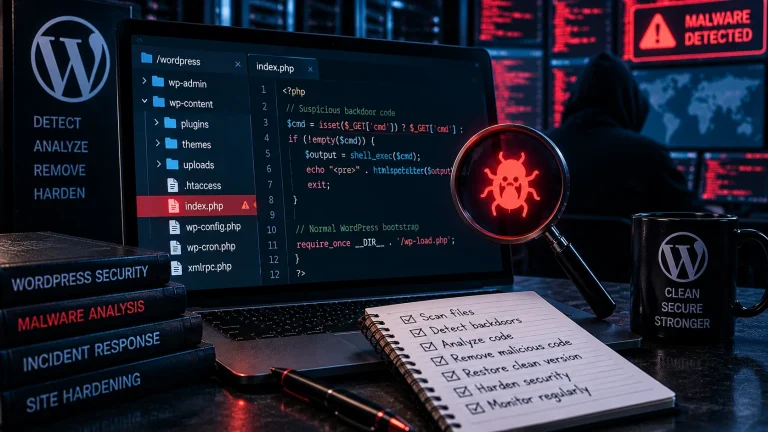
Backdoor WordPress là cơ chế giúp một bên duy trì hoặc lấy lại quyền truy cập trái phép…
14/09/2026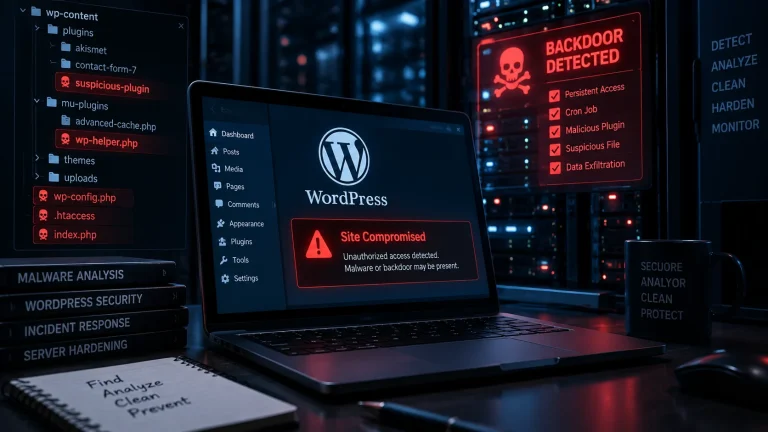
Persistence trong WordPress malware là tập hợp cơ chế giúp bên xâm nhập duy trì hoặc lấy lại…
14/09/2026
Phát hiện PHP trong wp-content/uploads trên aaPanel chưa đủ để kết luận RCE. Cách điều tra provenance, upload/write…
16/09/2026
Hướng dẫn giới hạn file upload theo defense-in-depth: allowlist extension, MIME/signature, đổi tên, storage ngoài webroot, chặn thực…
13/09/2026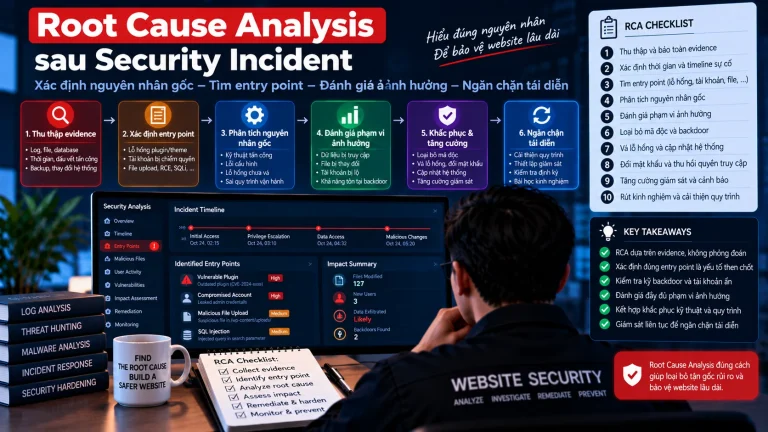
Cleanup malware chỉ là một phần của recovery. Website chỉ nên được bàn giao lại cho vận hành…
12/09/2026
PHP backdoor hoặc mã độc nằm trong wp-config.php, .htaccess, index.php hay một file bootstrap/configuration có mức độ ảnh…
12/09/2026
Một tài khoản Admin lạ, một plugin không rõ nguồn gốc và một MU-plugin bất thường có thể…
12/09/2026
Malware tái xuất hiện sau cleanup không phải lúc nào cũng do file backdoor còn sót. Trên WordPress,…
12/09/2026
Redirect lạ, JavaScript injection và SEO spam trên WordPress thường không xuất hiện như ba sự cố độc…
12/09/2026
Website WordPress bị nhiễm malware không phải lúc nào cũng hiện cảnh báo rõ ràng. Có trường hợp…
08/09/2026
Website WordPress tự redirect sang một trang lạ là tình huống người truy cập bị chuyển sang URL…
08/09/2026
WordPress xuất hiện một tài khoản Administrator mà không ai trong quy trình vận hành nhận là hợp…
08/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.