

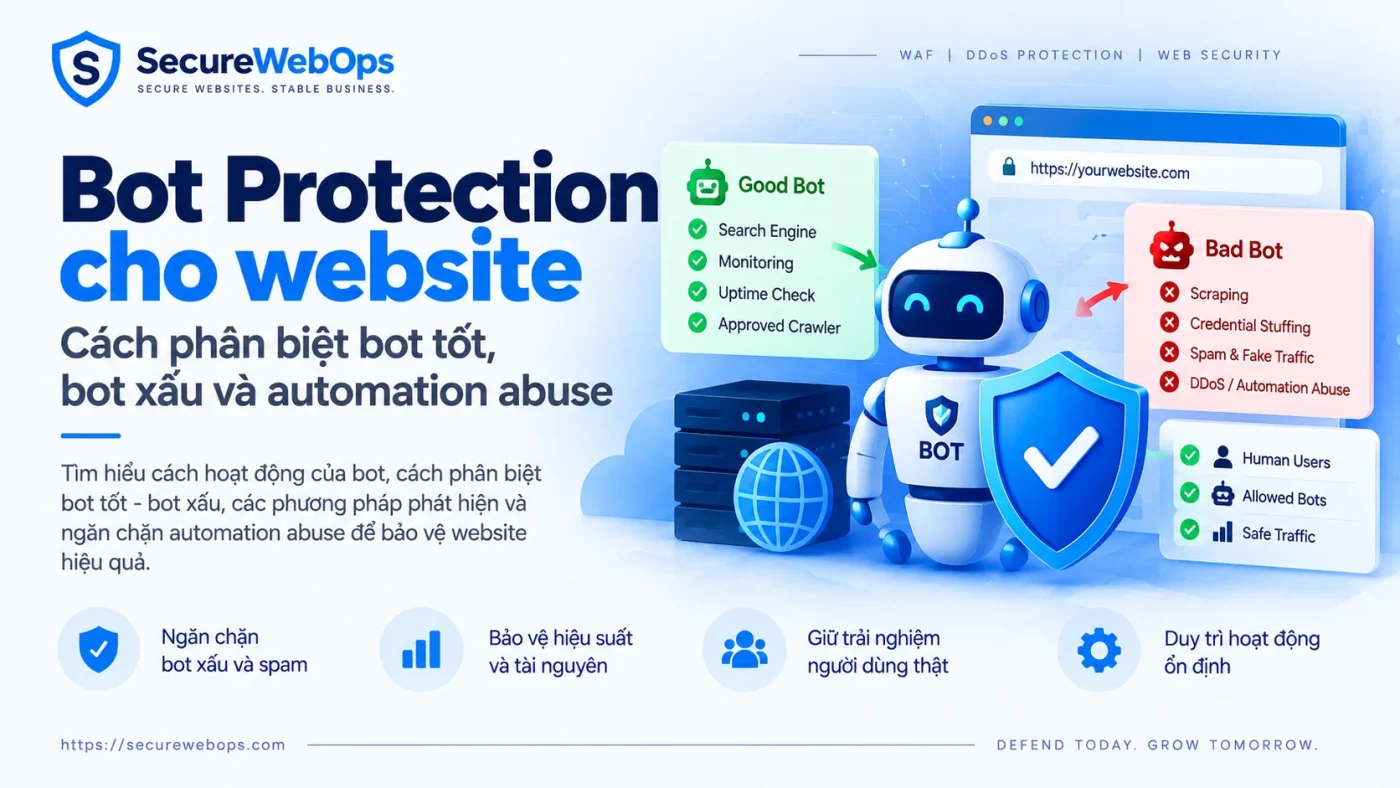
Bot Protection là tập hợp các cơ chế giúp website phân biệt automation hữu ích với automation gây hại, sau đó áp dụng hành động phù hợp như allow, monitor, rate limit, challenge hoặc block. Mục tiêu không phải chặn mọi bot: search crawler, uptime monitor, link preview, webhook verifier hoặc integration hợp lệ đều có thể là automation cần thiết.
Rủi ro xuất hiện khi bot bị dùng để credential stuffing, tạo tài khoản giả, spam form, scraping, abuse API, giữ hàng, dò coupon, làm sai lệch analytics hoặc tạo tải lớn lên backend. Vì vậy, bot protection hiệu quả cần đánh giá hành vi và ngữ cảnh, thay vì chỉ dựa vào một user-agent hay một danh sách IP. Một failure mode thực tế là Bot Traffic được kiểm soát bằng Rate Limiting, nơi classification và threshold phải được đặt đúng route để giảm automation abuse mà không block user tốt.
Bot tốt, bot xấu và automation hợp lệ khác nhau thế nào?
Bot tốt hoặc verified bot
Đây là automation phục vụ chức năng hợp lệ và có thể xác minh được: search engine crawler, monitoring service, link preview, security scanner đã được ủy quyền hoặc integration của đối tác. Tùy nền tảng, một số bot được xác minh bằng danh sách nhà cung cấp, reverse DNS, IP range hoặc cơ chế verification riêng.
Bot xấu
Bot xấu tự động hóa hành vi gây hại hoặc trái với policy của website: thử credential hàng loạt, tạo account giả, spam, scraping quá mức, carding, abuse coupon, API flooding hoặc khai thác một business flow để thu lợi.
Automation không rõ ràng
Không phải automation nào cũng rơi ngay vào hai nhóm trên. Một headless browser có thể là tool QA nội bộ hoặc cũng có thể là scraper. Một crawler AI có thể được chủ site cho phép, hạn chế hoặc chặn tùy policy. Vì vậy, enforcement nên dựa vào mức tin cậy của tín hiệu và tác động lên hệ thống.
Vì sao chỉ chặn theo User-Agent là không đủ?
User-Agent rất dễ giả mạo. Một script có thể tự nhận là Chrome, Googlebot hoặc bất kỳ client nào khác. IP cũng không phải tín hiệu tuyệt đối vì attacker có thể dùng proxy, residential network hoặc cloud infrastructure, trong khi user thật có thể chia sẻ IP qua NAT/VPN.
Bot protection hiện đại thường kết hợp nhiều nhóm tín hiệu: network reputation, TLS/HTTP fingerprint, JavaScript/browser signal, cookie/session, request velocity, navigation pattern, login failure, hành vi theo account và kết quả business flow. Không nhất thiết mọi nền tảng đều có đầy đủ các tín hiệu này, nhưng nguyên tắc là không phụ thuộc vào một thuộc tính duy nhất.
Những dạng bot abuse thường gặp trên website
- Credential stuffing: thử username/password bị lộ trên login endpoint.
- Account creation abuse: tự động tạo nhiều tài khoản giả.
- Form spam: gửi contact form, comment hoặc lead giả.
- Scraping: thu thập nội dung, giá, dữ liệu sản phẩm hoặc inventory với tốc độ cao.
- API abuse: gọi endpoint lặp lại, khai thác quota hoặc tiêu thụ tài nguyên.
- Inventory hoarding/scalping: giữ hàng hoặc đặt chỗ bằng automation.
- SMS/OTP abuse: kích hoạt nhiều lần gửi mã để gây chi phí.
- Layer 7 flood: tạo lượng lớn HTTP request trông hợp lệ để làm suy giảm dịch vụ.
Nếu traffic anomaly xuất hiện trước khi origin bắt đầu quá tải, xem case Traffic Anomaly cảnh báo Layer 7 Attack trước khi Website quá tải để hiểu cách kết hợp baseline, signature và origin telemetry.
Bot Protection khác Rate Limiting thế nào?
Rate limiting trả lời câu hỏi “client này đang gửi request nhanh đến mức nào?”, trong khi bot protection cố trả lời rộng hơn: “traffic này có phải automation không, mức độ tin cậy ra sao và hành vi có phù hợp không?”. Hai lớp bổ sung cho nhau.
Một bot có thể gửi request chậm để né threshold đơn giản. Ngược lại, một user thật hoặc integration hợp lệ có thể tạo burst cao nhưng không độc hại. Vì vậy, bạn nên kết hợp bot signal với Rate Limiting để kiểm soát request abuse, đặc biệt ở các endpoint nhạy cảm.
Phân lớp bảo vệ theo route
Không nên áp cùng một mức friction lên mọi trang. Landing page công khai, login, signup, search, checkout và API có rủi ro khác nhau.
- Trang nội dung công khai: ưu tiên allow verified crawler, quan sát scraping và tránh challenge gây ảnh hưởng người dùng/search bot hợp lệ.
- Login: theo dõi login velocity, failure rate, account/IP correlation và credential stuffing; với WordPress có thể tham chiếu cách bảo vệ wp-login.php bằng WAF và Rate Limiting.
- Signup: chú ý account creation abuse, disposable identity và burst automation.
- Form: kết hợp challenge nhẹ, honeypot hoặc behavioral signal với rate limit.
- API: dùng identity/API key, quota, rate limit và validation; không chỉ dựa trên browser challenge.
- Checkout/booking: ưu tiên signal theo session, account và hành vi nghiệp vụ để giảm scalping hoặc fraud.
Action nào nên dùng: allow, challenge hay block?
Enforcement nên tăng dần theo độ chắc chắn. Traffic đã xác minh hợp lệ có thể allow. Traffic nghi ngờ nhưng chưa đủ bằng chứng có thể monitor hoặc challenge. Hành vi rõ ràng gây abuse có thể rate limit hoặc block.
Block cứng quá sớm có thể gây false positive cho user dùng privacy browser, VPN, automation nội bộ hoặc partner integration. Ngược lại, chỉ challenge mọi thứ có thể tạo friction không cần thiết và vẫn không bảo vệ tốt API không chạy browser JavaScript.
Verified bots cần được xử lý cẩn thận
Nếu nền tảng cung cấp khái niệm verified bot, hãy dùng cơ chế xác minh của nền tảng thay vì tự allow chỉ dựa trên User-Agent. Ví dụ, một request tự nhận là Googlebot nhưng không vượt qua bước xác minh không nên được tin tưởng chỉ vì tên crawler.
Đồng thời, “verified” không đồng nghĩa với “luôn được phép” trong mọi business policy. Chủ website vẫn có thể quyết định crawl policy riêng cho từng loại automation, miễn là hiểu rõ tác động tới SEO, monitoring hoặc integration.
Bot protection cho API cần cách tiếp cận khác browser
API client thường không có JavaScript, cookie hoặc browser fingerprint như người dùng web. Vì vậy, API nên dựa nhiều hơn vào API key/client identity, mTLS/JWT nếu phù hợp, request signature, rate limit, quota, schema validation và behavioral pattern.
Với endpoint có resource cost cao hoặc thao tác nhạy cảm, hãy tham khảo cách bảo vệ API và endpoint nhạy cảm bằng Rate Limiting.
Telemetry cần theo dõi để phát hiện automation abuse
- Tỷ lệ request theo bot/automation classification nếu nền tảng cung cấp.
- Top path bị automation truy cập.
- Request rate theo IP, session, account, API key hoặc tenant.
- Login failure và signup burst.
- Tỷ lệ challenge pass/fail.
- 429, block và error rate.
- Origin CPU, database load và cache hit ratio.
- Business outcome bất thường: lead rác, account giả, OTP cost, inventory hold.
Quy trình triển khai Bot Protection an toàn
- Inventory automation hợp lệ: search crawler, monitoring, partner integration, internal job.
- Map critical routes: login, signup, form, API, checkout, search.
- Baseline traffic: quan sát trước khi thay đổi rule.
- Bật detection/analytics: phân loại traffic nếu nền tảng hỗ trợ.
- Áp policy hẹp: bắt đầu ở endpoint bị abuse rõ nhất.
- Dùng action nhẹ trước: log, challenge hoặc rate limit tùy risk.
- Đo false positive: test user thật, bot hợp lệ, mobile network, VPN và integration.
- Enforce dần: block khi tín hiệu đủ mạnh.
- Review định kỳ: automation và traffic pattern thay đổi theo thời gian.
Bot Protection có thay thế WAF và DDoS Protection không?
Không. Bot protection tập trung vào automation và abuse behavior. WAF lọc request dựa trên managed/custom rules và dấu hiệu tấn công ứng dụng. DDoS protection xử lý khả năng hấp thụ và giảm thiểu lưu lượng ở quy mô lớn. Rate limiting kiểm soát tốc độ hoặc mức tiêu thụ theo client/route.
Mô hình thực tế thường là nhiều lớp. Nếu bạn đang xây kiến trúc tổng thể, xem cách kết hợp CDN, WAF, Rate Limit và Origin Protection.
Những sai lầm phổ biến
- Chặn mọi bot mà không inventory automation hợp lệ.
- Tin User-Agent là bằng chứng danh tính.
- Dùng IP như tín hiệu duy nhất.
- Áp challenge lên toàn site thay vì route nhạy cảm.
- Không có allow policy cho monitoring hoặc integration.
- Chỉ nhìn request count mà bỏ qua business outcome.
- Không kiểm tra false positive sau khi enforce.
- Không bảo vệ origin, để traffic bypass lớp edge.
Kết luận
Bot Protection hiệu quả không phải là “chặn bot”, mà là quản lý automation theo risk. Hãy xác định bot và integration hợp lệ trước, phân loại critical route, kết hợp behavioral signal với rate limiting/WAF, triển khai action theo mức độ tin cậy và đo false positive liên tục. Với traffic đáng ngờ ở Layer 7, hãy đối chiếu thêm dấu hiệu trong bài Layer 7 DDoS và HTTP Flood.
Nguồn tham khảo: Cloudflare documentation về Bots, WAF và challenge bad bots; OWASP API Security Top 10 về resource consumption và API abuse.