

Chọn nhà cung cấp Managed Website Security không nên bắt đầu từ bảng giá hoặc danh sách logo công nghệ. Provider sẽ có thể nhận quyền truy cập nhạy cảm, xem telemetry, thay đổi control và tham gia incident response; vì vậy đây vừa là quyết định dịch vụ vừa là quyết định cybersecurity supply-chain risk.
NIST SP 1326 về due diligence supplier assessment nhấn mạnh cần nghiên cứu đủ thông tin về nhà cung cấp trước khi ra quyết định mua. Với Managed Security, mục tiêu là biết provider có thực sự cung cấp capability cần thiết, bảo vệ chính họ ra sao, trách nhiệm được chia thế nào và có evidence gì để kiểm chứng.
Bắt đầu bằng Outcome, không bắt đầu bằng Vendor
Trước khi gửi RFP hoặc hỏi báo giá, doanh nghiệp nên xác định outcome:
- Muốn monitor gì?
- Alert nào cần human triage?
- Cần remediation hay chỉ advisory?
- Cần outside-hours response không?
- Ai quản lý WAF/server/access/backup?
- Cần report/evidence gì?
- Critical flow và business impact là gì?
Nếu không khóa outcome, các báo giá sẽ khó so sánh vì mỗi provider định nghĩa “Managed Security” khác nhau.
Scope, coverage và mô hình vận hành dịch vụ
1. Kiểm tra Scope trước khi kiểm tra Giá
Một scope tốt phải nêu rõ:
- Assets/environments được cover.
- Capabilities included.
- Coverage hours.
- Monitoring sources.
- Remediation authority.
- Exclusions.
- Third-party dependency.
Có thể dùng Managed Security Scope làm checklist để so các proposal cùng cấu trúc.
2. “24/7” phải được giải nghĩa
Hỏi provider chính xác:
- 24/7 telemetry collection?
- 24/7 automated detection?
- 24/7 human triage?
- 24/7 incident response?
Nếu brochure chỉ ghi “24/7 monitoring”, chưa đủ để suy ra có người trực và xử lý ngoài giờ.
3. Kiểm tra Team thực sự phục vụ Account
Không nên chỉ hỏi tổng số nhân viên. Hãy hỏi:
- Ai là service owner?
- Analyst level nào triage first-line?
- Senior escalation hoạt động ra sao?
- Có on-call backup không?
- Concurrent incident xử lý thế nào?
- Specialist WAF/server/IR có sẵn khi cần không?
Headcount lớn không bảo đảm account của bạn có đủ capacity.
4. Yêu cầu Provider mô tả Runbook, không cần tiết lộ Secret
Provider không cần đưa toàn bộ internal procedure, nhưng phải giải thích được workflow:
- Trigger.
- Triage.
- Severity.
- Escalation.
- Authorization.
- Validation.
- Closure evidence.
Nếu câu trả lời chỉ là “tool sẽ tự động phát hiện”, cần hỏi tiếp ai xử lý sau alert.
5. SLA phải tách Acknowledge, Triage và Remediation
“Response trong 15 phút” có thể chỉ là ticket auto-created. Hợp đồng nên định nghĩa metric nào được đo, đồng hồ bắt đầu lúc nào và khi nào được pause.
Chi tiết cấu trúc có thể tham khảo Managed Security SLA.
6. Kiểm tra Escalation và Emergency Authority
Provider phải giải thích được:
- Khi nào alert thành incident?
- Khi nào escalation senior?
- Khi nào management/customer được gọi?
- Provider được phép block/revoke/isolate tới đâu?
- Action nào cần customer approval?
Security Escalation Matrix giúp chuẩn hóa câu hỏi này.
Due diligence Provider và supply-chain risk
7. Due Diligence Security Posture của chính Provider
Managed Security provider có thể có privileged access vào nhiều khách hàng nên bản thân provider là một phần của attack surface. Nên hỏi về:
- MFA và privileged access.
- Employee onboarding/offboarding.
- Admin workstation hoặc secure access path.
- Logging/audit trail.
- Vulnerability/patch management.
- Incident response nội bộ.
- Backup/business continuity.
NIST C-SCRM coi foundational cyber practices và resilience là những thành phần quan trọng của supplier due diligence.
8. Chứng nhận là Evidence, không phải Guarantee
ISO 27001, SOC reports hoặc chứng nhận khác có thể là evidence hỗ trợ due diligence, nhưng cần hỏi:
- Scope chứng nhận có bao gồm service/team/data center liên quan không?
- Báo cáo còn hiệu lực không?
- Có exception/qualified finding quan trọng không?
- Control khách hàng cần có nằm trong scope audit không?
Không nên kết luận provider an toàn chỉ vì có logo chứng nhận.
9. Data Handling phải được viết rõ
Managed Security có thể xử lý log, IP, user identifier, request sample, vulnerability detail hoặc incident evidence. Contract cần xác định:
- Dữ liệu nào được thu.
- Lưu ở khu vực nào.
- Retention bao lâu.
- Ai có quyền truy cập.
- Encryption.
- Deletion/return khi kết thúc hợp đồng.
- Subprocessor có tham gia không.
Không gửi secret hoặc dữ liệu nhạy cảm hơn mức cần thiết cho monitoring.
10. Subcontractor và Supply-Chain Tiers
Provider có thể phụ thuộc SIEM cloud, SOC partner, ticketing, remote-access platform hoặc subcontractor. Hỏi:
- Những third-party nào xử lý customer data?
- Ai có production access?
- Provider đánh giá supplier của họ thế nào?
- Thay subcontractor có notification không?
NIST SP 1326 đưa supply-chain tiers vào due diligence vì risk không dừng ở supplier trực tiếp.
11. Incident Notification của Provider
Contract nên xác định provider phải thông báo khi:
- Confirmed incident trên infrastructure của provider có ảnh hưởng khách hàng.
- Suspected compromise có khả năng tác động customer systems.
- Credential/token dùng cho customer bị exposure.
- Service outage ảnh hưởng monitoring/response.
Thông báo cần có contact cập nhật và channel dự phòng. CISA cũng khuyến nghị contract với provider phải bao gồm notification cho confirmed hoặc suspected security events/incidents liên quan provider infrastructure.
12. Logging và Audit Trail phải thuộc về Service Evidence
Hỏi provider:
- Ai đã truy cập customer environment?
- Ai thay đổi rule/config?
- Timestamp có đồng bộ không?
- Audit log giữ bao lâu?
- Khách hàng có nhận được change evidence không?
Privileged action không có audit trail là rủi ro lớn.
13. Remote Access nên được thiết kế Least Privilege
Không nên cấp permanent admin chỉ vì “để support nhanh”. Có thể cân nhắc:
- Named accounts.
- MFA.
- Just-in-time access.
- Scoped permission.
- Approval cho sensitive action.
- Session/audit logging.
- Periodic access review.
Emergency access cũng cần owner và expiry.
Remediation, change control và service evidence
14. Kiểm tra Remediation Boundary
Một số provider chỉ detect/advise; số khác được quyền thay WAF/firewall/server. Hãy hỏi từng capability:
| Capability | Provider làm gì? | Ai approve? |
|---|---|---|
| WAF | Monitor / tune / enforce? | Provider hay customer? |
| Vulnerability | Scan / validate / patch / retest? | Ai sở hữu change? |
| Incident | Triage / contain / recover? | Emergency authority? |
| Access | Review / revoke? | Business owner? |
15. Hỏi về Validation và Rollback
Provider thay production control phải mô tả:
- Snapshot/baseline.
- Diff dự kiến.
- Dry-run/pilot nếu có.
- Apply.
- Read-back.
- Functional validation.
- Monitoring sau change.
- Rollback trigger.
“API success” không phải bằng chứng đủ nếu state/frontend sai.
16. Report phải cho phép kiểm chứng Outcome
Sample report nên cho thấy:
- Scope/coverage.
- High-risk backlog.
- Incident/SLA.
- Control changes.
- Recurring issue.
- Action register.
- Evidence references.
Tránh provider chỉ báo “đã chặn X triệu attack”. Managed Security Report mô tả các KPI có ngữ cảnh hơn.
17. Hỏi về False Positive và Tuning
Dịch vụ security tạo nhiều noise sẽ làm giảm hiệu quả. Provider nên có quy trình:
- Validate false positive.
- Tune detection/rule.
- Review exception.
- Đo recurring noise.
- Không làm mất coverage khi giảm alert.
Onboarding, pilot và bằng chứng năng lực
18. Onboarding phải có Deliverable rõ
Onboarding không nên chỉ là “kết nối tool”. Deliverable nên gồm:
- Asset/scope inventory.
- Access matrix.
- Critical flows.
- Logging sources.
- Baseline findings.
- Severity/SLA.
- Contact/escalation.
- Initial backlog.
Nếu onboarding không tạo shared context, service dễ triage sai sau này.
19. Pilot giúp kiểm tra Claim trước Contract dài hạn
Nếu khả thi, pilot có thể test:
- Alert quality.
- Response time thực tế.
- Communication.
- Report usefulness.
- Change discipline.
- Technical integration.
Pilot phải có acceptance criteria; nếu không sẽ chỉ là demo.
20. Reference Customer nên hỏi đúng câu
Không chỉ hỏi “provider có tốt không?”. Hỏi:
- Khi incident thật xảy ra, response thế nào?
- Provider có chủ động hay chỉ chờ ticket?
- SLA miss được xử lý ra sao?
- Report có dẫn tới action không?
- Offboarding có khó không?
Reference tương đồng về size/stack/use case có giá trị hơn logo nổi tiếng không liên quan.
Commercial, exit và governance
21. Exit Plan phải có trước khi ký
Vendor lock-in là risk. Contract nên nêu:
- Trả/export dữ liệu thế nào.
- Format log/case/report.
- Credential được revoke ra sao.
- Agent/integration cleanup.
- Knowledge transfer.
- Deletion attestation nếu phù hợp.
- Transition period.
Không đợi tới ngày chấm dứt hợp đồng mới thiết kế exit.
22. Pricing phải map với Scope
Khi so quote, normalize theo:
- Số asset/environment.
- Log/telemetry volume.
- Coverage hours.
- Human triage.
- Remediation included.
- Incident hours.
- Reporting/review cadence.
- Project ngoài scope.
Gói rẻ hơn nhưng thiếu capability quan trọng không phải so sánh tương đương.
23. Không Outsource Governance
Dù provider tốt đến đâu, khách hàng vẫn cần internal owner để:
- Quản trị risk.
- Approve access.
- Approve high-impact change.
- Chấp nhận exception.
- Điều phối developer/hosting/vendor.
- Đánh giá report/outcome.
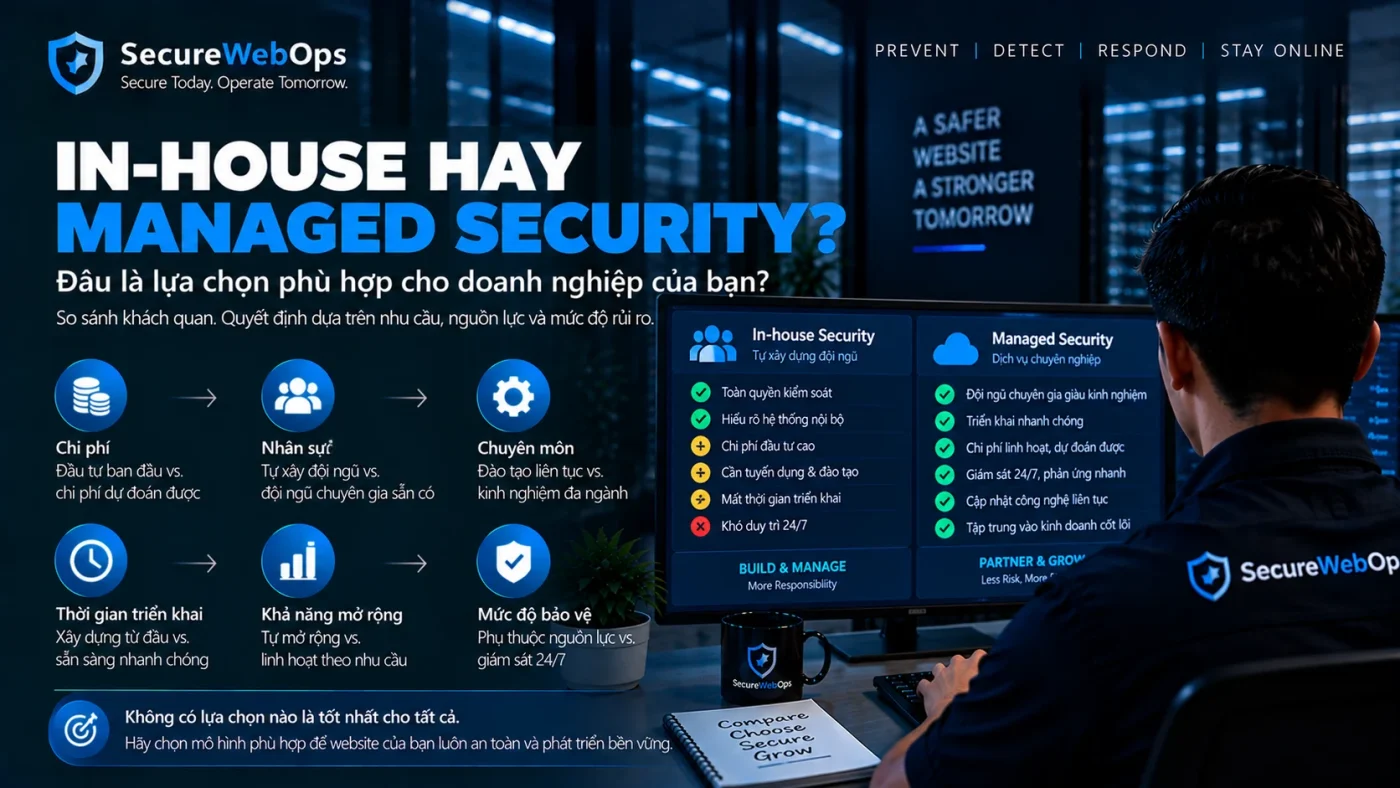
So sánh mô hình in-house/hybrid có thể xem trong Tự vận hành Security hay thuê Managed Security?.
Red flags, scorecard và checklist trước khi ký
Red Flags khi đánh giá Provider
- Không mô tả được scope/remediation boundary.
- Dùng “AI tự động bảo vệ 100%” hoặc claim không thể bị hack.
- Không tách monitoring và response.
- Không cung cấp sample evidence/report.
- Không giải thích privileged access.
- Không có incident notification rõ.
- Subcontractor mơ hồ.
- Không có exit/export process.
- Không cho phép review contract/SLA chi tiết.
Scorecard tham khảo trước khi ký
| Nhóm | Câu hỏi chính |
|---|---|
| Capability | Có đúng outcome cần mua không? |
| Coverage | Human triage/response giờ nào? |
| Security posture | Provider bảo vệ privileged access ra sao? |
| Supply chain | Subcontractor/data processor nào tham gia? |
| SLA | Metric/clock/pause rõ không? |
| Evidence | Report/change/audit trail có kiểm chứng được không? |
| Resilience | Provider outage/incident có continuity plan không? |
| Exit | Dữ liệu/access được trả và xóa thế nào? |
Checklist cuối trước khi ký Managed Website Security
- Khóa outcomes và scope.
- So proposal trên cùng capability.
- Due diligence provider security posture.
- Review subcontractor và data handling.
- Kiểm tra human coverage.
- Khóa SLA/escalation/authority.
- Review incident notification.
- Yêu cầu sample report/evidence.
- Định nghĩa onboarding acceptance.
- Pilot nếu cần.
- Khóa exit/transition process.
- Chỉ ký khi responsibility không còn khoảng trống lớn.
Kết luận
Chọn Managed Website Security provider là quyết định về capability, trust và supply-chain risk, không chỉ là mua một dashboard. Provider tốt phải mô tả rõ họ làm gì, không làm gì, ai có quyền, cách họ bảo vệ access, cách incident được escalation và evidence nào chứng minh service outcome.
Hãy bắt đầu từ outcomes, thực hiện supplier due diligence, chuẩn hóa scope/SLA và giữ exit plan ngay từ đầu. Giá và chứng nhận có giá trị, nhưng chỉ sau khi responsibility, security posture và khả năng thực thi đã được kiểm chứng.
Nguồn tham khảo: NIST SP 1326 về C-SCRM Due Diligence Assessment; NIST SP 800-161 Rev. 1 về Cybersecurity Supply Chain Risk Management; NIST SP 800-18 Rev. 2; NIST Small Business Cybersecurity guidance về outsourcing.