

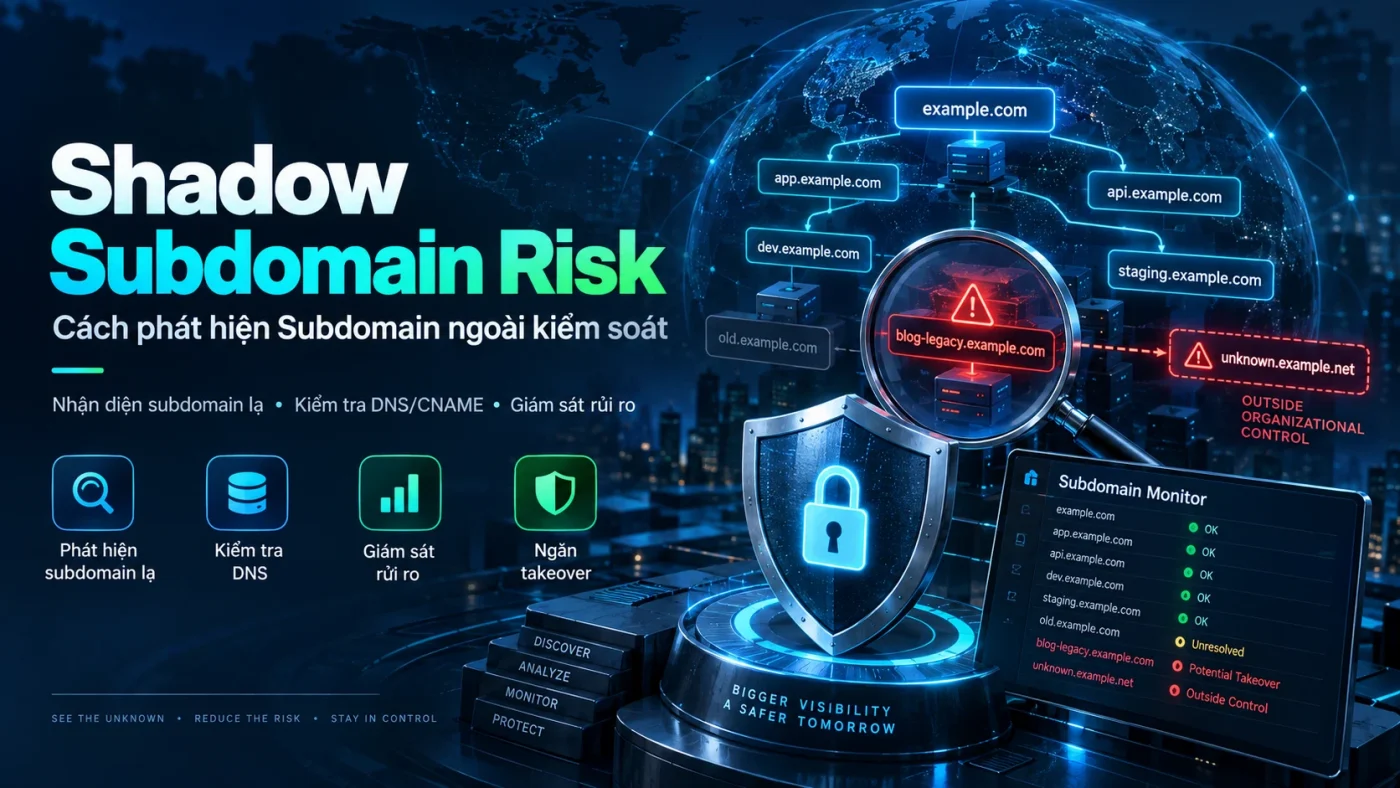
Shadow Subdomain Governance là workflow phát hiện hostname ngoài inventory, tìm owner, đánh giá trust/dependency và quyết định keep, migrate hoặc decommission. Shadow subdomain không mặc định là vulnerability; finding cốt lõi là visibility/ownership yếu và severity chỉ tăng khi có exploitable service, stale dependency, active traffic hoặc trust relationship đáng kể.
URL này sở hữu search task governance và owner discovery. Nếu hostname đã mất dependency hoặc có dấu hiệu claimable, chuyển sang Dangling DNS và Subdomain Takeover để đánh giá điều kiện kỹ thuật cụ thể.
Shadow subdomain khác stale, dangling và takeover thế nào?
| Trạng thái | Đặc điểm chính | Owner task |
|---|---|---|
| Shadow subdomain | Hostname tồn tại nhưng visibility/owner/governance yếu | Discovery, owner lookup, decision record |
| Stale subdomain | Hostname không còn intended nhưng vẫn tồn tại | Xác minh dependency và decommission |
| Dangling DNS | DNS còn nhưng dependency đích đã mất | Xác minh target/provider và claimability |
| Subdomain takeover | Actor ngoài tổ chức có thể kiểm soát service/content dưới hostname | Safe verification, containment, remediation |
Owner Discovery Register nên ghi gì?
| Field | Evidence/giá trị cần ghi |
|---|---|
| Hostname | FQDN đang điều tra |
| DNS state | Record type, target, authoritative observation và timestamp |
| Provider / dependency | Cloud, SaaS, CDN, reverse proxy hoặc service liên quan nếu xác định được |
| Candidate owner | Team/người có khả năng sở hữu và nguồn suy ra owner |
| Business-use evidence | Traffic, app config, service catalog, ticket hoặc evidence hợp lệ khác |
| TLS state | Certificate/hostname state nếu có liên quan |
| Trust relationships | Cookie, CORS, OAuth redirect, allowlist hoặc dependency khác |
| Decision | Keep, migrate, decommission hoặc investigate further |
| Accountable owner | Người/team chịu trách nhiệm quyết định/remediation |
| Next action | Action, due state và change record nếu cần |
| Validation | Read-back DNS/service state và PASS/FAIL sau remediation |
Đây là template owner-discovery register, không phải inventory hoặc evidence giả lập của SecureWebOps. Chỉ điền dữ liệu khi có bằng chứng thực tế.
Nguồn discovery nên đối chiếu
Authoritative DNS và DNS inventory
Đối chiếu zone hiện tại với asset/service inventory. Record không có ticket, tag, service mapping hoặc owner là candidate cần điều tra; không tự động xóa chỉ vì không nhận ra.
Certificate inventory và Certificate Transparency
Certificate inventory và CT có thể hỗ trợ discovery hostname, nhưng hostname xuất hiện trong CT không chứng minh service hiện còn active hoặc thuộc đúng owner. Luôn verify lại DNS và asset state.
Cloud, CDN, WAF, reverse proxy và SaaS
So sánh hostname mapping ở các control plane với DNS state. Một hostname chỉ xuất hiện ở một nguồn có thể là shadow candidate hoặc đơn giản là inventory chưa đồng bộ; cần evidence trước khi phân loại severity.
Application trust
Review cookie scope, CORS allowlist, OAuth redirect URI, API callback và các trust relationship khác. Hostname cũ không còn business use nhưng vẫn nằm trong trust boundary có thể cần ưu tiên remediation cao hơn.
Workflow xử lý Shadow Subdomain
- Ghi hostname và observed DNS state.
- Xác định target/provider/dependency.
- Tìm candidate owner từ cloud/SaaS/app/service inventory.
- Kiểm tra business use và traffic evidence nếu có.
- Review TLS/certificate state nếu hostname phục vụ TLS.
- Review cookie/CORS/OAuth/allowlist trust.
- Phân loại keep, migrate, decommission hoặc investigate further.
- Gán accountable owner và next action.
- Nếu decommission, snapshot DNS/dependency trước change.
- Remove trust relationship theo lifecycle phù hợp.
- Delete/repoint DNS bằng change record nếu được phê duyệt.
- Read-back public DNS và service state sau remediation.
Cách chấm ưu tiên remediation
| Signal | Ưu tiên cao hơn khi |
|---|---|
| Business criticality | Login, API, payment, email hoặc production dependency |
| Trust | Cookie scope rộng, OAuth callback, CORS/allowlist quan trọng |
| External dependency | SaaS/cloud target khó xác định owner hoặc lifecycle |
| Traffic | Còn active traffic hoặc user-facing usage |
| Lifecycle state | Stale, certificate unmanaged hoặc dependency đang biến mất |
| Exploitability | Có dangling/claimable condition đã được xác minh an toàn |
“Unknown owner” một mình thường là governance finding; không nên tự động gán severity giống một takeover đã xác minh.
Decision record cho mỗi hostname
Mỗi quyết định nên ghi tối thiểu: evidence đã xem, owner đã xác nhận hoặc chưa xác định, trust/dependency chính, quyết định keep/migrate/decommission, người phê duyệt, next action và read-back sau remediation. Nếu evidence chưa đủ, trạng thái đúng là NEEDS_INVESTIGATION, không phải PASS hoặc FAIL theo suy đoán.
Ngăn Shadow Subdomain tái diễn
- DNS change phải có owner và purpose.
- Subdomain creation gắn với service lifecycle.
- Vendor onboarding/offboarding có DNS step.
- Certificate issuance gắn với inventory.
- Periodic reconciliation DNS ↔ cloud/SaaS ↔ certificate/CT.
- Decommission checklist gồm DNS, certificate và trust relationship.
- Critical DNS change có monitoring/read-back.
Checklist Shadow Subdomain Governance
- Hostname có owner rõ không?
- Có business purpose hiện tại không?
- DNS target còn intended không?
- Resource thuộc đúng account/provider không?
- Certificate còn được quản lý không?
- Có active traffic không?
- Có cookie/CORS/OAuth/allowlist trust không?
- Có stale hoặc dangling dependency không?
- Decision keep/migrate/decommission đã có accountable owner chưa?
- Có change record nếu remediation thay DNS/trust không?
- Có read-back sau remediation không?
- Owner-discovery register đã lưu evidence và final state chưa?
Liên kết với Subdomain Security
Kiểm tra Subdomain Security là workflow audit từng hostname. Shadow-subdomain governance giúp xác định hostname nào cần được đưa vào audit đó và ai phải chịu trách nhiệm xử lý.
Nguồn kỹ thuật tham khảo
- NIST SP 800-81 Rev. 3 — Secure DNS Deployment Guide
- Microsoft Learn — Dangling DNS and subdomain takeover
Kết luận
Shadow subdomain là vấn đề governance trước khi là exploit finding. Control quan trọng nhất là discovery có hệ thống, owner/evidence register và decision record để mỗi hostname có accountable owner và lifecycle rõ.
Khi dependency đã mất hoặc claimability được xác minh, chuyển sang dangling/takeover workflow; không trộn governance finding với exploitability assessment.