

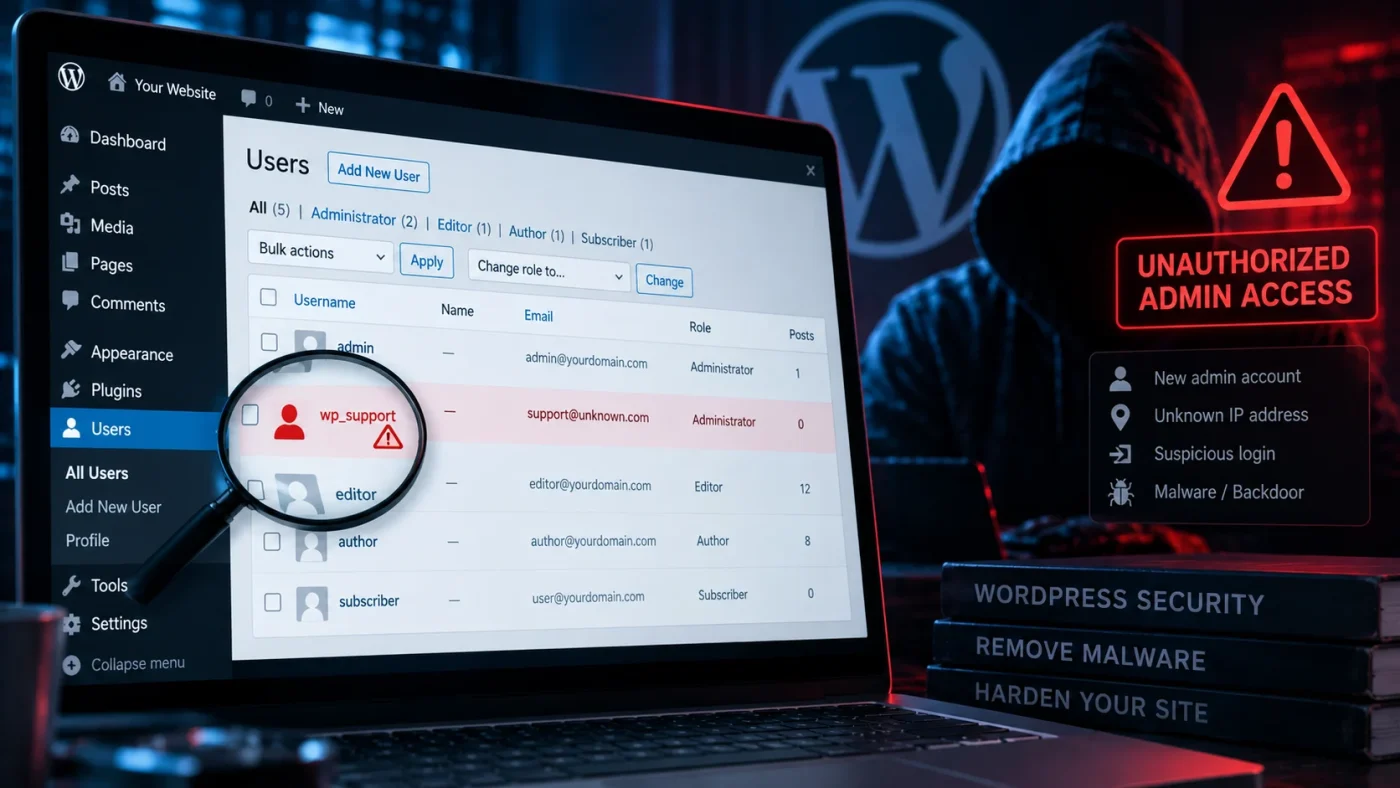
WordPress xuất hiện một tài khoản Administrator mà không ai trong quy trình vận hành nhận là hợp lệ là một Indicator of Compromise cần xác minh ngay. Tài khoản lạ không tự giải thích kẻ tấn công vào bằng cách nào, nhưng cho thấy có thể đã xảy ra hành vi tạo user, nâng quyền hoặc duy trì truy cập trái phép.
Checklist xác minh Admin lạ
| Hạng mục | Cần kiểm tra | Evidence nên lưu |
|---|---|---|
| Identity | Username, email, display name, owner thực tế | Ảnh chụp/listing, xác nhận từ owner/agency/hosting |
| Role & capabilities | Administrator có đúng role/capabilities hay bị chỉnh trực tiếp | Role hiện tại, usermeta/capabilities liên quan |
| Timeline | Thời điểm user xuất hiện, password reset, role change | Audit/auth log, database timestamp nếu có, ticket/change record |
| Activity | Login, plugin/theme change, post/user/config change | Auth log, application log, access log, revision/change history |
| Persistence | Backdoor, cron, plugin/MU-plugin, credential khác | Finding theo layer và timeline tương quan |
Trước tiên: loại trừ tài khoản hợp lệ
Với website có agency, developer, hosting hoặc automation, cần xác minh tài khoản có được tạo hợp lệ theo quy trình hay không. Không nên coi username “lạ” là malware chỉ vì đội hiện tại không nhớ; ngược lại, nếu không ai nhận ownership và không có change record, mức độ ưu tiên điều tra tăng đáng kể.
Vì sao Administrator lạ là finding nghiêm trọng?
Administrator có quyền cao trong WordPress và có thể tác động đến content, plugin, theme, user và nhiều cấu hình quan trọng. Nếu tài khoản được tạo ngoài quy trình kiểm soát, chỉ xóa user chưa đủ để chứng minh incident đã kết thúc.
Không chỉ xóa tài khoản rồi dừng
Xóa Admin lạ có thể loại bỏ một đường truy cập, nhưng không xử lý được entry point hoặc persistence nếu website còn backdoor, web shell, credential bị lộ, plugin độc hại hoặc lỗ hổng chưa được xử lý. Sau khi cô lập finding, cần mở rộng sang persistence WordPress malware và Backdoor WordPress nếu có dấu hiệu liên quan.
Thứ tự xử lý an toàn
- Bảo toàn thông tin trước khi thay đổi. Ghi username, email, role, capabilities, timestamp và log liên quan nếu có.
- Xác minh owner. Hỏi các bên vận hành/agency/hosting và đối chiếu ticket/change record.
- Đánh giá hoạt động. Kiểm tra login, role change, plugin/theme, post/user/config change và request liên quan.
- Contain quyền truy cập. Nếu đã xác minh trái phép và incident đang hoạt động, vô hiệu hóa hoặc xử lý account theo runbook nội bộ sau khi đã lưu evidence cần thiết.
- Kiểm tra persistence/entry point. Không dừng ở user; rà soát backdoor, cron, plugin/MU-plugin, credential và file/data change.
- Rotate credential theo phạm vi. Sau containment/cleanup, đổi credential liên quan và rà soát mọi account đặc quyền, API key hoặc secret có thể bị lộ.
- Verify. Theo dõi user list, auth log và các dấu hiệu tái tạo account sau remediation.
Owner matrix cho tài khoản đặc quyền
| Tài khoản | Owner | Mục đích | Quyền cần thiết | Ngày review gần nhất | Trạng thái |
|---|---|---|---|---|---|
| Ví dụ: admin vận hành | Người/đội chịu trách nhiệm | Quản trị WordPress | Administrator nếu thật sự cần | YYYY-MM-DD | Approved / Review / Remove |
Ma trận này giúp phân biệt account “không quen” với account thật sự không có owner, đồng thời giảm nguy cơ giữ quyền quá mức sau incident.
Khi nào cần chuyển sang incident response?
Nếu Admin lạ xuất hiện cùng redirect độc hại, URL spam, file bị sửa, backdoor, nhiều account bị tác động hoặc hoạt động trái phép vẫn đang tiếp diễn, phạm vi đã vượt khỏi việc xử lý một user. Khi đó nên điều tra toàn website theo dấu hiệu compromise và cân nhắc Incident Response. Trường hợp WordPress đơn lẻ cần cleanup + recovery + verification có thể dùng Malware Removal.
Nguồn kỹ thuật tham khảo
Kết luận
Một Admin WordPress không rõ nguồn gốc là finding cần xử lý nghiêm túc, nhưng remediation đúng không dừng ở thao tác xóa user. Cần xác minh owner, role/capabilities, timeline và activity; sau đó kiểm tra persistence, entry point và credential liên quan, rồi verify rằng account hoặc quyền trái phép không quay lại.