

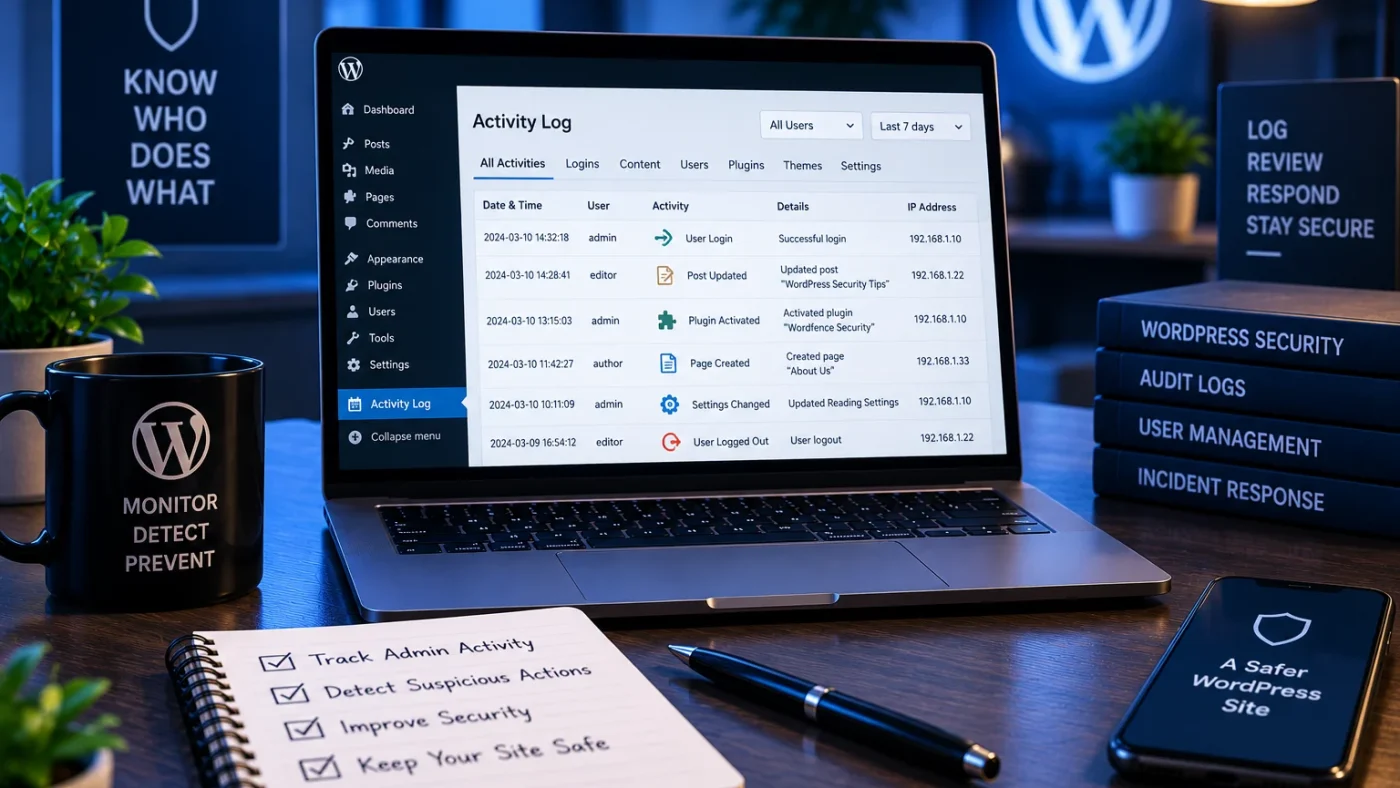
Audit log WordPress giúp trả lời bốn câu hỏi khi vận hành hoặc điều tra: ai đã làm gì, với object nào, vào thời điểm nào và kết quả ra sao. Một log tốt phải đủ context để dựng timeline nhưng không nên thu thập mọi thứ vô hạn hoặc chứa secret/PII không cần thiết. Trong hardening WordPress tổng thể, auditability là lớp giúp xác minh identity, privilege và change history thay vì chỉ dựa vào phỏng đoán.
Những event nào đáng ưu tiên?
| Nhóm | Event giá trị cao | Lý do |
|---|---|---|
| Identity | Login, logout, password reset, MFA change | Liên quan account takeover |
| Privilege | Tạo user, đổi role/capability, Administrator mới | Thay đổi blast radius |
| Code | Cài/kích hoạt/update/xóa plugin-theme | Thay đổi executable surface |
| Config | Security setting, permalink, integration config | Ảnh hưởng hành vi toàn site |
| Content | Publish/delete/update ở workflow nhạy cảm | Hữu ích cho spam/SEO abuse investigation |
Thiết kế audit log WordPress hữu dụng
Một record log cần những field nào?
Timestamp, timezone, actor, action, object, result và source context thường hữu ích hơn một IP đơn lẻ. Nếu có request ID/event ID, giữ để correlation giữa application, WAF và access log.
| Field | Ví dụ giá trị | Lưu ý |
|---|---|---|
| Timestamp | 2026-09-06 10:30:00 +07:00 | Phải nhất quán timezone |
| Actor | User ID / automation identity | Không chỉ display name |
| Action | role_changed | Dùng taxonomy ổn định nếu có |
| Object | User ID / plugin / setting | Giúp biết thứ bị thay đổi |
| Result | success / denied / failed | Không bỏ failed event |
IP và User-Agent chỉ là context
IP có thể đi qua proxy, carrier NAT hoặc VPN; User-Agent dễ giả mạo. Không dùng một trong hai để quy kết danh tính. Khi có incident, correlation với session, account, file change, WAF và access log quan trọng hơn.
Bảo vệ chính audit log
Nếu cùng account bị compromise có quyền xóa hoặc sửa log, evidence mất giá trị. Với site quan trọng, cân nhắc log forwarding hoặc storage tách khỏi WordPress, access control riêng và retention không phụ thuộc cùng một privileged identity.
Retention theo use case
Giữ log đủ cho troubleshooting, compliance hoặc incident window. Không có một retention universal cho mọi site. Nếu log chứa email, IP hoặc dữ liệu người dùng, retention phải phù hợp mục đích và quyền truy cập. Xem thêm bảo mật debug và log WordPress.
Alert vào event có tín hiệu cao
Không phải event nào cũng cần alert. Administrator mới, role escalation, plugin/theme install ngoài change window, nhiều failed login, security setting thay đổi hoặc audit logging bị disable thường đáng ưu tiên hơn page view bình thường.
Audit log khác debug log
debug.log chủ yếu ghi lỗi runtime/PHP/WordPress; audit log tập trung vào hành vi và thay đổi. Khi điều tra cần dùng đúng nguồn: debug log cho lỗi ứng dụng, audit log cho actor/action, access log cho HTTP request.
Runbook triển khai audit log
- Chọn nhóm event quan trọng theo threat model.
- Chuẩn hóa timestamp/timezone.
- Đảm bảo actor/action/object/result có thể truy xuất.
- Giới hạn quyền xem/xóa/export log.
- Đặt retention và storage owner.
- Tạo alert cho event rủi ro cao.
- Test tìm một event cụ thể từ đầu đến cuối.
- Định kỳ review coverage và noise.
Stop condition
- Không log password, token, private key hoặc raw secret.
- Không alert mọi event dẫn tới alert fatigue.
- Không coi IP là danh tính của actor.
- Không lưu log chỉ trong cùng nơi mà account bị compromise có thể xóa dễ dàng nếu threat model yêu cầu evidence bền hơn.
Validation
PASS khi một event test có thể được tìm theo thời gian/actor/object, failed event được ghi, privileged user không thể vô tình làm mất toàn bộ evidence, retention hoạt động và alert quan trọng được gửi đúng owner. Kết hợp audit log với security monitoring WordPress để biến log thành tín hiệu hành động.
Nguồn kỹ thuật
Kết luận
Audit log WordPress tốt không phải log nhiều nhất mà là log đúng event, đủ context, được bảo vệ và có retention/alert workflow rõ. Khi cần incident response, chất lượng correlation quan trọng hơn số lượng dòng log.