

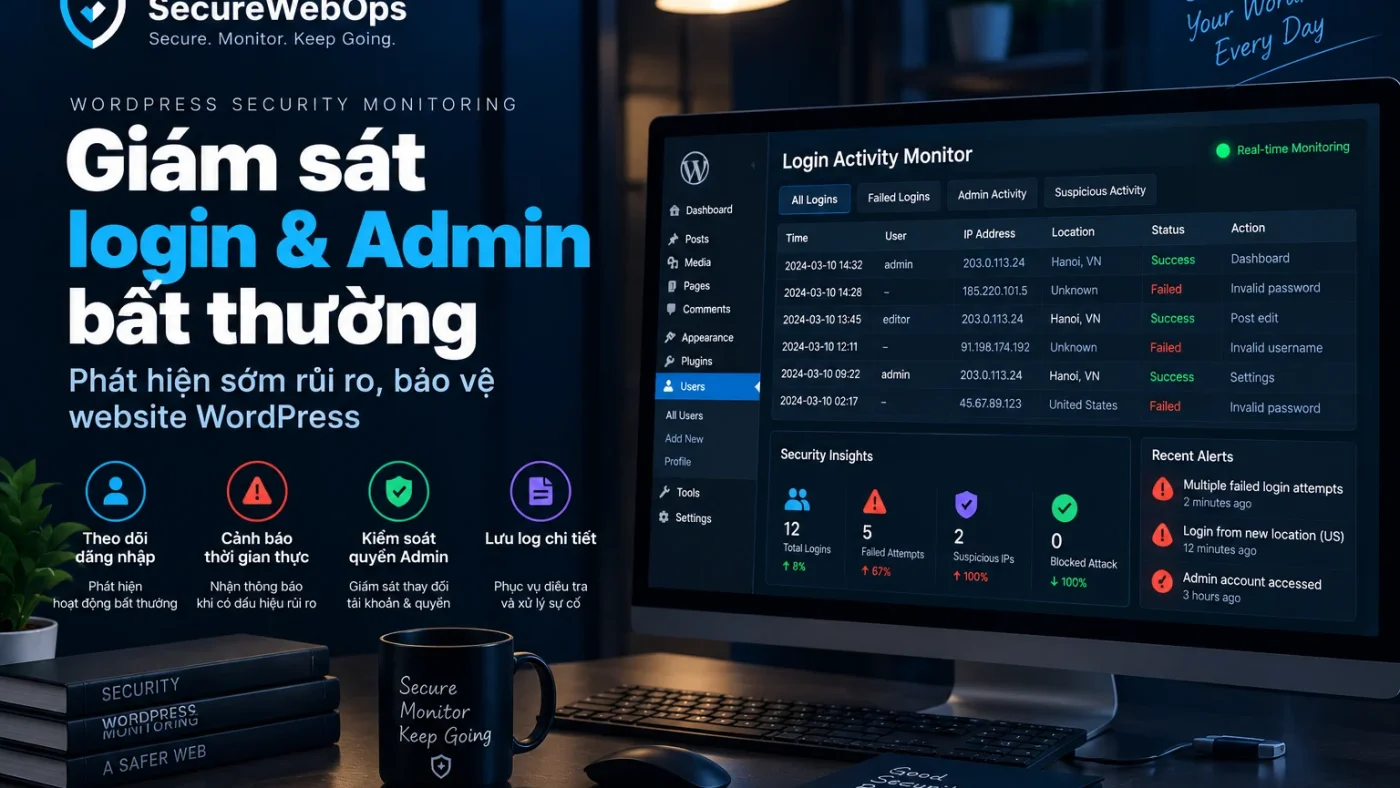
Giám sát đăng nhập và tài khoản Admin trên WordPress là một trong những lớp Security Monitoring có giá trị cao nhất vì tài khoản Administrator có phạm vi quyền rộng. Mục tiêu không phải coi mọi đăng nhập lạ là tấn công, mà là phát hiện thay đổi hoặc hành vi lệch baseline để xác minh sớm.
WordPress sử dụng Roles và Capabilities để kiểm soát quyền. Vì vậy sự kiện tạo mới Administrator, nâng quyền hoặc sử dụng account đặc quyền ngoài baseline cần được ưu tiên hơn hoạt động thông thường của user ít quyền.
Những tín hiệu tài khoản nào cần được giám sát?
Đăng nhập và session
- Đăng nhập thành công và thất bại.
- Nhiều login fail trong thời gian ngắn.
- Đăng nhập thành công sau chuỗi thất bại.
- Đăng nhập từ nguồn, ASN, quốc gia hoặc thiết bị lệch baseline.
- Đăng nhập ngoài khung giờ hoạt động thông lệ.
- Nhiều session đồng thời của tài khoản đặc quyền.
Một IP mới không phải bằng chứng compromise. VPN, mạng di động hoặc thay đổi nơi làm việc đều có thể hợp lệ. Vì vậy cần correlation với hoạt động sau đăng nhập và các security signal khác.
Thay đổi role, capability và thông tin account
Những sự kiện đáng ưu tiên gồm tạo mới Administrator, nâng role lên Administrator, thêm capability nhạy cảm cho custom role, thay đổi email/password của Administrator không có change record hoặc account đã offboard nhưng hoạt động trở lại.
Severity nên tăng nếu các sự kiện này xuất hiện ngay sau login bất thường hoặc cùng lúc với thay đổi plugin, theme, file hay cron.
Baseline và correlation cho hoạt động Admin
Xây baseline đăng nhập
Baseline nên ghi nhận account đặc quyền hợp lệ, role/capability kỳ vọng, khung giờ hoạt động, nguồn truy cập thường gặp và quy trình tạo/thu hồi tài khoản. Không nên hard-code baseline quá cứng vì người quản trị có thể di chuyển, đổi ISP hoặc dùng VPN.
Để thiết kế baseline theo đúng trạng thái bình thường, xem Security Monitoring Baseline.
Correlation quan trọng hơn một sự kiện đơn lẻ
Một đăng nhập admin từ IP mới có thể chỉ là medium. Nhưng nếu sau đó xuất hiện plugin mới, file PHP thay đổi và WP-Cron mới trong vài phút, chuỗi sự kiện này nên được triage ở mức cao hơn. Đây là lý do monitoring account cần liên kết với File Integrity Monitoring và Persistence Monitoring.
Brute force, role và session nên được xử lý thế nào?
Brute force và login abuse
Không nên chỉ đếm tổng số login fail. Hãy xem theo account, IP, time window và endpoint. Pattern hữu ích gồm nhiều IP nhắm cùng account, một IP thử nhiều username, login fail tăng đột biến hoặc success ngay sau chuỗi fail.
Rate limiting và MFA là lớp phòng vệ; monitoring là lớp phát hiện. Hai lớp bổ trợ nhau.
Role, capability và session monitoring
Plugin có thể tạo role tùy chỉnh, vì vậy chỉ giám sát tên role là chưa đủ. Với hệ thống quan trọng, nên theo dõi capability nhạy cảm như quản lý option, user, plugin hoặc theme.
Cần có khả năng xác định session đang hoạt động của account đặc quyền, đặc biệt khi có nghi ngờ compromise hoặc khi nhân sự rời dự án. Thu hồi session là biện pháp response, nhưng trước khi làm nên lưu evidence cần thiết nếu sự kiện đang được điều tra.
Thiết kế alert và quy trình triage
Những alert nên ưu tiên
- Administrator mới được tạo ngoài change window.
- Account được nâng quyền lên Administrator.
- Login đặc quyền từ nguồn mới + ngoài giờ.
- Login success sau brute-force pattern.
- Thay đổi email hoặc password Administrator không có owner.
- Tài khoản đã offboard nhưng có login mới.
Rule và severity cho các trường hợp này nên được xây theo Security Alerting.
Khi phát hiện Admin bất thường
Đầu tiên, xác minh tài khoản có được tạo hoặc sử dụng hợp lệ không. Sau đó review activity log, session, plugin/theme change, file change, cron và request trong cùng time window. Nếu có bằng chứng compromise, chuyển sang Incident Response thay vì chỉ xóa account.
Để phân loại alert trước khi escalation, dùng Security Alert Triage.
Các lớp bảo vệ liên quan
Để giảm rủi ro, kết hợp monitoring với MFA/2FA cho WordPress, Least Privilege, quản lý session WordPress và Audit Log WordPress.
Kết luận
Giám sát login và Admin hiệu quả khi tập trung vào thay đổi quyền, context đăng nhập và hoạt động sau login. Đừng alert mọi IP lạ; hãy xây baseline, correlation nhiều signal và ưu tiên những sự kiện làm thay đổi quyền kiểm soát website.