

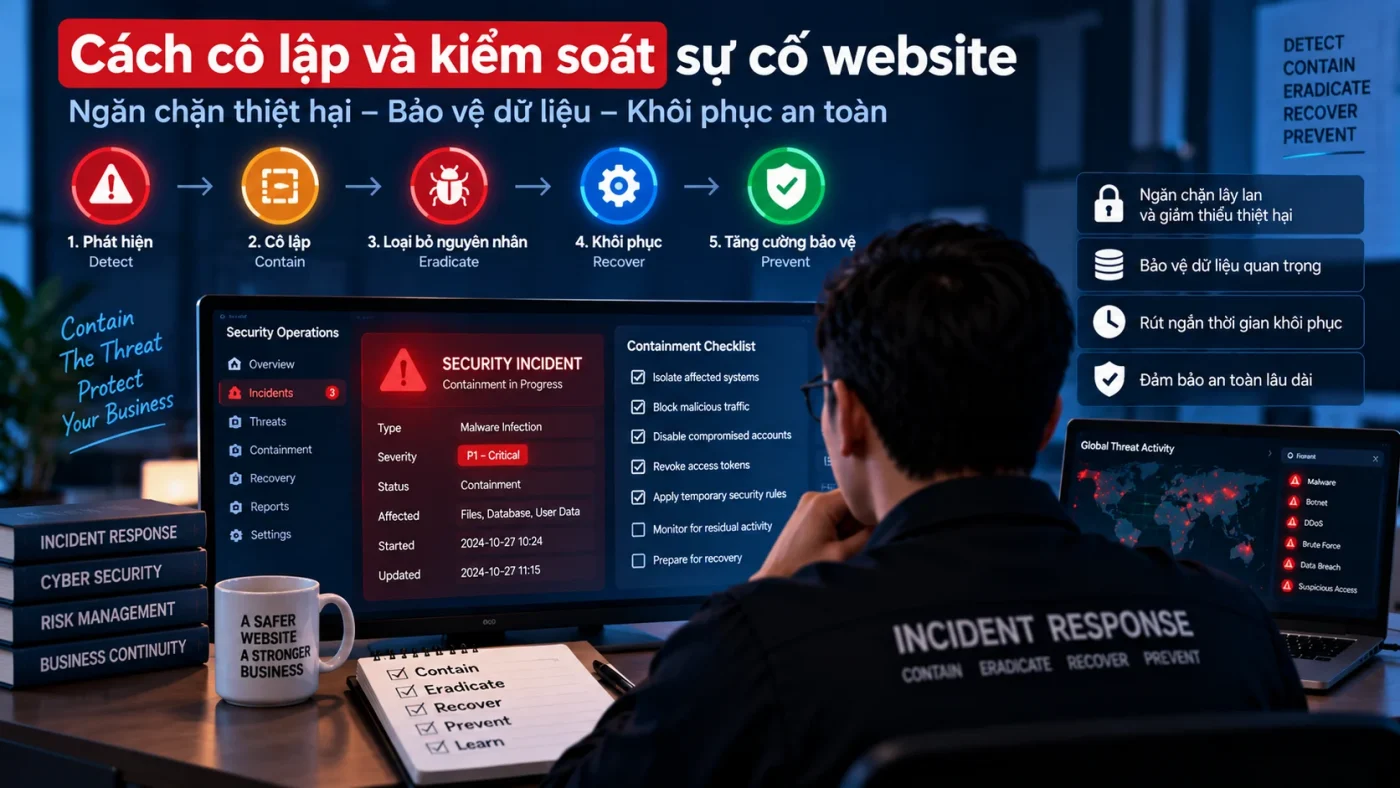
Khi website bị xâm nhập, containment cần giảm khả năng attacker tiếp tục gây hại nhưng đồng thời không phá hủy dữ liệu phục vụ điều tra. Hai mục tiêu này có thể xung đột: tắt dịch vụ quá mạnh có thể làm mất trạng thái runtime; cleanup quá sớm có thể xóa webshell, log hoặc artefact quan trọng.
Vì vậy containment nên được thiết kế theo evidence, impact và mức độ kiểm soát của attacker thay vì phản xạ “tắt site ngay”.
Containment không đồng nghĩa với cleanup
Containment là hạn chế hoạt động của attacker và giảm thiệt hại tiếp tục. Eradication/cleanup là loại bỏ artefact, persistence hoặc nguyên nhân compromise. Nếu hai bước bị trộn lẫn, đội phản ứng có thể mất cơ hội xác định entry point.
Trước khi containment, cần có kết quả sơ bộ từ Incident Triage và xác định phạm vi ảnh hưởng.
Trước khi cô lập, hãy chụp trạng thái cần thiết
Nếu thời gian và mức độ nguy hiểm cho phép, ghi nhận timestamp, active session, process/connection liên quan, file metadata, user/account state, WAF/CDN event và log gần thời điểm incident. Không phải incident nào cũng cần forensic image đầy đủ, nhưng cần biết dữ liệu nào có thể biến mất khi thay đổi hệ thống.
Xem hướng dẫn riêng về bảo toàn evidence khi website bị hack.
Các mức containment cho website
Giới hạn quyền truy cập
Khóa hoặc vô hiệu hóa account nghi bị compromise, revoke session/token và hạn chế quyền đặc quyền. Không rotate toàn bộ credential một cách mù quáng nếu chưa biết attacker có còn persistence hoặc khả năng đọc credential mới hay không.
Containment ở application layer
Tạm vô hiệu hóa chức năng bị khai thác, đưa route nhạy cảm vào maintenance, chặn upload/execute ở khu vực bất thường hoặc disable component có bằng chứng liên quan. Mỗi thay đổi cần được ghi lại để phục vụ timeline.
Containment ở WAF/CDN/network
Có thể chặn IOC, rate-limit hành vi, giới hạn access vào admin endpoint hoặc tạm chặn traffic từ nguồn rõ ràng độc hại. Biện pháp này nên vừa chặn vừa giữ logging để tiếp tục quan sát.
Cô lập host hoặc website khỏi Internet
Đây là biện pháp mạnh, phù hợp khi attacker đang hoạt động và các biện pháp nhẹ hơn không đủ an toàn. CISA nêu việc tạm ngắt public-facing system khỏi Internet là một lựa chọn containment, nhưng cần cân nhắc evidence preservation và service availability.
Decision matrix: chọn mức containment nào?
| Tình huống | Containment ưu tiên | Evidence cần giữ trước | Điều kiện nâng mức |
|---|---|---|---|
| Login admin đáng ngờ, chưa thấy persistence | Revoke session, hạn chế account, tăng logging | Login history, session, user change | Phát hiện privilege change hoặc file modification |
| Plugin/theme hoặc route bị khai thác | Disable component/route, WAF rule tạm thời | Request log, version, file metadata | Exploit vẫn thành công qua vector khác |
| Webshell/command execution đang active | Giới hạn network/host, chặn execution path | Process/connection, file, access log, account state | Attacker tiếp tục hoạt động hoặc pivot sang asset khác |
| Data exfiltration/destructive action | Containment khẩn, có thể cô lập khỏi Internet | Connection/log/runtime state nếu thu kịp và an toàn | Không chờ escalation nếu thiệt hại đang tiếp diễn |
Matrix này không thay thế runbook theo hạ tầng cụ thể. Nó giúp đội phản ứng tránh hai cực: containment quá nhẹ khi attacker đang active hoặc containment quá mạnh khi evidence và availability chưa được cân nhắc.
Trường hợp nào nên ưu tiên containment khẩn?
- Active webshell hoặc command execution đang diễn ra.
- Data exfiltration hoặc destructive action đang tiếp tục.
- Admin/hosting/SSH credential bị sử dụng trái phép.
- Attack đang pivot sang asset khác.
- Website đang phát tán malware, phishing hoặc redirect độc hại.
Trong các tình huống P1/P2, quyết định containment cần nhanh nhưng vẫn có owner, timestamp và lý do rõ ràng. Tham khảo Severity P1–P4.
Những thao tác dễ phá hủy evidence
- Xóa file lạ ngay khi thấy.
- Reinstall WordPress/plugin/theme trước khi lưu artefact và metadata.
- Restore backup đè lên hệ thống đang điều tra.
- Clear log hoặc restart service không ghi nhận trạng thái trước đó.
- Thay hàng loạt credential mà không lưu timeline.
- Chạy cleanup tool có khả năng sửa/xóa nhiều file trước collection.
Containment plan nên ghi gì?
Mỗi action nên có: mục tiêu, asset, owner, thời điểm, expected effect, impact lên availability, evidence có nguy cơ mất và rollback nếu containment gây lỗi. Cách ghi này giúp đội phản ứng phân biệt biện pháp tạm thời với remediation lâu dài.
Mẫu containment action record
| Trường | Ví dụ cần ghi |
|---|---|
| Action | Revoke admin session / disable plugin / WAF block |
| Reason | Indicator hoặc evidence khiến action cần thiết |
| Owner + timestamp | Ai thực hiện và thời điểm chính xác |
| Expected effect | Hành vi attacker nào cần dừng |
| Evidence risk | Log/session/process nào có thể mất |
| Rollback | Cách khôi phục nếu action gây lỗi ngoài dự kiến |
| Verification | Telemetry nào chứng minh containment có hiệu lực |
Sau containment phải xác minh điều gì?
Containment chỉ thành công khi không còn dấu hiệu attacker tiếp tục hoạt động trong phạm vi đã biết. Hãy kiểm tra login/session, outbound traffic, WAF event, file changes, cron/task, account changes và indicator đã biết.
Verification criteria tối thiểu
- IOC hoặc hành vi bị chặn không còn xuất hiện ở telemetry tương ứng.
- Không có account/session đặc quyền mới ngoài kế hoạch.
- Không phát sinh file, cron, MU-plugin hoặc persistence mới.
- Không có outbound connection bất thường liên quan incident.
- Availability của chức năng hợp lệ vẫn nằm trong mức chấp nhận.
Nếu xuất hiện tín hiệu mới, quay lại scope và triage thay vì giả định containment đã đủ.
Khi nào chuyển sang investigation và cleanup?
Khi activity đã được hạn chế đủ để điều tra an toàn, bắt đầu collection có hệ thống: thu thập log, dựng timeline, xác định entry point và persistence. Chỉ sau đó mới thiết kế eradication/cleanup phù hợp.
Nếu incident liên quan malware WordPress, có thể chuyển sang quy trình cleanup malware WordPress sau khi evidence và scope đã được bảo toàn.
Nguyên tắc tham khảo
CISA Incident Response Playbook xem containment là bước lựa chọn chiến lược dựa trên yêu cầu bảo toàn evidence, availability, nguồn lực và thời gian. Đây là nguyên tắc phù hợp cho website: containment cần đủ mạnh để giảm rủi ro, nhưng không mạnh đến mức phá hủy dữ liệu điều tra không cần thiết.