

Tài khoản Administrator bị chiếm quyền có thể trở thành đường compromise trực tiếp vì attacker không cần exploit code để tạo thay đổi có privilege cao. Khi đã có quyền admin hợp lệ, họ có thể cài plugin, tạo user mới, chỉnh theme/plugin, thay đổi cấu hình hoặc duy trì session đủ lâu để mở rộng persistence.
OWASP coi weak, reused hoặc stolen passwords là nguyên nhân phổ biến của account compromise và khuyến nghị MFA như lớp phòng thủ quan trọng trước credential stuffing, password spraying và brute force. Microsoft incident response hướng dẫn reclaim compromised account bằng cách disable/reset, revoke active sessions/tokens và review MFA methods. Vì vậy xử lý admin takeover phải bao gồm cả credential, session và các thay đổi đã được thực hiện sau đăng nhập. Nguồn: OWASP — Credential Stuffing Prevention, OWASP — MFA Cheat Sheet và Microsoft — Incident Response Overview.
Bối cảnh: login hợp lệ nhưng hành vi sau đó bất thường
Giả sử một website ghi nhận đăng nhập thành công vào tài khoản Administrator từ thiết bị hoặc vị trí chưa từng thấy. Ít phút sau xuất hiện thay đổi plugin, tạo user mới và chỉnh sửa file theme. Vì credential đúng, WAF hoặc rate limiting có thể không coi đây là attack thông thường.
Những tín hiệu cần escalation
- Admin login từ IP/device/location ngoài baseline.
- Password reset hoặc MFA/recovery method thay đổi bất thường.
- Plugin/theme được cài hoặc chỉnh sửa ngay sau login.
- Tài khoản Administrator mới xuất hiện.
- Session tồn tại lâu hơn bình thường hoặc có nhiều session đồng thời.
- Audit log cho thấy thay đổi privilege/config ngoài maintenance window.
Investigation: chứng minh account takeover chứ không chỉ login lạ
Bước 1: dựng login và session timeline
Cần gom authentication success/failure, password reset, MFA event, session creation, IP, user-agent và activity sau login. OWASP khuyến nghị log authentication successes/failures và các session/security events vì đây là evidence quan trọng để phát hiện account takeover.
Một login từ IP mới không đủ để gọi compromise; cần correlation với hành vi sau đó và xác minh với owner tài khoản nếu có thể.
Bước 2: xác định credential bị chiếm bằng cách nào
Possible entry path gồm credential stuffing từ password reuse, phishing, password manager/device compromise, session hijacking hoặc recovery flow bị lạm dụng. OWASP định nghĩa credential stuffing là việc dùng username/password đã lộ ở nơi khác để đăng nhập vào dịch vụ mục tiêu.
Nếu không có evidence xác định chính xác nguồn credential, finding nên ghi “admin account takeover confirmed, credential acquisition method unknown” thay vì suy diễn phishing hoặc brute force.
Bước 3: scope mọi thay đổi bằng quyền Administrator
Admin takeover không kết thúc ở authentication layer. Cần review plugin/theme install, user creation, role change, settings, file changes, scheduled tasks, API token và persistence khác trong khoảng session bị chiếm quyền.
Tham chiếu quản trị tài khoản Admin WordPress, Least Privilege WordPress và Root Cause Analysis sau Security Incident.
Khi nào có thể xác nhận Admin account bị compromise?
Không nên gọi một login bất thường là compromise nếu chưa có thêm evidence. Confidence mạnh hơn khi nhiều lớp dữ liệu khớp nhau.
- Owner xác nhận login/session không phải của họ.
- Login thành công từ context bất thường và có privileged action theo sau.
- MFA/recovery method hoặc password bị thay đổi ngoài ý muốn.
- Session/token không hợp lệ tiếp tục hoạt động sau thời điểm đáng ngờ.
- Admin thực hiện thay đổi mà owner không thể giải thích.
Containment: lấy lại quyền kiểm soát account và session
Disable/reset và revoke session
Microsoft khuyến nghị reclaim compromised account bằng cách disable tài khoản khi cần, reset password và expire/revoke authentication tokens hoặc active sessions. Chỉ đổi password có thể chưa đủ nếu session hiện tại vẫn hợp lệ.
- Reset password bằng credential mới, unique và mạnh.
- Revoke/terminate active sessions và token.
- Review và xóa MFA factor/recovery method không nhận diện.
- Kiểm tra application consent hoặc integration do attacker thêm.
- Tạm khóa account nếu chưa xác định hết scope.
Với WordPress và các hệ thống liên quan, xem thêm Credential Rotation sau website compromise để không bỏ sót hosting, SSH, database, API key hoặc secret mà admin account có thể truy cập.
Remediation: giảm khả năng tái chiếm quyền
MFA, least privilege và session hygiene
OWASP khuyến nghị MFA cho account giá trị cao và coi đây là lớp phòng thủ mạnh trước phần lớn password-based attacks. Admin account cũng nên được giảm số lượng, tránh dùng chung, không cấp privilege cao cho user chỉ cần editor/operator và review lifecycle định kỳ.
- Bắt buộc MFA cho Administrator.
- Mỗi admin dùng account riêng, không shared credential.
- Giảm số account Administrator xuống mức cần thiết.
- Review recovery channel và MFA reset process.
- Thiết lập session timeout phù hợp và reauthentication cho high-risk action nếu stack hỗ trợ.
- Alert khi có login thành công từ context bất thường hoặc privileged change.
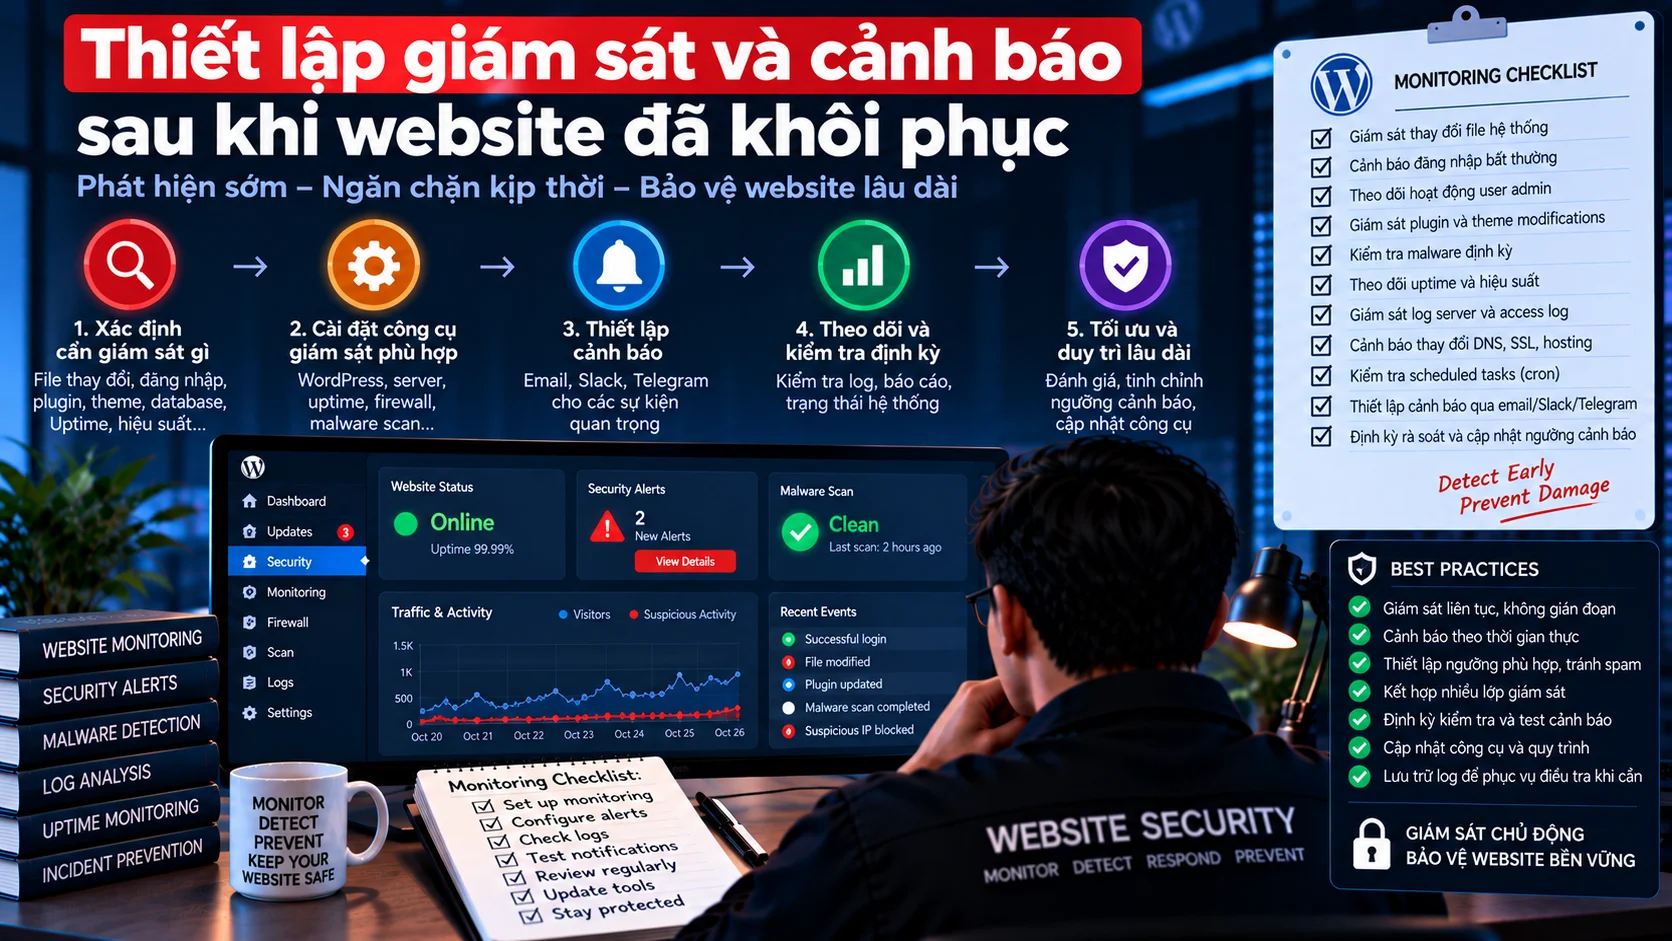
Post-incident monitoring và validation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Old password/session | Không còn sử dụng được |
| MFA methods | Chỉ còn factor hợp lệ của owner |
| Admin inventory | Không còn user/role trái phép |
| Plugin/theme/config | Không còn thay đổi trái phép |
| Persistence review | Không còn account/token/task đáng ngờ |
| Login monitoring | Không tái xuất hiện session bất thường |
| Business access | Admin hợp lệ vẫn vận hành bình thường |
Bài học vận hành
- Credential đúng không đồng nghĩa login hợp lệ về mặt ownership.
- Đổi password chưa đủ nếu session/token cũ chưa bị revoke.
- Admin takeover cần scope cả hành vi sau authentication.
- MFA giảm mạnh rủi ro password-based account takeover nhưng vẫn cần secure recovery flow.
- Shared admin account làm giảm attribution và tăng blast radius.
- Post-incident monitoring cần tập trung login, privilege change và persistence mới.