

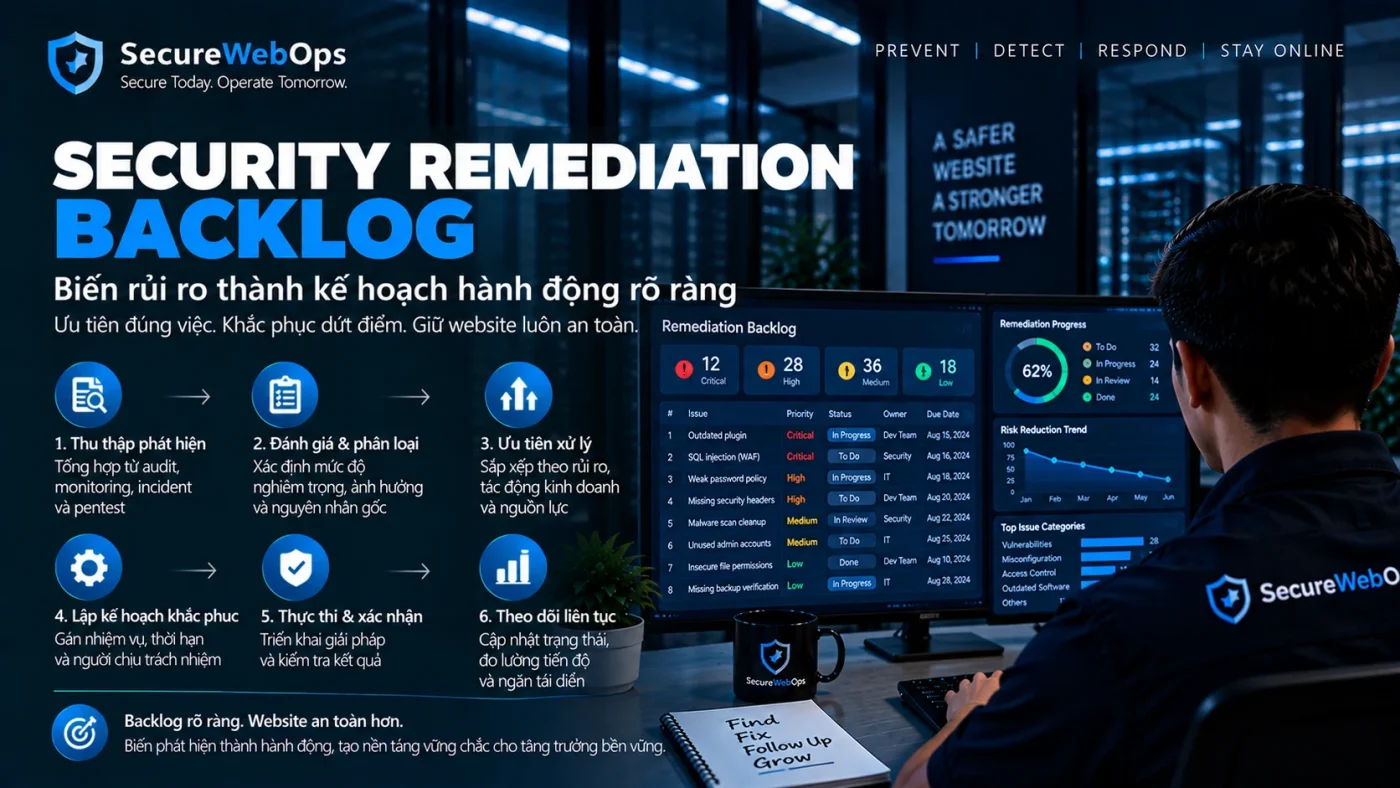
Continuous Security Improvement là cách quản lý security như một vòng lặp liên tục thay vì chuỗi dự án rời rạc. Website hôm nay có thể đạt baseline tốt, nhưng sau vài tuần code, plugin, account, WAF rule, DNS, vendor và traffic pattern đều có thể thay đổi. Nếu không đo lại và điều chỉnh, security drift sẽ tích lũy dù không có “sự cố lớn” nào xảy ra. Một ví dụ thực tế về việc dùng review định kỳ để kéo trạng thái về baseline là case giảm Security Drift nhờ Managed Security Review.
Mục tiêu của continuous improvement không phải đạt trạng thái “hoàn hảo” hoặc điểm số cố định. Mục tiêu là biết current state, xác định target state, ưu tiên gap theo risk, thực hiện thay đổi có kiểm soát, xác minh outcome và học từ evidence.
Current state, target state và improvement loop
Continuous Security Improvement khác Security Maintenance thế nào?
Maintenance giữ control hiện có hoạt động: patch, rotate credential, review WAF rule, test backup. Continuous improvement đi thêm một bước: hỏi control hiện tại có còn phù hợp không, recurring issue nói lên điều gì và capability nào cần thay đổi để giảm risk tốt hơn.
Ví dụ patch đúng hạn là maintenance. Nếu patch thường xuyên trễ vì deployment phụ thuộc manual test, continuous improvement có thể yêu cầu cải tiến staging, ownership hoặc change process để giải quyết root cause.
Bắt đầu bằng Current State, không phải danh sách Tool
NIST CSF 2.0 cho phép tổ chức tạo Current Profile và Target Profile để mô tả outcome đang đạt và outcome muốn đạt. Tư duy này phù hợp với website security vì nó tập trung vào khoảng cách giữa trạng thái hiện tại và mục tiêu thay vì hỏi “đang thiếu sản phẩm bảo mật nào”.
Current state nên dựa trên evidence:
- Asset và attack surface.
- Control đang active.
- Open findings và exceptions.
- Incident history.
- Patch/config drift.
- Monitoring coverage.
- Backup/recovery readiness.
- Ownership và vendor dependency.
Target State phải gắn với Business Risk
Target không cần là “maximum security”. Một content site và một payment API có target khác nhau. Target Profile nên phản ánh:
- Business criticality.
- Data sensitivity.
- Availability requirement.
- Threat exposure.
- Resource/cost constraints.
- Legal hoặc contractual expectations.
Security improvement có ý nghĩa khi đóng gap ảnh hưởng business objective, không phải khi tối đa hóa mọi control.
Vòng lặp Continuous Improvement nên gồm những bước nào?
Một vòng lặp thực tế có thể là:
- Observe: thu evidence từ asset, log, alert, finding, incident và change.
- Assess: đánh giá current state và gap.
- Prioritize: xếp ưu tiên theo risk/business impact.
- Plan: chọn remediation hoặc capability improvement.
- Change: thực hiện có authorization, validation và rollback.
- Measure: kiểm tra outcome và side effect.
- Learn: cập nhật runbook, scope, threshold hoặc roadmap.
- Repeat: review lại theo cadence.
Backlog, prioritization và learning
Improvement Backlog nên tách khỏi Noise
Không phải mọi alert đều trở thành improvement item. Backlog nên chứa những vấn đề đã validate và có khả năng giảm risk khi xử lý, đặc biệt:
- Recurring findings.
- Overdue high-risk items.
- Control failure.
- Process bottleneck.
- Visibility gap.
- Incident lesson.
- Recovery weakness.
Cách quản lý finding có thể tham khảo Security Remediation Backlog. Khi backlog kéo dài mà không giải quyết root cause, cùng một weakness có thể quay lại như trong case Remediation Backlog tồn đọng tạo lỗ hổng lặp lại.
Ưu tiên Improvement theo Risk, không theo độ “hay” của Tool
Một feature mới hấp dẫn không nhất thiết đáng ưu tiên hơn việc sửa credential exposure hoặc backup chưa test. Improvement priority nên dựa trên:
- Risk reduction dự kiến.
- Asset/business impact.
- Exploitability/exposure.
- Recurring frequency.
- Effort và dependency.
- Operational side effect.
- Khả năng đo outcome.
Có thể dùng ma trận risk vs effort như công cụ thảo luận, nhưng không nên biến thành score tuyệt đối.
Baseline và Trend quan trọng hơn một Snapshot
Một security audit cho biết trạng thái tại một thời điểm. Continuous improvement cần trend:
- High-risk backlog đang tăng hay giảm?
- Remediation aging thay đổi thế nào?
- False-positive WAF trend?
- Patch delay có giảm không?
- Recovery test ổn định hơn không?
- Incident recurring pattern có biến mất không?
Trend giúp phân biệt improvement thật với biến động ngẫu nhiên.
Đừng dùng “Zero Incident” làm mục tiêu duy nhất
Không có incident được phát hiện không chứng minh hệ thống an toàn. Có thể visibility thấp hoặc detection chưa đủ. Outcome tốt hơn là giảm likelihood/impact, cải thiện detection và recovery, giảm recurring issue và tăng khả năng xử lý có kiểm soát.
NIST SP 800-61 Rev. 3 cũng đặt incident response xuyên suốt cybersecurity risk management, nhấn mạnh việc cải thiện preparation, detection, response và recovery thay vì chỉ đếm incident.
Incident là nguồn Improvement rất giá trị
Sau incident, nên phân biệt:
- Root cause: nguyên nhân trực tiếp.
- Contributing factors: điều kiện làm incident dễ xảy ra hoặc khó xử lý.
- Process gaps: logging, escalation, authorization, recovery.
- Control gaps: WAF, IAM, patch, backup, segmentation.
Post-incident actions cần đi vào remediation/improvement backlog, không chỉ nằm trong meeting notes.
Recurring Finding phải kích hoạt Root-Cause Review
Nếu cùng issue quay lại, việc tiếp tục “fix lại” có thể không hiệu quả. Ví dụ:
- Plugin thường xuyên quá hạn patch → xem ownership/deployment process.
- WAF exception mở lại → xem application behavior và test coverage.
- Admin account stale → xem joiner/mover/leaver process.
- Backup fail do quota → xem capacity monitoring.
Continuous improvement tập trung vào thay đổi hệ thống/process để issue ít tái diễn hơn.
Improving technical controls safely
WAF Improvement nên dựa trên Traffic thực tế
WAF rule không nên được tối ưu theo số block. Improvement có thể gồm:
- Giảm false positive.
- Thu hẹp exception.
- Điều chỉnh rate limit theo critical flow.
- Thêm protection cho endpoint mới.
- Xác minh origin không bypass edge.
WAF Maintenance Checklist có thể dùng làm baseline maintenance; improvement xuất hiện khi trend cho thấy rule/process cần đổi.
Server Improvement nên tập trung Drift và Exposure
Ở server, các improvement thường đến từ:
- Patch latency quá dài.
- Service/port thừa.
- Privilege rộng.
- Configuration drift.
- Log retention thiếu.
- Backup/restore chưa đáng tin cậy.
Server Security Maintenance Checklist giúp tạo baseline để so sánh qua các kỳ.
Small Changes thường an toàn hơn Big-Bang Security Project
Continuous improvement phù hợp với thay đổi nhỏ có thể kiểm chứng:
- Thu hẹp một WAF exception.
- Loại một stale admin account.
- Thêm một missing audit event.
- Test một recovery scenario.
- Giảm một public exposure.
Mỗi thay đổi nên có baseline, expected outcome, validation và rollback. Nhiều improvement nhỏ tích lũy thường bền vững hơn một đợt hardening lớn rồi bỏ quên.
Change Safety là một phần của Improvement
Một security change gây outage không phải improvement. Production change cần:
- Target và scope rõ.
- Snapshot/baseline.
- Dry-run/pilot khi có thể.
- Authorization.
- Apply.
- Read-back.
- Functional validation.
- Rollback nếu fail.
Việc đo success phải bao gồm cả security outcome và business function.
Metrics, monitoring và review cadence
Metrics phải dẫn tới Decision
KPI chỉ nên tồn tại khi giúp ai đó ra quyết định. Một số metric có ích:
- Open high-risk findings.
- Overdue remediation.
- Median/percentile time-to-triage.
- Recurring finding count.
- False-positive rate.
- Retest pass rate.
- Restore test success.
- Runbook exceptions hoặc rollback.
Chi tiết cách xây KPI/evidence có thể xem trong Managed Security Report.
Metric không nên trở thành Target bị Game
Nếu analyst bị đánh giá chỉ theo số ticket đóng, họ có động lực đóng sớm. Nếu đội patch bị đánh giá chỉ theo số CVE, họ có thể giảm scan scope. Vì vậy metric cần context và counter-metric.
Ví dụ time-to-close nên đi cùng retest pass rate và recurring rate. Tốc độ nhanh nhưng issue quay lại không phải improvement.
Continuous Monitoring không đồng nghĩa Continuous Improvement
Monitoring tạo signal; improvement cần decision và change. Nếu dashboard phát hiện cùng một vấn đề hàng tháng nhưng không có owner hoặc remediation, monitoring không tạo ra improvement.
Vì vậy signal quan trọng phải đi được qua lifecycle: detect → triage → finding → backlog → remediation → validation → learning.
Review Cadence nên phân tầng
Có thể phân:
- Daily/continuous: critical signal và incident.
- Weekly: high-risk backlog, blocked items.
- Monthly: KPI, drift, recurring issue.
- Quarterly: scope, target state, roadmap và capability.
- Event-driven: sau incident, architecture change hoặc vendor change.
Managed Security Review cung cấp agenda để biến trend thành action.
Profiles, maturity, roadmap và automation
Dùng Current và Target Profile để theo dõi tiến bộ
NIST CSF Organizational Profiles cho phép mô tả Current Profile và Target Profile, sau đó xác định gap. Tổ chức có thể dùng cách này để:
- Chọn outcome ưu tiên.
- Map current evidence.
- Đặt target có thực tế.
- Theo dõi improvement qua các kỳ.
- Giao tiếp với management/vendor.
Không cần áp toàn bộ CSF cho mọi website; có thể tailor theo risk và scope.
Maturity không nên được biến thành một điểm số “chuẩn”
NIST CSF Tiers có thể giúp mô tả độ rigor của governance và risk management, nhưng không phải maturity score để xếp hạng mọi tổ chức từ tốt tới xấu. Tổ chức nên dùng Tiers như context để xem process có cần cải thiện hay không.
Tránh tự tạo “security maturity 87/100” nếu không có methodology và evidence đủ rõ.
Roadmap Improvement nên có Horizon
Có thể chia roadmap:
- Now: active exploitation, critical exposure, recovery failure.
- Next: recurring high-risk issue, visibility gap, overdue control.
- Later: capability enhancement, automation, architecture improvement.
Roadmap cần cập nhật khi risk/threat/business thay đổi, không cố định theo kế hoạch đầu năm.
Automation chỉ nên đến sau khi Process rõ
Tự động hóa một process mơ hồ có thể làm lỗi xảy ra nhanh hơn. Trước automation cần xác định:
- Trigger.
- Input quality.
- Decision boundary.
- Authorization.
- Error/rollback handling.
- Human review point.
Automation phù hợp với repetitive task có rule rõ; risk acceptance và high-impact production decision thường vẫn cần human judgment.
Security Improvement cần Owner và Closure Evidence
Mỗi improvement item nên có:
| Field | Mục đích |
|---|---|
| Problem | Issue hoặc gap đã được chứng minh |
| Expected outcome | Risk/control state muốn đạt |
| Owner | Người chịu trách nhiệm |
| Dependency | Vendor, budget, code, maintenance window |
| Measure | Cách kiểm tra improvement |
| Closure evidence | Retest, trend hoặc validation |
Lỗi thường gặp và checklist
Những lỗi thường gặp trong Continuous Security Improvement
- Đồng nhất improvement với mua tool.
- Không có current-state evidence.
- Target state không gắn business risk.
- Chỉ xử lý symptom, không review recurring issue.
- Metrics không dẫn tới decision.
- Không validation sau change.
- Roadmap không thay đổi khi kiến trúc thay đổi.
- Automation trước khi process rõ.
- Không đưa incident lesson vào backlog.
Checklist xây vòng lặp Continuous Security Improvement
- Inventory asset và critical flow.
- Tạo current-state baseline.
- Xác định target outcomes.
- Collect findings/incident lessons.
- Prioritize theo risk.
- Assign owner và plan.
- Thực hiện change an toàn.
- Validate outcome.
- Đo trend và recurring issue.
- Review target/roadmap định kỳ.
Kết luận
Continuous Security Improvement giúp website giảm risk theo thời gian bằng một vòng lặp có evidence: current state → target state → prioritized gap → controlled change → validation → learning. Nó không hứa loại bỏ mọi incident; nó làm tổ chức phát hiện drift sớm hơn, xử lý recurring issue tốt hơn và cải thiện khả năng response/recovery.
Điểm quan trọng nhất là giữ vòng lặp hoạt động. Một baseline tốt nhưng không review sẽ lỗi thời; một dashboard tốt nhưng không dẫn tới remediation chỉ tạo visibility; một remediation không retest chưa chứng minh risk đã giảm.
Nguồn tham khảo: NIST Cybersecurity Framework 2.0; NIST SP 1301 về Organizational Profiles; NIST SP 1302 về CSF Tiers; NIST SP 800-61 Rev. 3.