

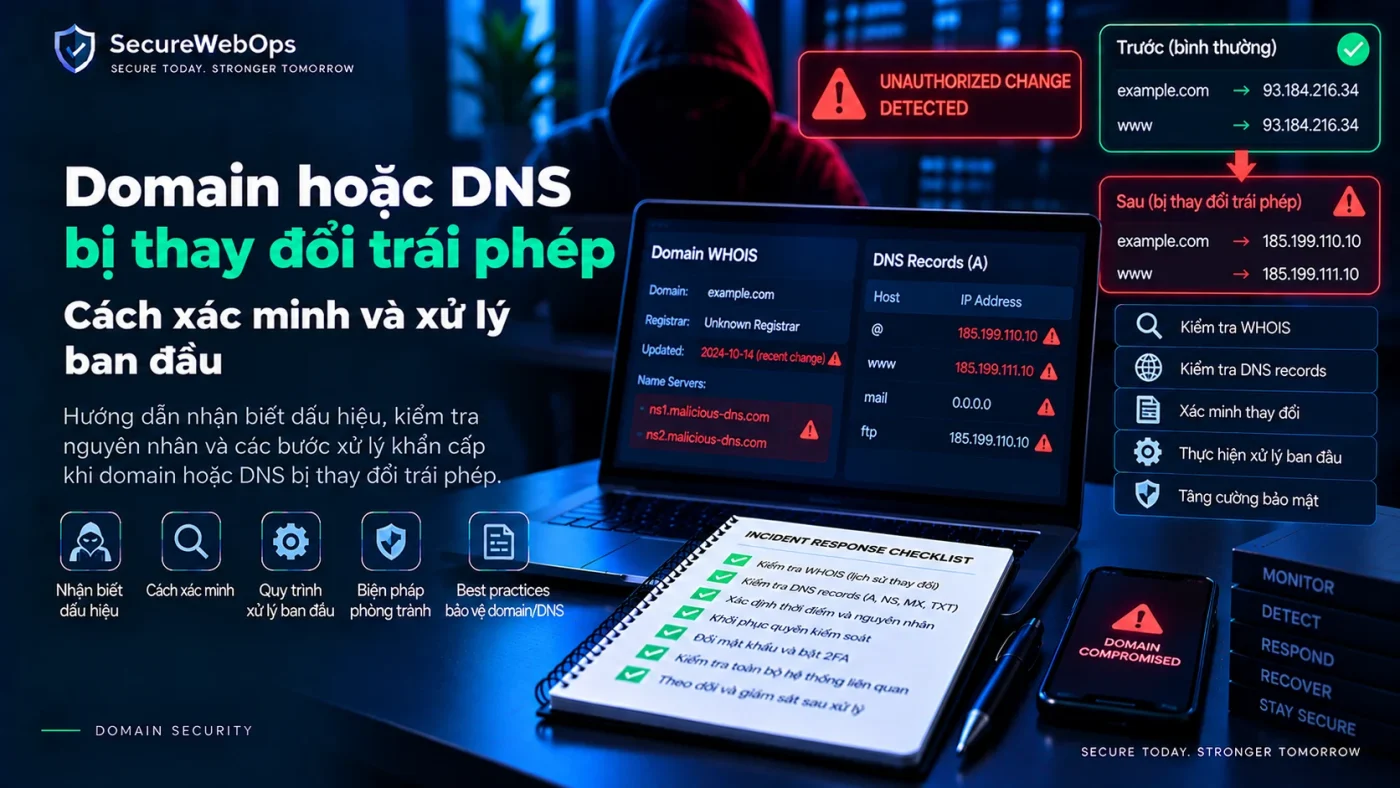
Domain hoặc DNS bị thay đổi trái phép là tình huống registrar state, nameserver hoặc DNS record thay đổi mà không có owner/change record hợp lệ. Đây có thể là dấu hiệu account compromise, credential abuse, vendor access bị lạm dụng hoặc một thay đổi vận hành ngoài quy trình. Việc đầu tiên không phải “sửa ngay mọi thứ”, mà là xác minh, giữ evidence và giảm blast radius.
Bài này tập trung vào xử lý ban đầu trong vài bước có thứ tự: xác minh signal → bảo toàn evidence → contain quyền truy cập → khôi phục state → kiểm tra dịch vụ → tìm root cause.
Dấu hiệu nào cho thấy Domain hoặc DNS có thể bị thay đổi trái phép?
Nameserver thay đổi ngoài kế hoạch
NS change có thể chuyển authority của toàn zone sang provider khác. Đây là event có blast radius rất lớn và cần được xác minh ngay.
A/AAAA/CNAME critical đổi bất thường
Website hoặc API có thể bị route sang endpoint khác dù origin/server gốc vẫn sạch. Một tình huống điển hình là DNS bị thay đổi trái phép dẫn tới Traffic Redirect, nơi evidence phải nối thay đổi record với redirect thực tế thay vì chỉ nhìn symptom ở ứng dụng.
MX hoặc TXT thay đổi không có ticket
Mail routing, email authentication hoặc SaaS verification có thể bị ảnh hưởng.
Registrar contact, transfer lock hoặc EPP status thay đổi
Những thay đổi ở lớp registrar có thể chỉ ra account takeover hoặc unauthorized transfer preparation. Nếu đường vào bắt đầu từ registrar identity yếu, xem case Domain Hijacking do Registrar không có MFA.
Trước khi sửa: xác minh đây là incident hay change hợp lệ
Kiểm tra change ticket và maintenance window
Đối chiếu timestamp của DNS/registrar event với change plan đang mở. Không nên coi một thay đổi lạ là compromise nếu có change hợp lệ, nhưng cũng không nên mặc định “chắc team khác làm”.
So sánh với baseline
Ghi before-state gần nhất: nameserver, record critical, transfer status, CAA/DS nếu liên quan. DNS Change Monitoring giúp duy trì baseline và phát hiện drift.
Kiểm tra nguồn thay đổi
Provider audit log có thể cho biết user, API token hoặc session nào thực hiện action. Public DNS chỉ cho biết Internet đang nhìn thấy state gì, không xác định actor.
Evidence cần lưu trước khi containment
- Timestamp và timezone.
- Registrar hiện tại và EPP status.
- Nameserver before/after.
- DNS record before/after.
- Provider audit log và login event.
- User/API token/session liên quan.
- Notification email/SMS.
- Public resolver result.
- Service symptom: website, API, email, certificate.
Evidence không cần hoàn hảo mới được contain, nhưng nên giữ những dữ liệu dễ mất khi reset credential hoặc revert state.
Containment khi nghi có unauthorized change
Khóa registrar/DNS identity có nguy cơ bị lạm dụng
Reset credential, revoke session/token đáng ngờ và bảo vệ lại MFA/recovery theo khả năng provider. Tránh dùng cùng credential bị nghi compromise để thực hiện toàn bộ recovery nếu có phương án độc lập.
Thu hồi vendor/user không còn cần thiết
Nếu nguồn thay đổi đến từ account cũ hoặc vendor access, revoke hoặc disable theo change authority.
Giữ domain transfer control ở trạng thái phù hợp
Nếu domain không cần transfer, kiểm tra transfer lock và AuthInfo. Nếu đã có dấu hiệu mất quyền kiểm soát registrar, xem Domain Hijacking là gì?.
Khôi phục DNS và registrar state an toàn
Khôi phục từ baseline đã xác minh
Không đoán value cũ. Dùng zone snapshot, configuration repository, ticket hoặc owner confirmation để xác định intended state.
Ưu tiên thay đổi nhỏ nhất để phục hồi dịch vụ
Nếu chỉ một record bị đổi, không nên “reset cả zone” nếu chưa có evidence cần thiết. Giảm blast radius trong quá trình recovery.
DNSSEC cần xử lý riêng nếu DS/DNSKEY bị ảnh hưởng
Không gỡ DS hoặc tắt signing theo phản xạ. Xác minh chain trước và dùng runbook DNSSEC phù hợp.
Validation sau khi restore
Read-back control plane và authoritative DNS
Kiểm tra provider đã lưu đúng state và authoritative nameserver trả intended answer.
Kiểm tra public resolver
Resolver có thể còn cache state cũ theo TTL. Ghi resolver + timestamp để tránh nhầm cache với failed restore.
Service verification
Test website, API, email, CDN và TLS certificate liên quan. DNS đúng nhưng application/service chưa phục hồi thì incident chưa đóng.
Phân biệt Domain Hijacking, DNS Compromise và DNS Misconfiguration
| Tình huống | Đặc điểm |
|---|---|
| Domain Hijacking | Mất quyền kiểm soát registration/registrar hoặc unauthorized transfer |
| DNS compromise | DNS account/record bị actor trái phép thay đổi |
| DNS misconfiguration | State sai do vận hành/thiết kế nhưng không có evidence actor trái phép |
Nếu log cho thấy change do operator hợp lệ nhưng sai value, xem DNS Misconfiguration. Nếu change là planned cutover bị lỗi, xem DNS Change Management.
Tìm root cause sau khi dịch vụ ổn định
Identity compromise
Phishing, password reuse, stolen session hoặc recovery weakness có thể là nguyên nhân gốc.
API token hoặc automation
Token quá rộng, secret bị lộ hoặc pipeline lỗi có thể tạo unauthorized/unintended change.
Vendor/reseller access
Agency, developer cũ hoặc account ngoài inventory có thể vẫn giữ quyền.
Process failure
Change không có peer review, baseline hoặc ownership rõ có thể gây sự cố trông giống compromise.
Checklist xử lý Domain/DNS bị thay đổi trái phép
- Xác minh signal từ nguồn tin cậy.
- Đối chiếu change ticket.
- Snapshot before/after state.
- Lưu audit log và login event.
- Xác định account/token liên quan.
- Contain credential/session nếu cần.
- Review MFA/recovery.
- Kiểm tra transfer lock/EPP status.
- Khôi phục state từ baseline.
- Read-back authoritative DNS.
- Kiểm tra public resolver.
- Verify website/email/API/TLS.
- Monitor tăng cường sau recovery.
- Phân tích root cause.
- Cập nhật runbook/change control.
Để audit toàn bộ control trước khi sự cố xảy ra, dùng Domain & DNS Security Checklist. Nền tảng rộng hơn nằm ở Domain Security và DNS Security.
Khi nào cần escalation thành Incident Response đầy đủ?
Escalate khi có evidence actor trái phép, unauthorized transfer, nhiều record/service bị ảnh hưởng, credential compromise, email/TLS trust bị tác động hoặc không thể xác định scope. Khi đó cần incident owner, evidence handling, containment plan và communication phù hợp.
Incident evidence timeline và escalation decision tree
Artifact dưới đây là mẫu incident record để điền bằng dữ liệu thực tế; không phải log hoặc bằng chứng đã quan sát trên SecureWebOps.
| Thời điểm | Observed event | Nguồn evidence | Owner | Hành động | Validation |
|---|---|---|---|---|---|
| T0 | Signal đầu tiên | Alert, resolver, registrar/DNS notification | Incident triage | Xác minh change ticket và baseline | Legitimate / Suspicious / Unknown |
| T1 | Before/after state | Registrar, NS, DNS record, EPP status | DNS/Domain owner | Snapshot và bảo toàn evidence | Scope sơ bộ |
| T2 | Access evidence | Audit log, login, API token/session | Identity/Security owner | Contain credential/session nếu cần | Access path contained? |
| T3 | Restore state | Verified baseline/change record | Service owner | Revert tối thiểu cần thiết | Authoritative/public read-back |
| T4 | Service recovery | Website, API, email, TLS checks | Application owner | Khôi phục dependency liên quan | PASS/FAIL từng service |
| T5 | Root cause | Correlated evidence | Incident owner | Remediation dài hạn | Closure gate |
Decision tree escalation
- Có change ticket hợp lệ và actor/owner xác nhận? Có → xử lý như operational change/misconfiguration nếu evidence phù hợp. Không/không rõ → tiếp tục incident triage.
- Có dấu hiệu credential/session/token bị lạm dụng? Có → contain identity trước hoặc song song với restore; bảo toàn log dễ mất.
- Nameserver, transfer state hoặc nhiều record critical bị đổi? Có → nâng severity vì blast radius lớn và kiểm tra registrar control.
- Email, OAuth, TLS, API hoặc user traffic bị ảnh hưởng? Có → mở rộng scope sang trust/dependency tương ứng.
- Không xác định được scope hoặc actor? Có → giữ trạng thái incident mở, tăng monitoring và không đóng chỉ vì DNS đã được revert.
- State và dịch vụ đã read-back PASS, access path đã xử lý, root cause/next action đã có owner? Có → đủ điều kiện xem xét closure.
Nguồn kỹ thuật tham khảo
- ICANN — About Lost Domain Names
- ICANN SSAC — Protect Domain Registration Services
- NIST SP 800-81 Rev. 3 — Secure DNS Deployment Guide
Kết luận
Khi domain hoặc DNS bị thay đổi trái phép, mục tiêu đầu tiên là xác minh và giữ evidence đủ để không biến incident thành một loạt thay đổi thiếu kiểm soát. Containment phải đi cùng restoration và read-back.
Chỉ đóng incident khi registrar/DNS state đã đúng, dịch vụ phụ thuộc đã được verify và root cause/đường truy cập ban đầu đã được xử lý. Nếu không, attacker hoặc automation lỗi có thể lặp lại cùng thay đổi.