

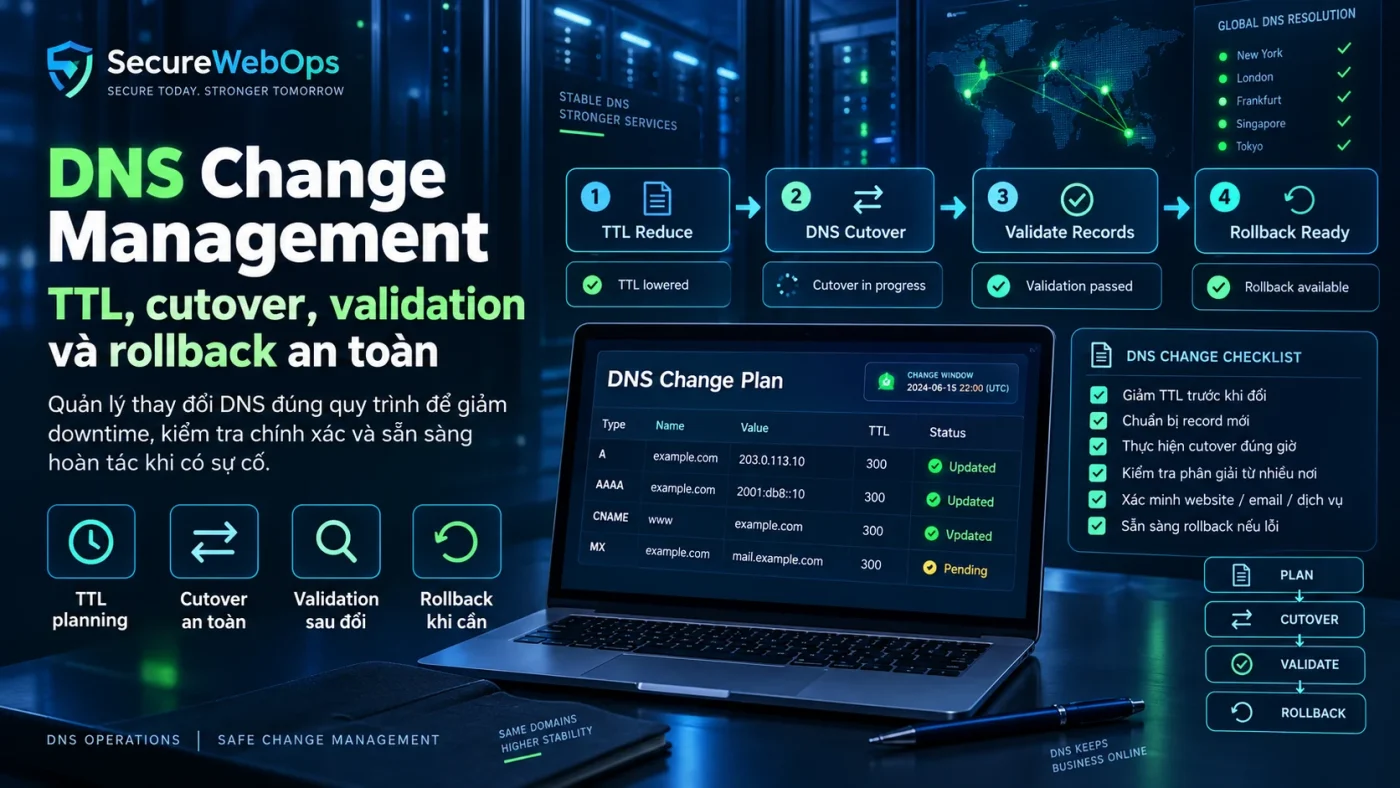
DNS Change Management là quy trình lập kế hoạch, thực hiện và xác minh thay đổi DNS có kiểm soát. Mục tiêu không chỉ là sửa đúng record, mà còn giảm blast radius khi cutover, biết khi nào state mới đã thực sự có hiệu lực và có rollback rõ nếu website, email hoặc dịch vụ phụ thuộc bị lỗi.
DNS có cache và nhiều dependency ngoài zone file, vì vậy một thay đổi nhỏ ở A/AAAA/CNAME/MX/NS/DS có thể tạo tác động lớn. Bài này tập trung vào TTL, cutover, validation và rollback cho planned change.
DNS Change Management khác DNS Monitoring thế nào?
Change Management xử lý thay đổi có chủ đích trước–trong–sau khi triển khai. DNS Change Monitoring tập trung phát hiện state drift hoặc thay đổi bất thường sau khi baseline đã được thiết lập.
Một DNS change plan tối thiểu cần có gì?
Owner và mục tiêu thay đổi
Ghi ai chịu trách nhiệm, record nào đổi, lý do business/technical và expected state sau change.
Before-state
Snapshot value, TTL, nameserver/DNSSEC state và service dependency. Đây là dữ liệu rollback, không phải ghi chú tùy chọn.
Validation plan
Xác định sẽ kiểm tra bằng provider state, authoritative query, public resolver và service-level test nào.
Rollback trigger
Định nghĩa điều kiện quay lại state cũ: error rate, resolution failure, mail failure, certificate validation lỗi hoặc application smoke test FAIL.
TTL nên được xử lý thế nào trước cutover?
TTL không phải thời gian propagation tuyệt đối
TTL kiểm soát thời gian cache của record ở resolver, nhưng state ngoài Internet còn phụ thuộc cache hiện tại, resolver behavior và các layer khác. Không nên hứa một thời điểm propagation chính xác chỉ từ TTL.
Có nên giảm TTL trước migration?
Có thể hữu ích nếu cần khả năng đổi/rollback nhanh hơn, nhưng nên giảm đủ sớm để cache cũ có thời gian hết hạn trước cutover. Giảm TTL ngay vài phút trước change thường không giúp các resolver đang giữ TTL cũ.
TTL thấp không đồng nghĩa an toàn hơn
TTL thấp tăng query frequency và không thay thế validation, redundancy hoặc rollback. Chọn TTL theo operational need thay vì một “best value” cố định.
Quy trình cutover DNS an toàn
Bước 1: Freeze scope
Xác định chính xác record/zone nằm trong change. Tránh dọn thêm record ngoài kế hoạch trong cùng cutover.
Bước 2: Snapshot và pre-check
Export state hiện tại, kiểm tra target mới đã ready, TLS/certificate phù hợp và service health PASS trước khi đổi DNS.
Bước 3: Thực hiện thay đổi nhỏ nhất cần thiết
Thay đúng record đã phê duyệt. Với migration phức tạp, chia phase nếu có thể để giảm blast radius.
Bước 4: Read-back tại authoritative source
Ngay sau write, xác minh provider/authoritative nameserver trả intended value. API 200 không phải success nếu authoritative state sai.
Bước 5: Kiểm tra public resolver
Query từ resolver phù hợp để quan sát cache/propagation. Ghi rõ resolver và timestamp để tránh nhầm cache cũ với failed write.
Bước 6: Service validation
Test website, API, email, CDN, certificate hoặc SaaS dependency liên quan. DNS đúng nhưng backend sai vẫn là change FAIL.
Những record cần guardrail mạnh hơn
NS và nameserver
Thay authority có blast radius toàn zone. Cần baseline, provider readiness và rollback path rõ.
MX
Mail routing cần kiểm tra provider, priority và mail flow sau cutover.
DS/DNSSEC
DS sai có thể làm validating resolver trả SERVFAIL. Nếu migration liên quan DNSSEC, xem DNSSEC là gì? và decision guide Website có nên bật DNSSEC không?.
CAA
CAA change có thể ảnh hưởng certificate issuance/renewal. Cần kiểm tra CA thực tế trước khi siết policy.
Rollback DNS nên được thiết kế thế nào?
Rollback phải có state cụ thể
Không ghi “rollback nếu lỗi” mà phải lưu value cũ, TTL và dependency cần phục hồi.
Rollback cũng cần validation
Sau khi đưa record về state cũ, vẫn phải read-back authoritative/public DNS và test service. Cache có thể khiến một phần client còn thấy state mới trong một khoảng thời gian.
Không rollback mù khi lỗi nằm ở backend
Nếu DNS đã đúng nhưng origin mới lỗi, rollback DNS có thể hợp lý; nhưng cần xác định root cause trước khi lặp nhiều lần giữa hai state.
DNS Change Management với DNSSEC migration
DNSSEC thêm dependency giữa parent DS và child DNSKEY/signing. Sequence cụ thể phụ thuộc provider; không nên copy một runbook chung cho mọi nền tảng. Change plan phải ghi provider nào quản key, DS hiện tại và từng checkpoint validation.
Validation matrix sau cutover
| Lớp | Cần kiểm tra |
|---|---|
| Control plane | Provider lưu đúng record |
| Authoritative DNS | Nameserver trả intended answer |
| Resolver | Public resolver thấy state theo cache/TTL |
| Application | Website/API hoạt động |
| Mail flow nếu MX/TXT liên quan | |
| TLS | Certificate/SNI đúng endpoint |
Khi phát hiện thay đổi không nằm trong change plan
Dừng mở rộng phạm vi và chuyển sang incident triage. Không coi một thay đổi ngoài ticket là “chắc do team khác”. Xem Domain hoặc DNS bị thay đổi trái phép.
Checklist DNS Change Management
- Owner và approver rõ.
- Scope record/zone được khóa.
- Before-state được snapshot.
- Dependency được inventory.
- TTL được xem xét trước cutover.
- Target service pre-check PASS.
- Change window rõ.
- Rollback state được ghi.
- Authoritative read-back sau write.
- Public resolver validation.
- Service smoke test.
- DNSSEC/CAA validation nếu liên quan.
- Monitoring tăng cường sau cutover.
- Đóng change chỉ khi evidence PASS.
Để kiểm tra zone trước khi thay đổi, xem Audit DNS Record. Checklist tổng nằm tại Domain & DNS Security Checklist.
Nguồn kỹ thuật tham khảo
Kết luận
DNS Change Management tốt biến DNS từ thao tác “sửa record rồi chờ” thành một privileged change có snapshot, validation và rollback. TTL chỉ là một phần của kế hoạch, không phải thước đo duy nhất cho propagation hay success.
Success chỉ được chốt khi authoritative state đúng, resolver state được hiểu đúng theo cache và service thực tế hoạt động. Nếu change không khớp kế hoạch, chuyển sang incident triage thay vì tiếp tục sửa mò.