

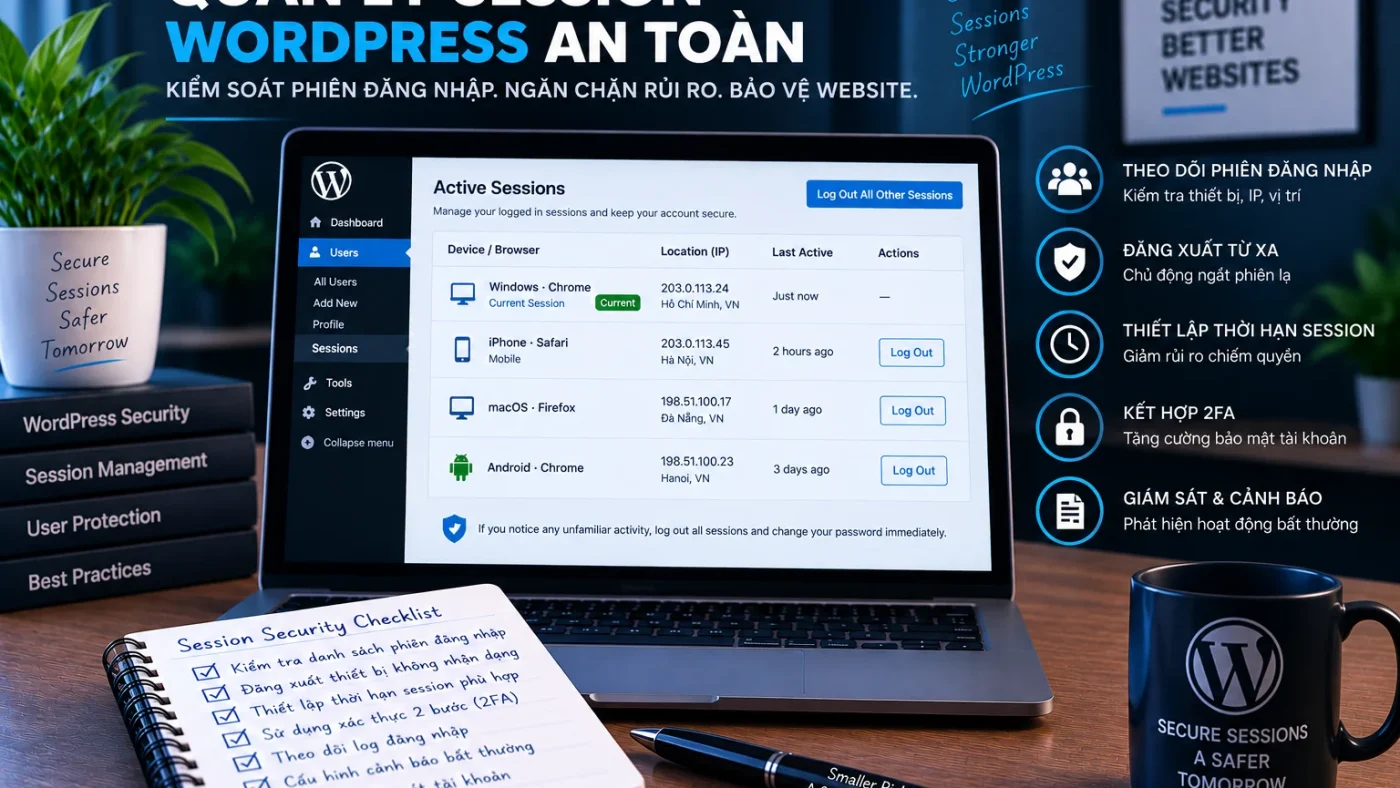
Quản lý session WordPress an toàn giúp giảm rủi ro khi tài khoản bị dùng trên thiết bị cũ, phiên đăng nhập bị bỏ quên hoặc credential đã bị lộ. Session security nên đi cùng MFA, least privilege và monitoring chứ không chỉ dựa vào việc đổi mật khẩu. Đây cũng là một lớp trong hardening WordPress tổng thể, nơi session control cần phối hợp với quyền, authentication và monitoring.
Session WordPress cần kiểm soát gì?
| Check | Mục tiêu |
|---|---|
| Active sessions | Biết account đang đăng nhập ở đâu và bao lâu |
| Session revocation | Thu hồi phiên khi nghi compromise hoặc offboarding |
| Privilege | Giảm impact nếu session bị chiếm |
| Monitoring | Phát hiện login/session lệch baseline |
Vận hành session WordPress an toàn
Liệt kê session bằng WP-CLI
WP-CLI hỗ trợ liệt kê session của user:
wp user session list admin@example.com --format=tableOutput có thể gồm thời điểm login, expiration, IP và User-Agent. Đây là dữ liệu hỗ trợ điều tra; không nên dùng IP/User-Agent đơn lẻ để kết luận danh tính hoặc attribution.
Khi nào cần thu hồi session?
- Sau khi account nghi bị compromise.
- Khi nhân sự/vendor kết thúc quyền truy cập.
- Sau thay đổi credential quan trọng hoặc incident response.
- Khi thấy session không có owner hợp lệ.
Việc destroy session là write action và nên có owner, target user rõ ràng. WP-CLI cung cấp subcommand wp user session destroy cho mục đích này.
Password reset không phải lúc nào cũng đủ
Trong incident, cần review account, role, session và activity liên quan thay vì chỉ đổi password. Nếu có dấu hiệu Admin lạ, xem workflow WordPress tự xuất hiện Admin lạ.
MFA và least privilege vẫn là nền tảng
Session hygiene giảm exposure sau login; MFA giảm rủi ro trước login; least privilege giảm impact nếu account vẫn bị takeover. Xem MFA/2FA WordPress và Least Privilege.
Checklist vận hành
- Inventory account đặc quyền.
- Review session khi có alert hoặc định kỳ theo risk.
- Thu hồi session không còn hợp lệ.
- Rotate credential khi có bằng chứng cần thiết.
- Ghi owner, thời điểm và lý do thay đổi.
- Theo dõi session mới sau containment.
Nguồn kỹ thuật
Kết luận
Quản lý session WordPress tốt là biết phiên nào đang tồn tại, ai sở hữu, khi nào cần thu hồi và cách kiểm chứng sau thay đổi. Đây là control vận hành bổ trợ cho MFA, least privilege và monitoring.