

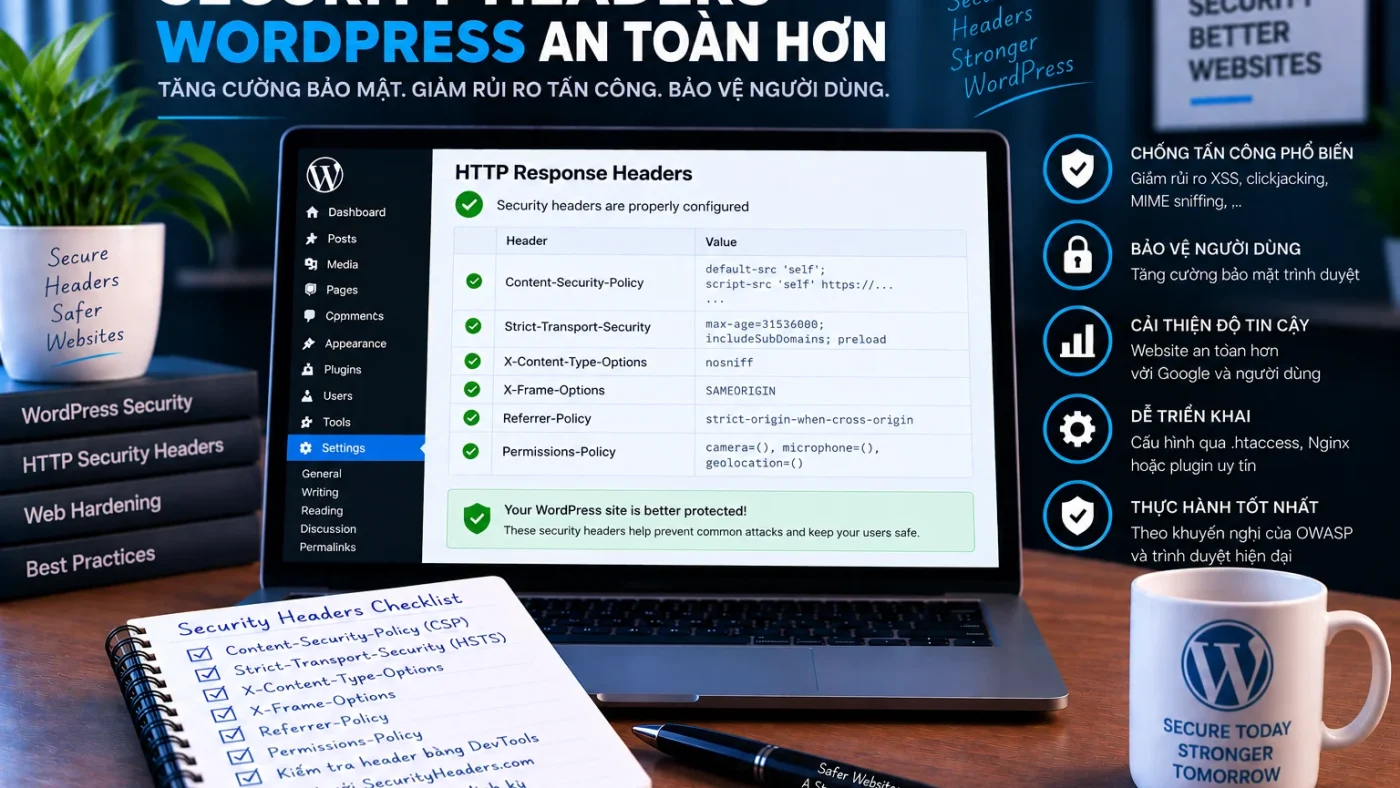
Security headers cho WordPress là các HTTP response header giúp trình duyệt áp dụng thêm lớp bảo vệ ở phía client. Chúng có thể giảm rủi ro từ clickjacking, MIME sniffing, insecure transport hoặc một số dạng XSS, nhưng không thay thế việc vá lỗ hổng, kiểm soát input/output hay hardening server. Đây là một lớp trong hardening WordPress tổng thể, nơi browser-layer controls cần đi cùng HTTPS, application security và monitoring.
Những header nên đánh giá trước
| Header | Mục tiêu chính | Lưu ý |
|---|---|---|
| Content-Security-Policy | Kiểm soát nguồn script/style/frame | Cần inventory asset và rollout cẩn thận |
| Strict-Transport-Security | Ép HTTPS sau lần truy cập an toàn | Chỉ bật khi HTTPS ổn định toàn domain |
| X-Content-Type-Options: nosniff | Giảm MIME sniffing | Thường ít rủi ro compatibility |
| Referrer-Policy | Giảm dữ liệu referrer bị gửi đi | Chọn policy theo analytics/integration |
| Permissions-Policy | Giới hạn browser features | Chỉ khóa tính năng site không cần |
| frame-ancestors trong CSP | Giảm clickjacking | Ưu tiên hơn X-Frame-Options ở browser hiện đại |
Triển khai security headers có kiểm soát
Đừng copy một bộ header cố định cho mọi site
WordPress có thể dùng page builder, CDN, analytics, tag manager, payment iframe, embedded video, font ngoài hoặc plugin inject script. Một CSP quá chặt có thể làm hỏng frontend; HSTS cấu hình sai có thể khiến người dùng không truy cập được nếu HTTPS/certificate gặp vấn đề. Vì vậy header security cần đi qua inventory → report/test → enforce → monitor.
1. X-Content-Type-Options
X-Content-Type-Options: nosniff yêu cầu browser tôn trọng MIME type được khai báo thay vì cố đoán. Đây là control hữu ích nhưng vẫn cần server gửi Content-Type đúng cho tài nguyên.
2. Clickjacking protection
Với browser hiện đại, directive frame-ancestors trong Content Security Policy là lựa chọn linh hoạt hơn để xác định site nào được phép embed trang. Nếu website có payment widget, partner portal hoặc preview iframe, cần inventory dependency trước khi đặt 'none'.
3. HSTS chỉ nên bật khi HTTPS đã ổn định
Strict-Transport-Security khiến browser tiếp tục dùng HTTPS trong khoảng thời gian đã cấu hình. Đây là control mạnh nhưng có rollback hạn chế ở phía client trong thời gian max-age còn hiệu lực, vì vậy không nên bật max-age dài ngay trong lần đầu rollout.
4. Referrer-Policy và Permissions-Policy
Referrer-Policy giúp kiểm soát lượng thông tin URL được gửi khi người dùng điều hướng sang origin khác. Permissions-Policy cho phép giới hạn các browser feature như camera, microphone hoặc geolocation nếu site không cần. Cả hai nên được chọn theo business feature thực tế.
Rollout checklist
- Inventory script, style, iframe, font, media và third-party integrations.
- Ghi header hiện tại ở production.
- Pilot các header ít rủi ro trước.
- Triển khai CSP bằng Report-Only nếu cần quan sát violation.
- Smoke test login, checkout, form, media, editor và integration.
- Theo dõi console, CSP report và support issue.
- Chỉ tăng mức enforcement sau khi dependency đã rõ.
WordPress đặt header ở đâu?
Tùy kiến trúc, header có thể được đặt ở web server, reverse proxy/CDN, WAF hoặc application/plugin layer. Nên chọn một owner chính để tránh header bị ghi đè hoặc xung đột giữa nhiều lớp. Thay đổi server/CDN là scope hạ tầng riêng và cần rollback.
Liên quan tới HTTPS và CSP
Nếu đang thiết kế HSTS và HTTPS policy, xem HTTPS/TLS WordPress an toàn. Với CSP chi tiết, xem Content Security Policy cho WordPress.
Nguồn kỹ thuật
Kết luận
Security headers WordPress nên được xem như defense-in-depth ở browser layer. Giá trị lớn nhất đến từ cấu hình theo dependency thật, rollout có pilot và validation, thay vì copy một bộ header mẫu rồi áp dụng toàn site.