

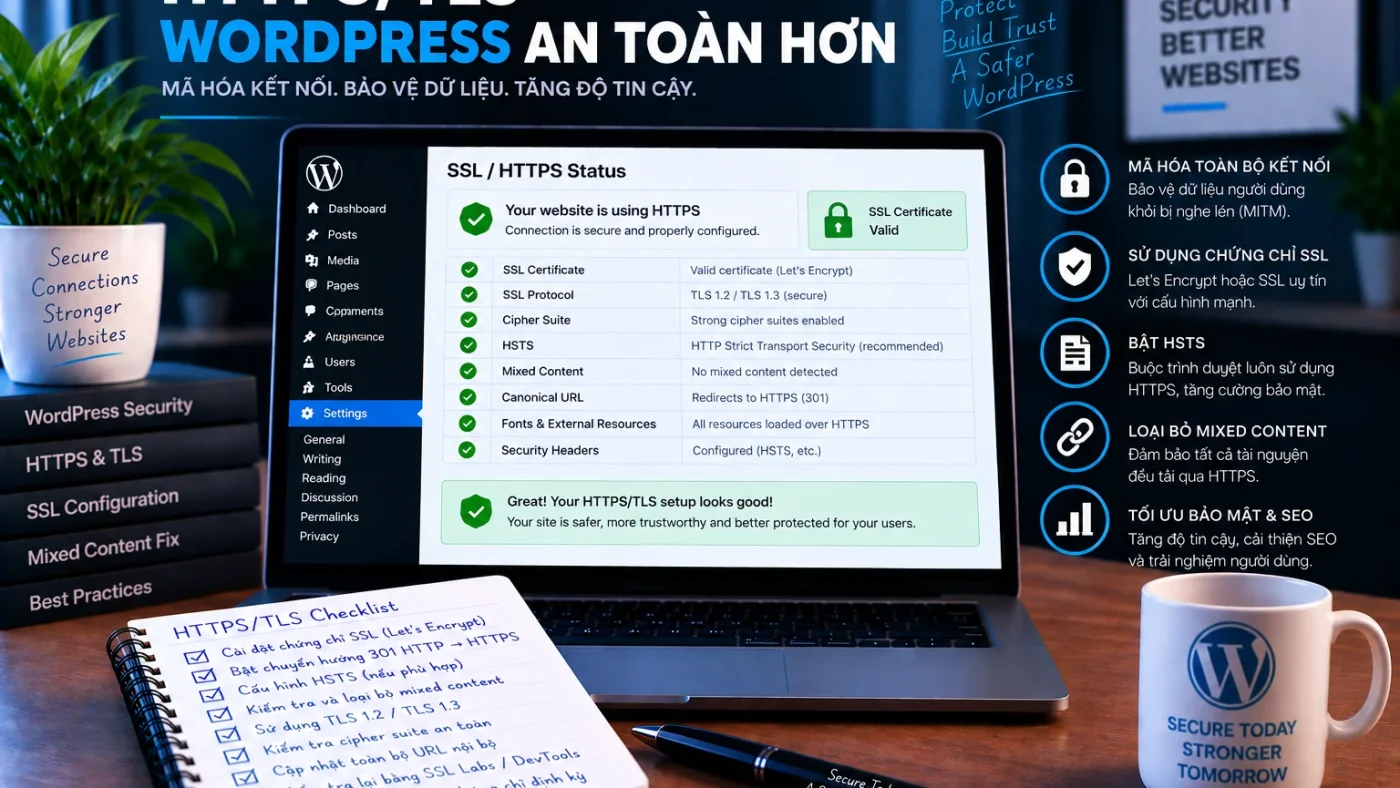
HTTPS/TLS cho WordPress bảo vệ dữ liệu trên đường truyền, đặc biệt là cookie, credential và nội dung quản trị. Nhưng “có HTTPS” chưa đồng nghĩa cấu hình hoàn chỉnh; cần kiểm tra certificate, redirect, mixed content, proxy/CDN và HSTS theo đúng kiến trúc. Đây là một lớp trong hardening WordPress tổng thể, nơi transport security cần phối hợp với cookie, headers và application controls.
Checklist HTTPS/TLS
| Hạng mục | PASS khi |
|---|---|
| Certificate | Hợp lệ, đúng hostname, còn hạn |
| Redirect | HTTP chuyển sang HTTPS nhất quán, không loop |
| wp-admin/login | Luôn đi qua HTTPS |
| Mixed content | Không còn asset HTTP trên trang HTTPS |
| Proxy/CDN | Origin và forwarded scheme được nhận diện đúng |
| HSTS | Chỉ bật sau khi HTTPS ổn định và có rollback plan |
Triển khai HTTPS/TLS an toàn
1. Bắt đầu từ certificate và hostname
Certificate phải bao phủ đúng domain/subdomain đang phục vụ traffic. Auto-renew cần được monitor; certificate hết hạn có thể làm site không truy cập được, đặc biệt nếu đã bật HSTS dài hạn. Case Website Downtime do TLS Certificate hết hạn cho thấy vì sao trạng thái “auto-renew đã bật” vẫn cần alert owner và read-back certificate thực tế.
2. Redirect HTTP → HTTPS
Redirect nên nhất quán ở một owner chính như web server, CDN hoặc load balancer. Tránh nhiều lớp cùng rewrite gây redirect chain hoặc loop. Sau thay đổi cần test homepage, wp-admin, login, API và asset route quan trọng.
3. Mixed content
Trang HTTPS vẫn có thể tải script, CSS, image hoặc iframe qua HTTP. Với active content, browser có thể block hoặc làm giảm security. Cần inventory URL hard-code trong theme/plugin/database trước khi search-replace hàng loạt.
4. Reverse proxy và CDN
Nếu TLS terminate ở CDN/load balancer nhưng origin dùng HTTP nội bộ, WordPress phải nhận biết request bên ngoài là HTTPS đúng cách. Cấu hình sai có thể gây redirect loop, cookie flag sai hoặc URL generation không đúng.
5. HSTS rollout có kiểm soát
HSTS yêu cầu browser tiếp tục dùng HTTPS trong thời gian max-age. Nên bắt đầu ngắn, xác minh toàn bộ subdomain trước khi cân nhắc includeSubDomains hoặc preload. Không bật preload chỉ vì “điểm security tốt hơn”.
HTTPS liên quan cookie và headers
Cookie có Secure chỉ được gửi trong secure context. Xem bảo mật cookie WordPress và security headers WordPress.
Validation sau thay đổi
- Test HTTP và HTTPS ở domain chính.
- Test wp-login và wp-admin.
- Kiểm tra mixed content trên route quan trọng.
- Test REST/API/webhook nếu có.
- Kiểm tra CDN/cache behavior.
- Quan sát certificate renewal và error log.
Nguồn kỹ thuật
Kết luận
HTTPS/TLS WordPress an toàn là một chuỗi control từ certificate, redirect, proxy/CDN, mixed content tới HSTS. Mỗi thay đổi nên có owner và validation thay vì chỉ kiểm tra biểu tượng ổ khóa trên trình duyệt.