

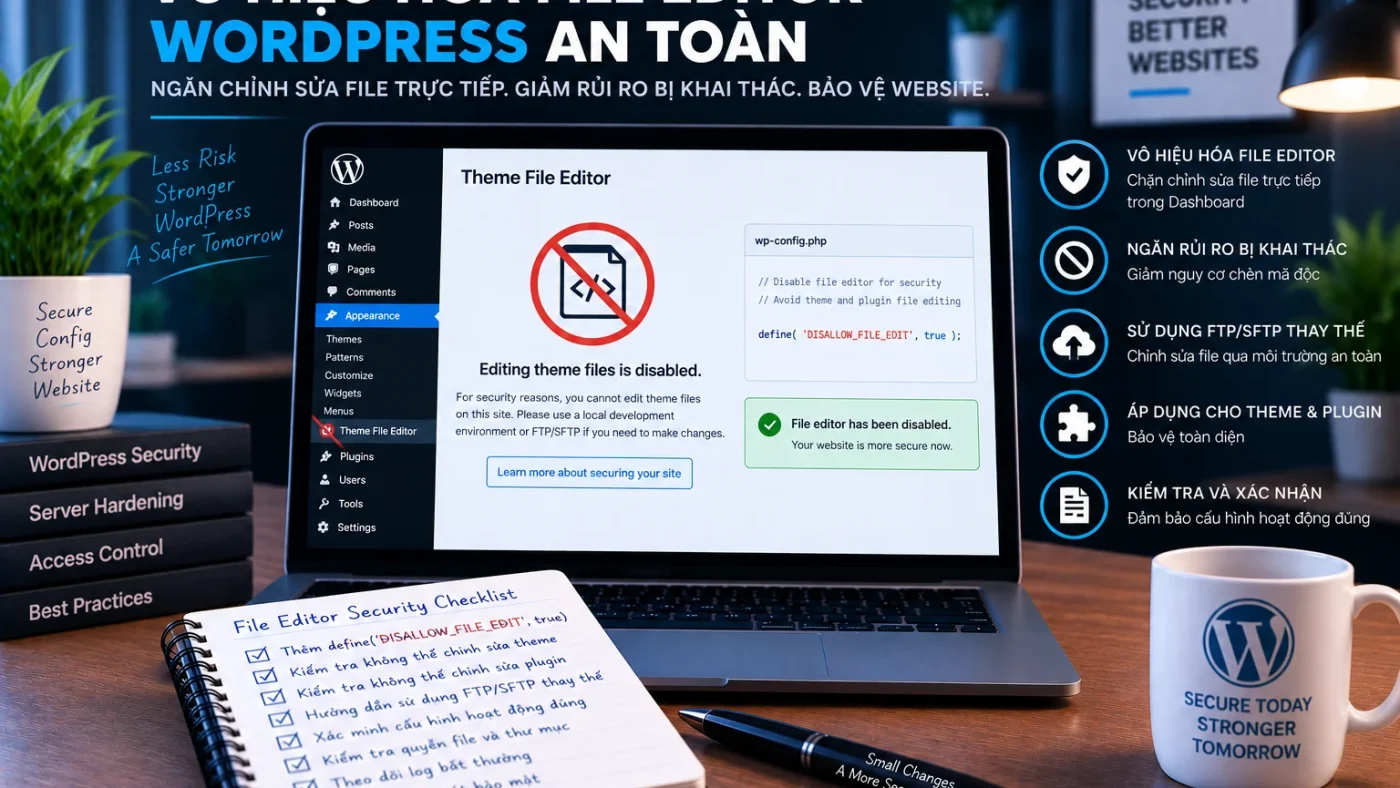
Vô hiệu hóa file editor trong WordPress có thể giảm rủi ro khi một tài khoản có quyền cao bị chiếm quyền hoặc thao tác nhầm trong giao diện quản trị. WordPress hỗ trợ tắt trình chỉnh sửa plugin/theme bằng hằng số DISALLOW_FILE_EDIT trong wp-config.php. Đây là một lớp trong hardening WordPress tổng thể, cần đi cùng least privilege, MFA, patching và filesystem security.
Control này làm gì?
Khi bật DISALLOW_FILE_EDIT, giao diện chỉnh sửa trực tiếp file plugin/theme trong wp-admin bị vô hiệu hóa. Đây là một lớp hardening bổ sung, không thay thế least privilege, MFA, patching hoặc filesystem security.
Triển khai DISALLOW_FILE_EDIT an toàn
Cấu hình
define( 'DISALLOW_FILE_EDIT', true );Đây là thay đổi cấu hình thật sự, vì vậy trước khi áp dụng trên production cần backup/snapshot, xác minh đúng file wp-config.php và có rollback.
Khi nào nên cân nhắc bật?
| Tình huống | Khuyến nghị |
|---|---|
| Production site | Thường hợp lý nếu team không cần sửa code qua wp-admin |
| Agency/developer workflow | Ưu tiên sửa qua repo/deploy thay vì editor trực tiếp |
| Plugin phụ thuộc capability edit_plugins | Cần test compatibility trước |
| Incident đang hoạt động | Không dùng control này thay cho containment/remediation |
Compatibility cần kiểm tra
Tài liệu WordPress lưu ý một số plugin có thể bị ảnh hưởng nếu kiểm tra capability edit_plugins không đúng cách. Vì vậy nên pilot hoặc staging trước nếu site có custom/plugin phức tạp.
Không nhầm với DISALLOW_FILE_MODS
DISALLOW_FILE_EDIT chỉ tập trung vào editor trong giao diện. Các control rộng hơn về cài đặt/cập nhật component có scope khác và có thể ảnh hưởng vận hành nhiều hơn, nên không nên áp dụng khi chưa hiểu deployment model.
Kết hợp với wp-config security
File editor chỉ là một phần. wp-config.php còn chứa database credential, salts và secret khác. Xem bảo vệ wp-config.php, salts và secrets.
Checklist triển khai
- Snapshot
wp-config.php. - Xác minh site/environment mục tiêu.
- Thêm hằng số đúng vị trí.
- Smoke test wp-admin và plugin quan trọng.
- Xác minh editor đã bị vô hiệu hóa.
- Theo dõi lỗi compatibility.
- Ghi rollback bằng state trước thay đổi.
Nguồn kỹ thuật
Kết luận
DISALLOW_FILE_EDIT là hardening control nhỏ nhưng hữu ích khi workflow không cần sửa code qua wp-admin. Giá trị của nó cao nhất khi đi cùng MFA, least privilege, update policy và filesystem security. Xem thêm file permissions WordPress an toàn để kiểm soát quyền ghi ở lớp filesystem.