

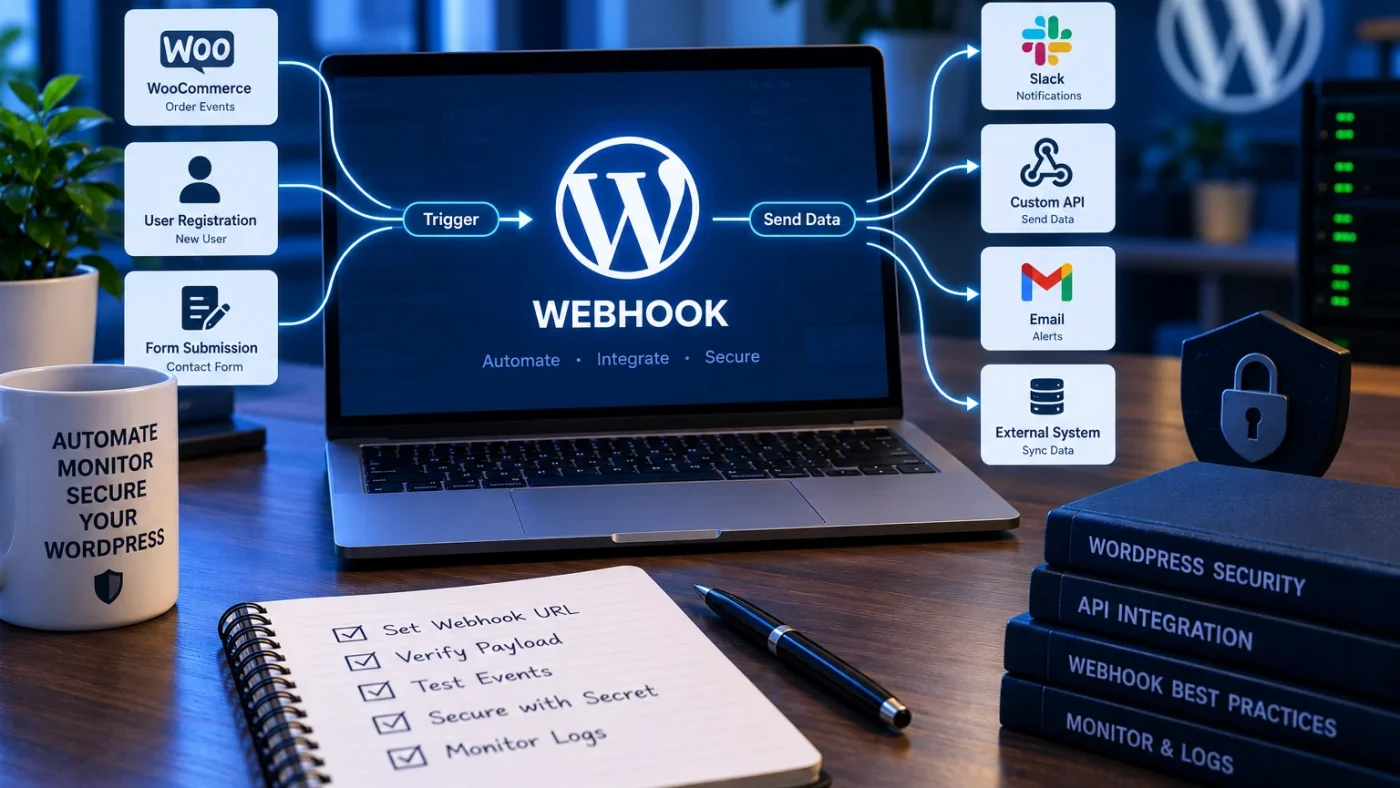
Bảo mật webhook WordPress là bảo vệ các endpoint nhận sự kiện tự động từ hệ thống bên ngoài. Vì webhook thường không có người dùng tương tác trực tiếp, độ tin cậy phải đến từ signature verification, transport security, replay protection, input validation, least privilege và lifecycle của secret; không nên dựa vào việc URL “khó đoán”. Trong hardening WordPress tổng thể, webhook là integration surface cần được kiểm soát cùng REST API, secrets và monitoring.
Threat model của một webhook
| Rủi ro | Dấu hiệu | Control |
|---|---|---|
| Request giả | Payload không đến từ provider hợp lệ | Signature/HMAC theo tài liệu provider |
| Replay | Sự kiện hợp lệ bị gửi lại nhiều lần | Timestamp, event ID, deduplication |
| Secret lộ | Request giả vẫn có signature đúng | Rotation, revoke, owner rõ |
| Payload bất thường | Field/size/value ngoài schema | Schema và content validation |
| Privilege quá rộng | Webhook có thể sửa nhiều hơn cần thiết | Least privilege ở action/user |
Thiết kế webhook WordPress an toàn
Xác minh signature trước khi xử lý business logic
Nếu provider hỗ trợ signed webhook, hãy dùng đúng thuật toán, canonicalization và header do provider công bố. Không tự phát minh format chữ ký và không verify trên payload đã bị thay đổi. Với HMAC, secret phải được bảo vệ như credential và comparison nên dùng cơ chế phù hợp để tránh lỗi implementation.
Replay protection
Signature đúng chỉ chứng minh payload phù hợp với secret, không tự chứng minh request là mới. Nếu provider có timestamp hoặc event ID, dùng chúng để xây replay window và deduplication. Event đã xử lý cần idempotent hoặc có record để retry không tạo side effect lặp lại.
Transport security
Webhook chứa dữ liệu nhạy cảm hoặc action có quyền phải đi qua HTTPS/TLS được cấu hình đúng. Nếu site đã có HTTPS/TLS WordPress, vẫn cần kiểm tra endpoint webhook không bypass qua origin HTTP ngoài ý muốn.
Input validation và size limits
Chỉ parse field cần thiết, validate type/value theo schema và đặt giới hạn kích thước/request rate phù hợp. Nếu payload chứa URL, file hoặc identifier dẫn tới request tiếp theo, cần coi đó là input chưa tin cậy và xử lý theo threat model riêng.
Secret lifecycle
Webhook secret phải có owner, nơi lưu an toàn, ngày tạo và rotation plan. Không hard-code secret vào repository public, log hoặc ticket. Nếu nghi bị lộ, tạo secret mới theo khả năng của provider, chuyển traffic có kiểm soát rồi revoke secret cũ. Xem bảo vệ secrets WordPress.
Least privilege ở action
Webhook không nên chạy dưới quyền rộng hơn use case. Nếu endpoint chỉ tạo một object hoặc cập nhật một trạng thái, giới hạn capability/action ở mức đó. Với REST route custom, cần permission callback rõ ràng; xem bảo mật REST API WordPress.
Logging đủ để điều tra, không log quá mức
Ghi timestamp, provider, event ID, result, latency và error code thường hữu ích. Tránh lưu toàn bộ payload nếu chứa PII, token hoặc payment data. Retention và access control phải có owner. Khi cần correlation, kết hợp với audit log WordPress.
Retry và idempotency
Nhiều provider retry khi không nhận response thành công. Endpoint nên trả status rõ ràng, xử lý timeout hợp lý và tránh chạy lại side effect nếu cùng event ID quay lại. Không tắt retry chỉ để giảm traffic nếu chưa hiểu failure mode của integration.
Runbook kiểm tra webhook
- Inventory endpoint, provider và owner.
- Ghi cơ chế signature chính thức.
- Kiểm tra HTTPS và trust boundary.
- Validate timestamp/event ID và replay window.
- Validate schema, size và content.
- Review quyền của action.
- Kiểm tra retry/idempotency.
- Review log, secret rotation và rollback.
Stop condition
- Không xử lý payload trước khi verify signature khi provider có cơ chế này.
- Không whitelist IP như control duy nhất nếu provider không bảo đảm IP cố định.
- Không log secret hoặc raw payload nhạy cảm.
- Không rotate secret mà chưa biết client/provider cutover flow.
Validation
PASS khi request hợp lệ được chấp nhận, request sai signature/replay/schema bị từ chối theo policy, retry không tạo side effect lặp lại và secret có thể rotate/revoke mà integration vẫn kiểm soát được.
Nguồn kỹ thuật
Kết luận
Webhook WordPress an toàn cần bảo vệ cả message integrity, freshness, input, quyền action và secret lifecycle. URL bí mật hay IP allowlist chỉ là control phụ; signature verification, replay protection và idempotency mới giúp integration vận hành an toàn hơn.