

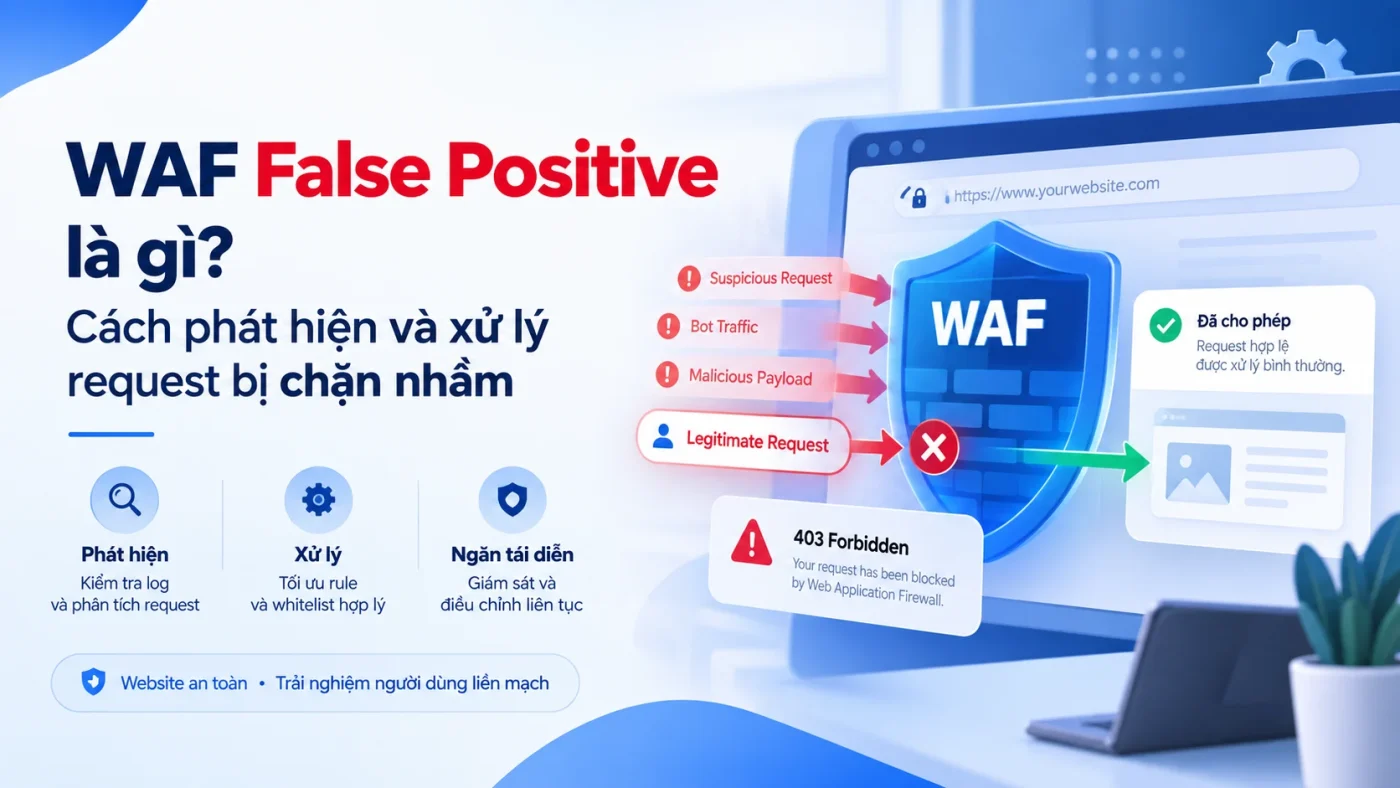
WAF false positive là trường hợp một request hợp lệ bị WAF nhận diện nhầm là độc hại và bị log, challenge hoặc block. Đây không chỉ là vấn đề “rule hơi nhạy”: false positive có thể làm hỏng login, checkout, API, webhook, upload hoặc workflow quản trị nếu exception được xử lý sai.
Mục tiêu khi xử lý false positive không phải là tắt protection cho nhanh, mà là xác định chính xác request nào hợp lệ, rule nào match, field nào kích hoạt rule và scope nhỏ nhất có thể loại trừ mà vẫn giữ phần bảo vệ còn lại.
False positive khác false negative như thế nào?
| Tình huống | Ý nghĩa | Rủi ro chính |
|---|---|---|
| False positive | Traffic hợp lệ bị nhận diện là malicious | Outage, lỗi chức năng, mất conversion |
| False negative | Traffic malicious không bị phát hiện/chặn | Attack tới origin/application |
Cloudflare hiện mô tả false positive là legitimate request bị phát hiện và mitigated như malicious; false negative là malicious request không bị mitigated và tới origin. Hai loại lỗi cần quy trình điều tra khác nhau.
Dấu hiệu thường gặp của WAF false positive
- một chức năng từng hoạt động bắt đầu trả 403/1020/challenge sau khi rule thay đổi;
- checkout hoặc API lỗi chỉ ở một payload cụ thể;
- rich-text editor, code snippet hoặc search query chứa ký tự đặc biệt bị chặn;
- upload file hợp lệ bị managed rule match;
- admin workflow lỗi nhưng homepage vẫn bình thường;
- webhook/payment callback thất bại dù source hợp lệ;
- Security Events ghi nhận một rule ID lặp lại trên request người dùng thật.
Bước 1: Xác minh request thực sự hợp lệ
Không nên gắn nhãn false positive chỉ vì người dùng báo “bị chặn”. Trước tiên cần xác minh request thuộc flow hợp lệ: ai gửi, từ client nào, vào hostname/path nào, method gì, payload nào và expected result là gì.
- Request có nằm trong workflow chính thức của application?
- User/session có hợp lệ?
- Source IP/ASN có đáng tin hay chỉ tình cờ?
- Payload có chứa dữ liệu nguy hiểm thực sự hay chỉ là nội dung hợp lệ?
- Có thể tái hiện request trong môi trường test không?
- Request có cùng fingerprint với attack đang diễn ra không?
Bước 2: Tìm đúng WAF event và rule ID
Điều tra nên bắt đầu từ event cụ thể, không phải từ phỏng đoán. Lọc log theo thời điểm, hostname, path, source và action. Với managed rules, cần ghi lại rule ID, ruleset, action, matched field/payload nếu nền tảng cung cấp.
Cloudflare hiện khuyến nghị dùng Security Events để xác định managed rule đã block request nào. Nếu payload logging khả dụng, matched payload giúp biết phần dữ liệu nào thực sự kích hoạt rule. Nếu cần support, HAR của request bị ảnh hưởng cũng hữu ích để tái hiện.
Bước 3: Xác định scope nhỏ nhất gây match
Ví dụ một POST tới /admin/save bị rule X match vì parameter content chứa HTML hợp lệ. Scope đúng có thể là:
- hostname cụ thể;
- path cụ thể;
- method POST;
- parameter
content; - một rule ID cụ thể.
Không cần skip toàn bộ WAF cho /admin/* nếu chỉ một field trên một endpoint gây match. Exception càng rộng thì attack surface bị bỏ qua càng lớn. Nếu cần rà lại anatomy, scope và order của rule trước khi tạo exception, xem WAF Rule là gì?.
Bước 4: Ưu tiên exception hẹp thay vì tắt ruleset
Cloudflare hiện khuyến nghị nếu một managed rule gây false positive thì nên điều chỉnh hoặc disable đúng rule đó thay vì tắt toàn bộ ruleset. OWASP Core Rule Set cũng đi theo nguyên tắc tương tự: exclusion nên càng cụ thể càng tốt, ưu tiên theo path/parameter thay vì global rule removal.
| Cách xử lý | Độ rộng | Đánh giá |
|---|---|---|
| Skip toàn WAF cho site | Rất rộng | Không nên |
| Skip toàn managed ruleset cho /admin | Rộng | Chỉ khi có evidence rõ |
| Disable một rule cụ thể | Trung bình | Tốt hơn nếu rule không phù hợp app |
| Skip một rule cho path/method cụ thể | Hẹp | Ưu tiên |
| Skip một rule cho parameter cụ thể | Rất hẹp | Tốt nhất nếu platform hỗ trợ |
Bước 5: Test cả request hợp lệ và attack case
Sau khi thêm exception, cần test hai phía:
- Legitimate case: chức năng từng bị chặn phải hoạt động lại.
- Security case: request độc hại mà rule định chặn vẫn phải bị mitigated ở scope khác.
Nếu chỉ test chức năng hợp lệ, exception có thể vô tình tạo bypass. Nếu chỉ test attack payload, bạn có thể bỏ sót regression trong workflow người dùng.
Bước 6: Read-back sau thay đổi
- exception/rule override thực tế có đúng scope dự kiến;
- request hợp lệ không còn bị block;
- rule vẫn match attack traffic ở phần còn lại;
- 4xx/5xx và conversion có phục hồi;
- event log không xuất hiện skip rộng hơn dự kiến;
- origin không nhận traffic malicious tăng sau exception.
False positive thường xuất hiện ở những loại traffic nào?
Rich-text và code content
Ứng dụng CMS, forum, support portal hoặc website dạy lập trình có thể nhận HTML, JavaScript, SQL hoặc PHP code hợp lệ. Những chuỗi này rất dễ giống signature XSS/SQLi.
File upload và binary payload
Cloudflare lưu ý binary upload có thể giống attack payload đối với managed rules được thiết kế để inspect HTTP content thông thường. Nếu platform có chức năng scan upload riêng, nên dùng đúng control đó thay vì dựa vào generic WAF inspection.
API JSON phức tạp
JSON có thể chứa biểu thức, query syntax, HTML hoặc serialized data hợp lệ. Exception cần dựa trên endpoint/schema thực tế, không phải allow toàn API hostname.
Monitoring, scanner và bot hợp lệ
Một số service hợp lệ dùng user-agent hoặc infrastructure dễ bị nhầm với bot giả. Cloudflare có tài liệu riêng về fake-bot managed rules và khuyến nghị dùng source/path/ASN cụ thể cho exception thay vì bypass rộng.
False positive ở login khác API như thế nào?
Browser login có thể chịu challenge; API/webhook machine-to-machine thường không thể giải challenge tương tác. Vì vậy cùng một false positive nhưng remediation khác nhau. Với API, nên ưu tiên source authentication, header/token, path và method để định nghĩa exception chính xác.
Use case WordPress login được tách riêng tại WAF và Rate Limiting cho wp-login.php.
Không dùng allowlist IP như thuốc chữa mọi false positive
Allowlist IP có thể phù hợp với một số integration cố định, nhưng user thật thường đi qua NAT, mobile carrier, VPN hoặc dynamic IP. Allowlist quá rộng có thể bỏ qua protection cho traffic không liên quan. Nếu exception có thể định nghĩa theo host/path/method/rule ID thì thường an toàn hơn.
Exception cũng cần lifecycle
- owner là ai;
- lý do tạo exception;
- rule/ruleset nào bị skip;
- scope cụ thể;
- ngày tạo và ticket liên quan;
- review date;
- điều kiện để gỡ exception;
- test case legitimate và malicious.
Exception tồn tại lâu sau khi application đã thay đổi là một dạng configuration drift. Đây là lý do WAF Maintenance Checklist phải review exception định kỳ.
Quy trình xử lý nhanh khi production đang lỗi
- Xác nhận impact và critical flow bị lỗi.
- Lấy timestamp/request ID/user report.
- Tìm WAF event và rule ID tương ứng.
- Xác minh request hợp lệ.
- Nếu cần mitigation khẩn cấp, chuyển rule/action về mode ít phá vỡ hơn ở scope hẹp nhất.
- Khôi phục chức năng và read-back.
- Sau incident, tạo exception chính xác hơn hoặc sửa rule.
- Ghi lại root cause, owner và review date.
Không nên phản ứng bằng cách tắt toàn WAF nếu chưa biết control nào gây lỗi. Trên nhiều nền tảng, custom rules, bot controls, rate limiting và managed rules nằm ở các phase khác nhau; Security Events cần được dùng để xác định đúng service/action.
Checklist điều tra WAF False Positive
- Request bị lỗi lúc nào?
- Hostname/path/method nào?
- Rule ID/ruleset/action nào match?
- Field hoặc payload nào kích hoạt?
- Request có thực sự hợp lệ?
- Scope exception nhỏ nhất là gì?
- Đã test lại attack case chưa?
- Read-back event có đúng expected behavior?
- Exception có owner và review date chưa?
- Có cần cập nhật regression test cho release sau không?
Kết luận
WAF false positive là bài toán tuning và change-control, không phải lý do để bỏ WAF. Cách xử lý an toàn là xác minh request hợp lệ, tìm đúng rule/event, thu hẹp exception tới scope tối thiểu, test lại cả legitimate và malicious traffic, rồi read-back production telemetry.
Nếu một rule liên tục cần exception rộng, hãy xem lại chính rule hoặc cách triển khai. Protection chỉ có giá trị khi nó đủ chặt để giảm attack nhưng đủ chính xác để không phá chức năng hợp lệ.