

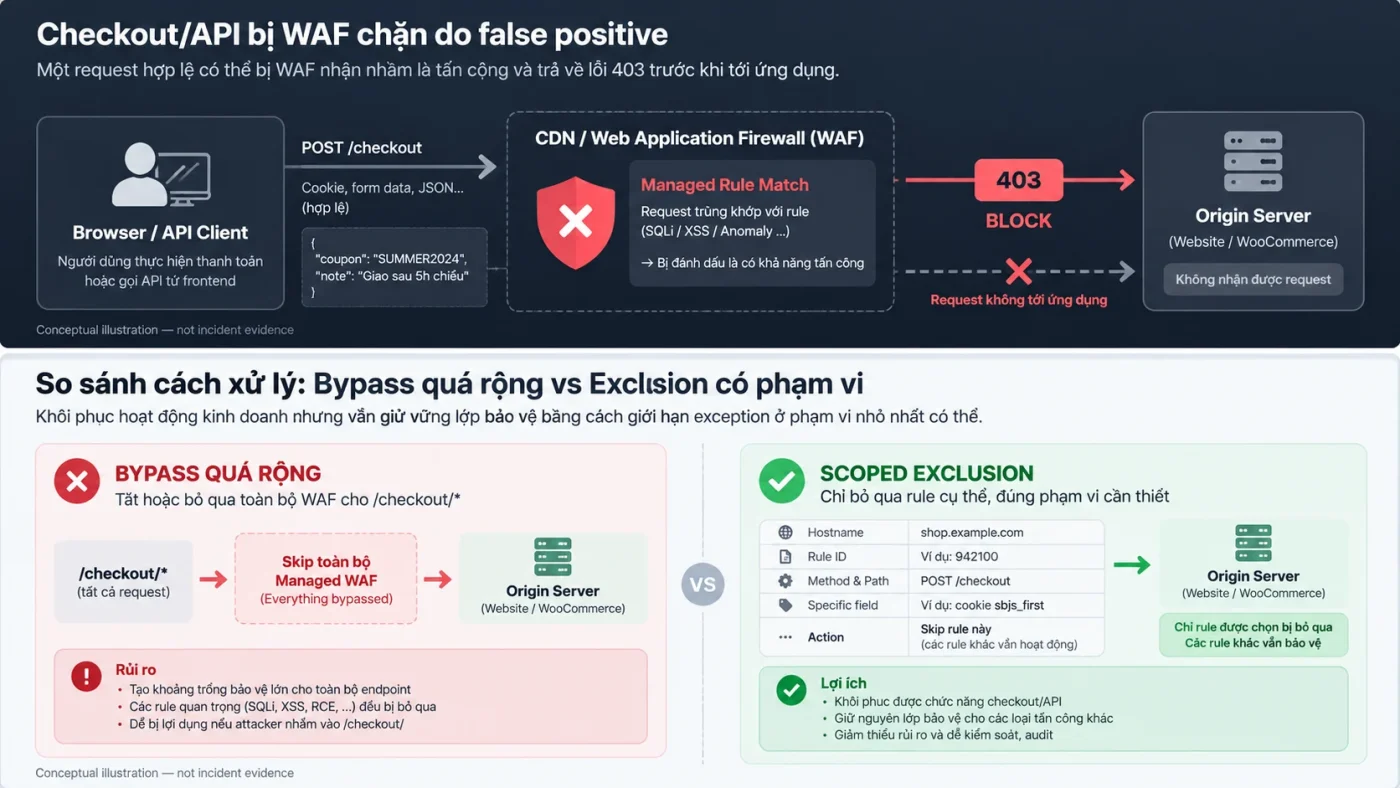
Case type: Scenario Analysis. Problem owner: WAF false positive chặn legitimate checkout/API traffic. Lưu ý evidence: bài này tổng hợp từ các failure pattern đã được tài liệu hóa công khai; đây không phải case khách hàng, incident log hay số liệu first-party của SecureWebOps.
Một Web Application Firewall có thể hoạt động đúng theo rule nhưng vẫn tạo kết quả sai với application cụ thể. Khi cookie, form field hoặc JSON body hợp lệ vô tình giống pattern của SQL injection, XSS hoặc anomaly khác, managed rule có thể chặn request trước khi request tới application. Với ecommerce, hậu quả dễ thấy nhất là checkout hoặc API trả 403 Forbidden dù homepage và product page vẫn bình thường.
Đây không chỉ là tình huống lý thuyết. WooCommerce từng công bố rằng sau bản 8.5.1, một số store gặp 403 Forbidden do WAF/ModSecurity trong khi Order Attribution được bật. Họ nêu rõ một số cấu hình server bị ảnh hưởng và đề cập Comodo rule 218500 bị false-positive trigger. Nguồn: WooCommerce Developer Blog.
Bối cảnh và dấu hiệu ban đầu
Giả sử một website thương mại điện tử đặt CDN/WAF trước WordPress/WooCommerce. Sau một thay đổi enforcement, homepage, category và product page vẫn tải bình thường nhưng một số POST /checkout và request JSON API bắt đầu trả 403. Origin CPU không tăng, PHP-FPM không saturation và application không ghi nhận spike 5xx tương ứng.
Pattern này làm thay đổi thứ tự điều tra: nếu response được tạo ở WAF và request chưa tới origin, việc debug PHP hoặc database trước tiên sẽ đi sai tầng.
Dấu hiệu ban đầu: chỉ request động bị lỗi
| Request | Quan sát |
|---|---|
| GET product | PASS |
| GET cart | PASS |
| POST checkout | 403 tại edge |
| POST JSON API | 403 hoặc không ổn định |
Sự khác biệt nằm ở request content và execution path. Checkout có thể chứa attribution cookie, shipping address, customer note, coupon value hoặc metadata từ extension. API JSON có thể chứa chuỗi hợp lệ nhưng giống pattern mà generic WAF rule xem là nguy hiểm.
Investigation và root cause
Evidence đầu tiên cần tìm
- Ghi timestamp của một request 403 có thể tái hiện.
- Đối chiếu request với WAF/Security Events.
- Xác định rule ID, action, URI, HTTP method và matched field nếu provider cho phép.
- Kiểm tra origin access log để biết request có tới application hay chưa.
- So sánh với một request hợp lệ cùng flow trước khi thay đổi WAF.
Cloudflare hiện khuyến nghị dùng Security Events để xác định managed rule gây block và, khi có payload logging, xem chuỗi cụ thể khiến rule match. Nguồn: Cloudflare WAF — Troubleshoot managed rules.
Documented precedent: WooCommerce từng gặp đúng failure class
WooCommerce 8.5.1 là một precedent hữu ích vì đây là failure pattern trực tiếp liên quan ecommerce. WooCommerce cho biết một số store nhận 403 khi Order Attribution được bật cùng một số WAF/ModSecurity configuration. Giá trị của nguồn này không phải để biến sự cố đó thành case của SecureWebOps, mà để chứng minh rằng legitimate ecommerce behavior và generic WAF rules có thể xung đột trong production.
Microsoft cũng tài liệu hóa tình huống WAF chặn legitimate requests khi form input, JSON payload hoặc cookie match SQLi/XSS/anomaly signatures. Workflow của họ bắt đầu từ request bị block, rule ID và matched field, sau đó mới thiết kế exclusion có scope. Nguồn: Microsoft Learn.
Root cause: không chỉ là “WAF quá chặt”
Root cause hợp lý hơn là giao điểm giữa generic attack-detection rule + legitimate application-specific payload + enforcement chưa được tune cho critical flow. Rule có thể không sai theo signature, application cũng không nhất thiết gửi dữ liệu sai; vấn đề xuất hiện khi application context khác giả định chung mà managed rule sử dụng.
Đó cũng là lý do một rule có thể chạy ổn rồi bắt đầu false positive sau khi application, plugin, cookie schema hoặc managed ruleset thay đổi.
Khi nào có thể gọi là Root Cause Confirmed?
- WAF event xác nhận rule cụ thể block request.
- Matched field/payload phù hợp với legitimate application behavior.
- Request không tới origin khi rule Block.
- Khi rule hoặc exception đúng scope được thay đổi, cùng legitimate request PASS.
- Các security controls ngoài exception vẫn hoạt động như mong đợi.
Khi chuỗi evidence này khớp, mới có cơ sở gọi đó là confirmed false-positive root cause trong context cụ thể.
Remediation
Containment: khôi phục checkout nhưng không tắt WAF
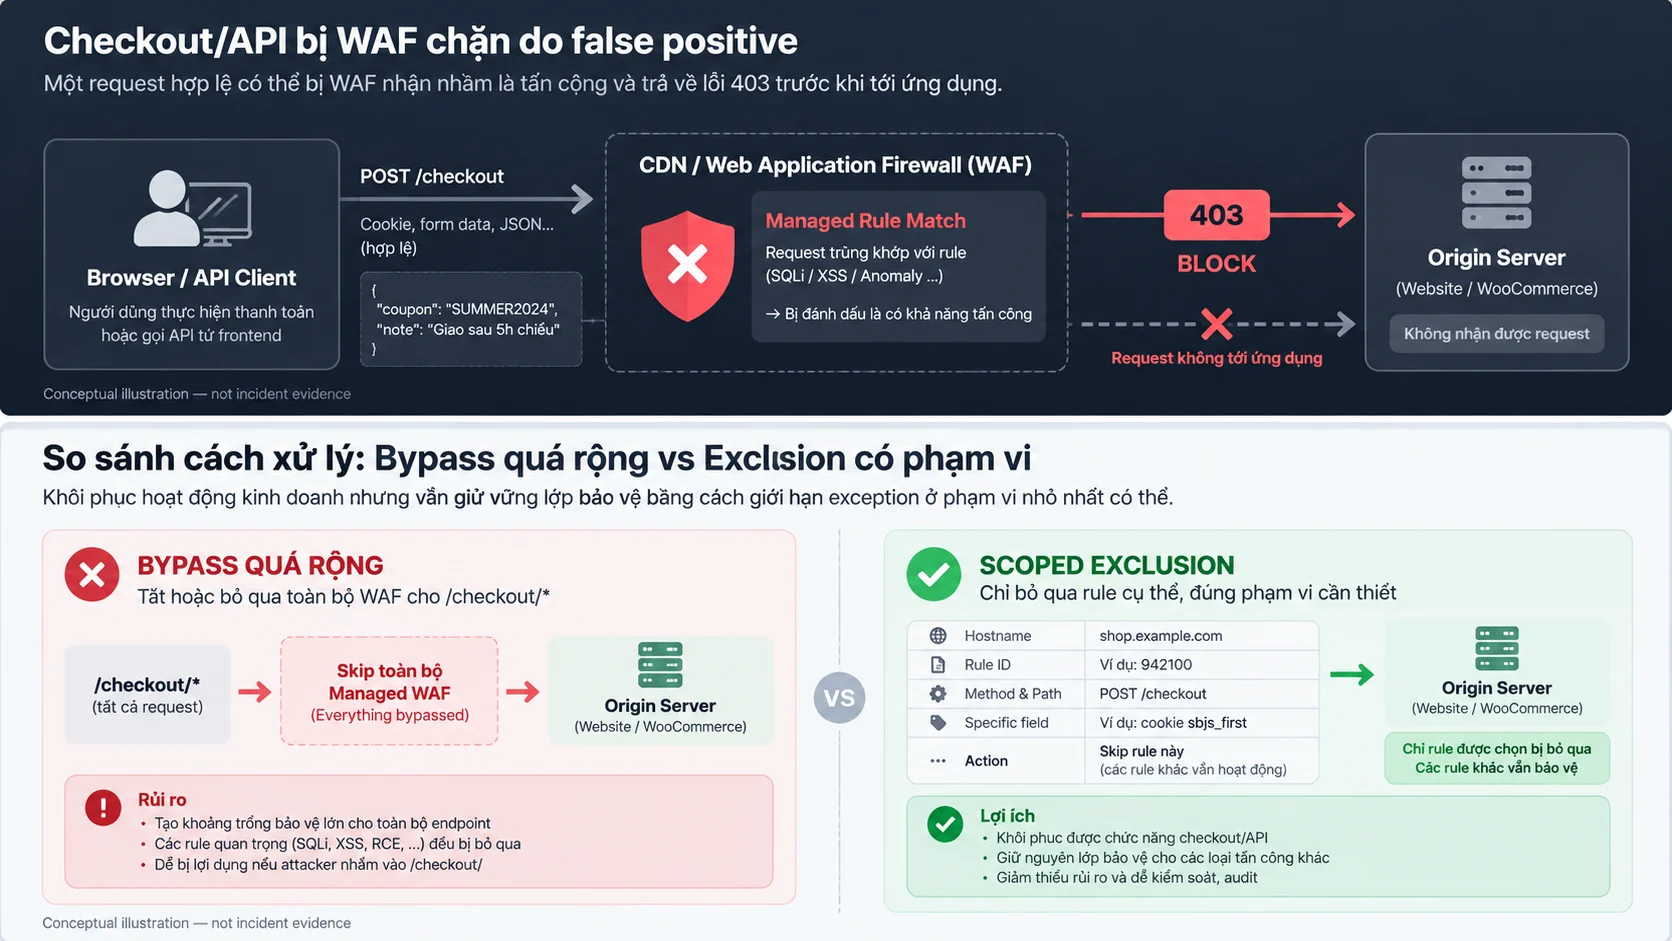
Nếu checkout đang bị ảnh hưởng production, phản ứng nhanh nhất không nên là tắt WAF toàn site hoặc allowlist toàn bộ checkout path. Mục tiêu containment là giảm enforcement ở đúng rule hoặc đúng scope đang điều tra, trong khi giữ phần còn lại của protection stack hoạt động và vẫn giữ telemetry để xác minh.
Cloudflare khuyến nghị nếu một rule cụ thể gây false positive thì xử lý rule đó thay vì vô hiệu hóa toàn bộ ruleset. Checkout chạy lại sau containment là evidence quan trọng, nhưng chưa đủ để đóng incident.
Scoped exclusion: fix nhỏ nhất có thể
Một exception tốt nên càng cụ thể càng tốt. Tùy nền tảng, scope có thể gồm đúng rule ID, hostname, endpoint, HTTP method và matched field. Tránh kiểu cấu hình “skip toàn bộ managed WAF cho /checkout/*” nếu chỉ một rule hoặc một field gây false positive.
- đúng managed rule ID;
- đúng hostname;
- đúng checkout/API endpoint bị ảnh hưởng;
- đúng HTTP method;
- nếu khả thi, đúng parameter/field gây match.
Dùng WAF False Positive Investigation Worksheet để lưu rule ID, matched field, evidence, owner và review/expiry date.
Validation sau remediation
Legitimate PASS chưa đủ
Nếu chỉ xác nhận “checkout đã chạy lại”, đội vận hành chưa biết mình có tạo protection gap hay không. Validation đúng phải kiểm tra cả availability lẫn security regression.
| Test | Kết quả mong đợi |
|---|---|
| Checkout hợp lệ từng bị block | PASS |
| API JSON hợp lệ từng bị block | PASS |
| WAF event cũ | Không còn Block sai |
| Request ngoài exception | Managed rules vẫn hoạt động |
| Security control test phù hợp môi trường | Không có bypass rộng |
| Origin log | Legitimate request tới application đúng như dự kiến |
| 4xx/5xx sau change | Không có regression mới |
Checklist kiểm thử chi tiết: WAF Rule Testing Checklist.
Vì sao API cần test riêng?
Browser GET, form POST, JSON API, webhook và upload có cấu trúc request khác nhau. Managed rule cũng có thể inspect các thành phần khác nhau. Vì vậy regression test chỉ kiểm tra homepage hoặc login không đủ cho website có checkout/API.
Change management và bài học vận hành
Failure này còn là một change-management problem
Nếu nhiều rule cùng chuyển từ observation sang enforcement trong một lần deploy, khi regression xảy ra sẽ khó xác định rule gây lỗi. Rollout tốt hơn cần baseline, representative traffic, critical-flow tests, rollback condition và khả năng correlate WAF telemetry với origin logs.
Trước khi tăng enforcement, dùng WAF Deployment Checklist. Sau khi exception được tạo, đưa nó vào vòng maintenance thay vì để trở thành security debt lâu dài.
Bài học vận hành
- Managed rules là baseline, không thay thế application context.
- Critical flows phải được test riêng trước khi tăng enforcement.
- Không dùng broad bypass để chữa một false positive cục bộ.
- Security Events và origin logs phải correlate được.
- Exception cần owner, review date và rollback state.
- Application hoặc ruleset thay đổi có thể làm false positive xuất hiện trở lại.
Phần giải thích khái niệm chuyên sâu xem WAF False Positive là gì?. Bài Case Analysis này chỉ sở hữu intent: legitimate transaction bị WAF chặn → xác định rule → thu hẹp exception → validation.