

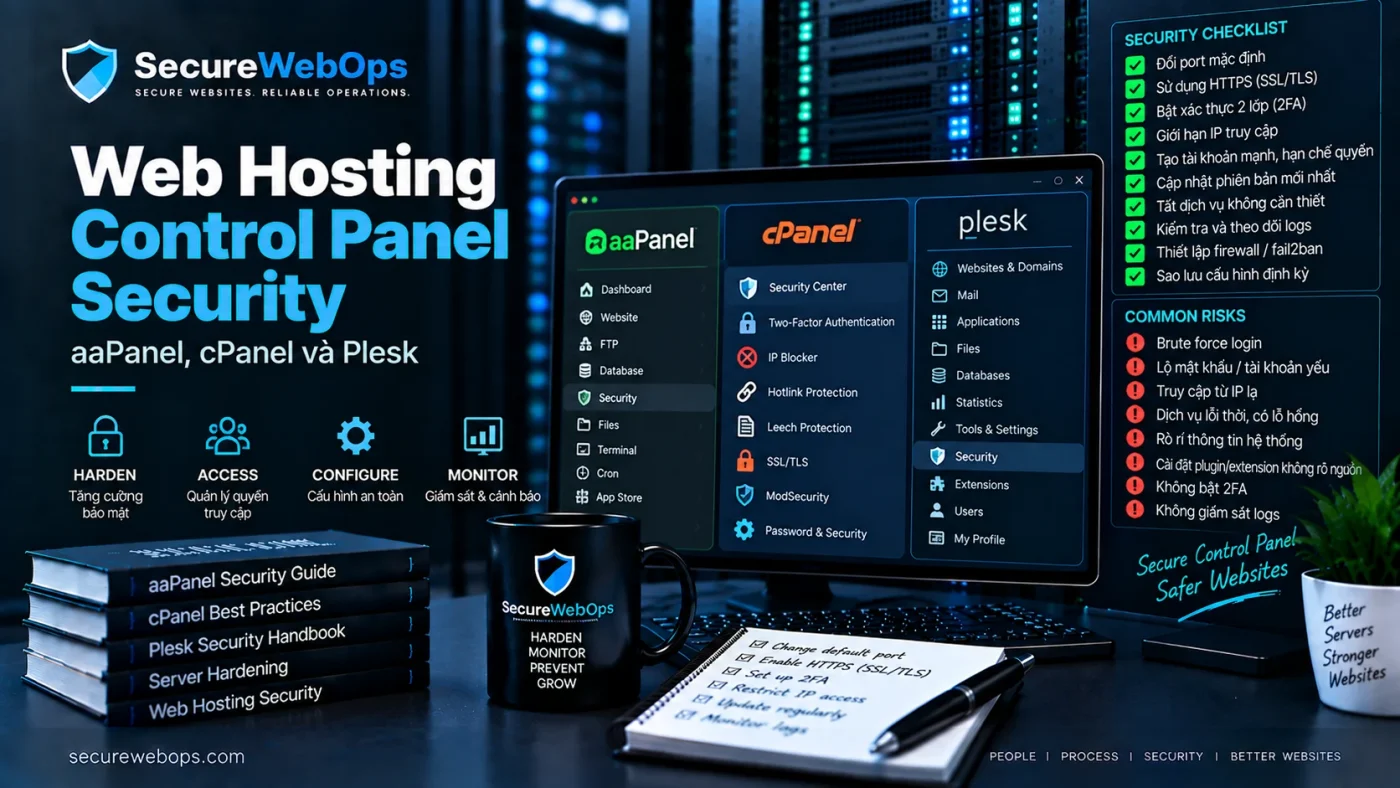
Control panel như aaPanel, cPanel hay Plesk có thể trở thành điểm truy cập đặc quyền vào server nếu giao diện quản trị được expose trực tiếp ra Internet, dùng password yếu, không giới hạn IP hoặc thiếu lớp xác thực bổ sung. Khi account panel bị chiếm, attacker có thể không cần khai thác WordPress nữa vì control plane đã cho phép thao tác file, database, website, SSL, cron, user hoặc dịch vụ hệ thống.
aaPanel cung cấp nhiều control để thu hẹp management plane như Authorized IP, Security Entrance, đổi panel port, SSL, brute-force protection và operation logs. NIST cũng khuyến nghị remote administration chỉ nên mở khi cần thiết, dùng strong authentication, giới hạn host/IP được phép và ưu tiên truy cập qua VPN hoặc managed remote-access solution. Nguồn: aaPanel Settings và NIST SP 800-123.
Bối cảnh và dấu hiệu ban đầu
Giả sử aaPanel được cài trên một VPS và panel port được mở public cho mọi IP để tiện quản trị. Account dùng password có thể đoán được hoặc đã bị lộ ở nơi khác. Sau một chuỗi login attempts, xuất hiện login thành công từ IP chưa từng dùng trước đây, rồi server bắt đầu có website mới, cron task lạ hoặc file bị sửa.
Nếu chỉ nhìn website frontend, đội vận hành có thể tưởng đây là một WordPress compromise. Nhưng khi control panel có quyền quản lý toàn bộ hosting stack, cần kiểm tra panel audit trail trước để xác định attacker đã đi vào từ management plane hay từ application.
Những tín hiệu cần điều tra ngay
- Panel login thành công từ IP, ASN hoặc quốc gia ngoài baseline.
- Nhiều login failure trước một successful login cùng account.
- Panel user, password, security entrance hoặc authorized IP bị đổi.
- Website, database, cron, FTP account hoặc SSL configuration thay đổi ngoài maintenance window.
- Operation log bị xóa hoặc developer mode được bật bất thường.
- Panel port hoặc firewall rule bị mở rộng ra Internet mà không có change request.
Investigation: xác minh compromise ở management plane
Bước 1: kiểm tra panel login và operation logs
aaPanel có login log và operation log cho phép đối chiếu thời điểm đăng nhập, source IP và thay đổi được thực hiện sau đó. Investigation nên nối các event theo timeline: login → thay đổi panel/security → file/database/cron/service action.
aaPanel cũng có Panel Security Alarm cho các sự kiện như panel user changes, log deletion và developer mode enabled. Nếu các event này xuất hiện cùng một session lạ, confidence về panel compromise tăng đáng kể. Nguồn: aaPanel Settings — Security.
Bước 2: xác định panel đang expose tới ai
Kiểm tra security group, host firewall, reverse proxy và panel setting để biết port quản trị có đang mở cho toàn Internet hay chỉ một allowlist nhỏ. aaPanel hỗ trợ Authorized IP để chỉ cho phép các IP được chỉ định truy cập panel, đồng thời có Security Entrance để yêu cầu đúng admin path trước khi tới màn hình đăng nhập.
NIST khuyến nghị remote administration không nên đi trực tiếp từ Internet nếu có thể tránh, mà nên thông qua VPN hoặc remote-access solution có kiểm soát, strong authentication và giới hạn host/IP. Exposure rộng làm tăng số nguồn có thể brute force hoặc nhắm vào panel.
Bước 3: xác định impact sau khi attacker vào panel
Control panel thường có quyền cao hơn một WordPress admin. Cần kiểm tra attacker có tạo FTP account, đổi database password, sửa vhost, thêm cron, upload file, cấp SSL, đổi firewall rule hoặc dùng terminal/file manager hay không.
Đối chiếu thêm Server Audit Logging, xác định phạm vi ảnh hưởng của security incident và Credential Rotation sau website compromise để đánh giá blast radius ngoài chính panel.
Khi nào có thể xác nhận control panel là initial access?
Không nên kết luận chỉ vì panel đang public. Cần chứng minh được mối liên hệ giữa session lạ và các thay đổi sau đó.
- Có successful panel login từ nguồn không được owner xác nhận.
- Ngay sau login xuất hiện operation change bất thường trong panel hoặc server.
- Không có bằng chứng application exploit trước thời điểm login đó.
- Credential/panel setting bị thay đổi hoặc persistence mới được tạo trong cùng timeline.
- Sau khi revoke session, rotate credential và thu hẹp panel exposure, hành vi bất thường dừng lại.
Remediation: cô lập management plane và thu hồi quyền truy cập
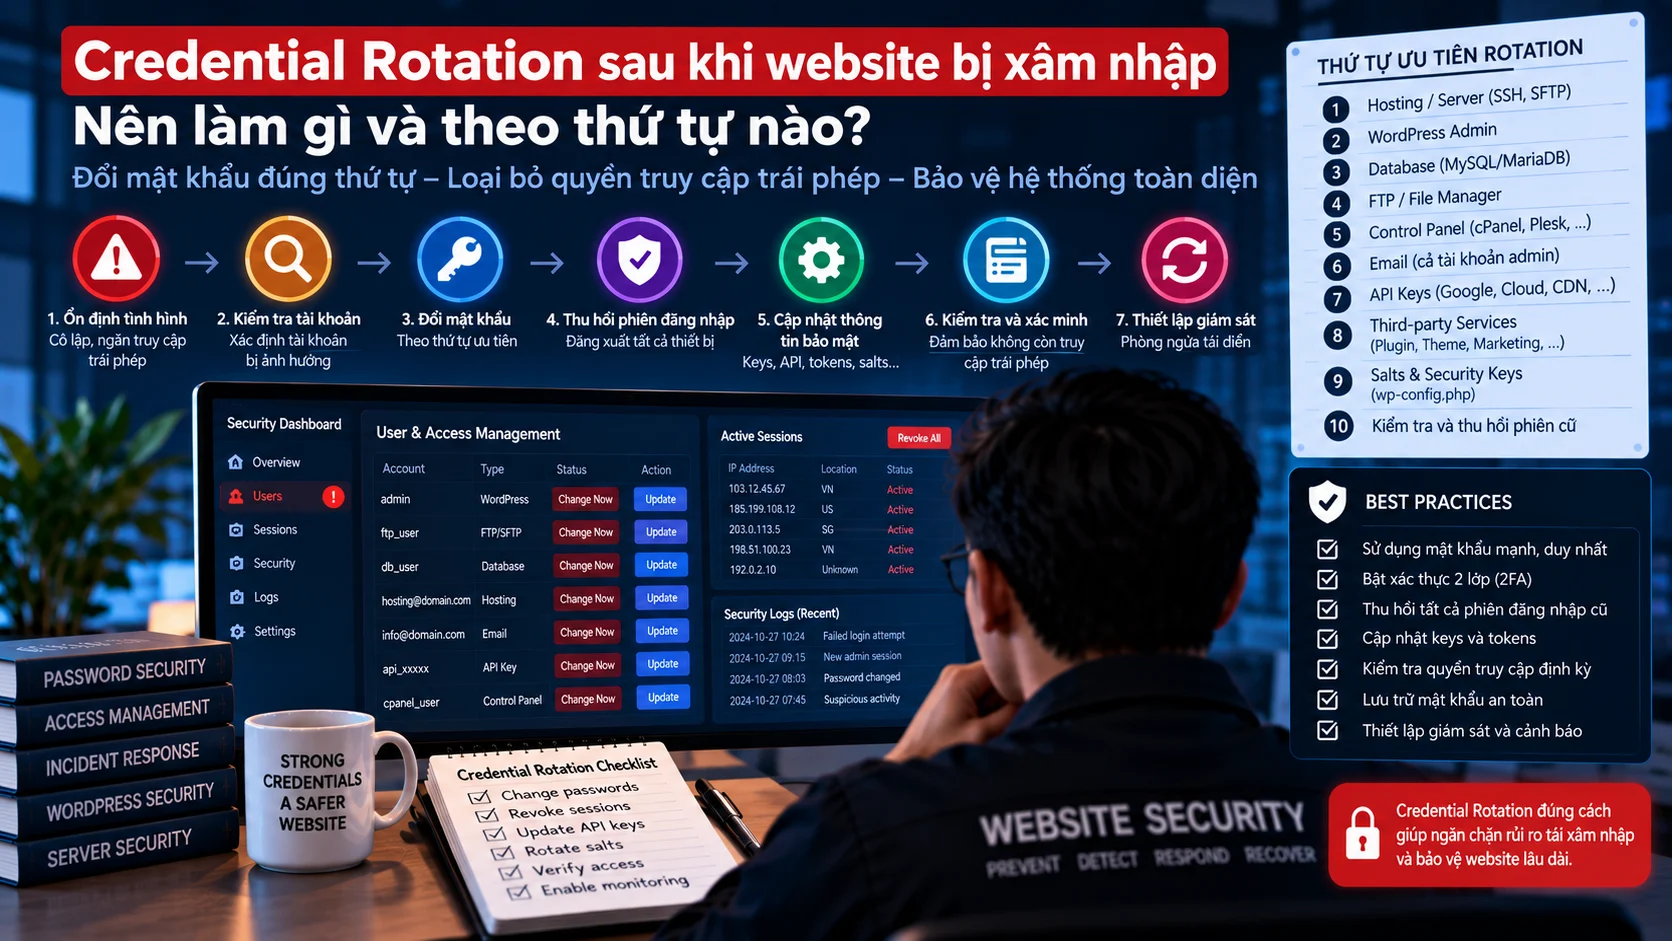
Containment khi panel đã bị chiếm
- Revoke session và đổi panel password từ thiết bị sạch.
- Rotate SSH, database, FTP, API token và secret mà panel có thể đọc hoặc thay đổi.
- Kiểm tra panel users, temporary login, API access và account binding.
- Đóng panel port khỏi public Internet hoặc giới hạn ngay bằng firewall/security group.
- Review file, cron, database, website, SSL và firewall changes trong khoảng thời gian compromise.
Nếu panel có quyền root hoặc có terminal/file manager đặc quyền, nên xem incident như server compromise chứ không chỉ là “panel account bị lộ”. Cleanup cần bao gồm persistence hunt và credential rotation ở các hệ thống liên quan.
Hardening aaPanel và control panel tương tự
- Dùng Authorized IP hoặc firewall allowlist cho nguồn quản trị cố định.
- Ưu tiên VPN/bastion thay vì mở panel trực tiếp ra Internet.
- Dùng HTTPS cho panel và giữ SSL hợp lệ.
- Bật brute-force protection và theo dõi successful/failed login.
- Đổi panel port và security entrance để giảm scanning noise, nhưng không xem đây là control chính.
- Dùng password mạnh, unique; bật MFA nếu sản phẩm/kiến trúc hỗ trợ.
- Review panel operation logs và security alarms định kỳ.
aaPanel cho phép cấu hình Authorized IP, Security Entrance, panel port, SSL, brute-force protection và security alarms; các control này nên kết hợp với network restriction chứ không thay thế firewall hoặc VPN. Xem thêm Web Hosting Control Panel Security và Server Security Baseline.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Panel network access | Chỉ source/VPN được phê duyệt truy cập được |
| Panel users/sessions | Không còn account hoặc session lạ |
| Panel password/MFA | Credential mới, strong auth theo policy |
| Security Entrance/SSL | Được cấu hình và hoạt động đúng |
| Brute-force protection | Đang bật và ghi nhận event |
| Operation logs | Không còn unauthorized changes |
| Server state | Không còn persistence hoặc account/cron/file lạ |
Bài học vận hành và bước tiếp theo
- Control panel là management plane có blast radius lớn hơn một website riêng lẻ.
- Đổi port hoặc hidden path chỉ giảm scanning noise, không thay strong authentication và network restriction.
- Public exposure nên được giảm bằng firewall, Authorized IP, VPN hoặc bastion.
- Panel audit logs phải đủ để nối login với change history.
- Credential rotation sau panel compromise phải bao phủ cả downstream secrets.
- Server hardening cần coi control panel như một privileged remote-administration service.