

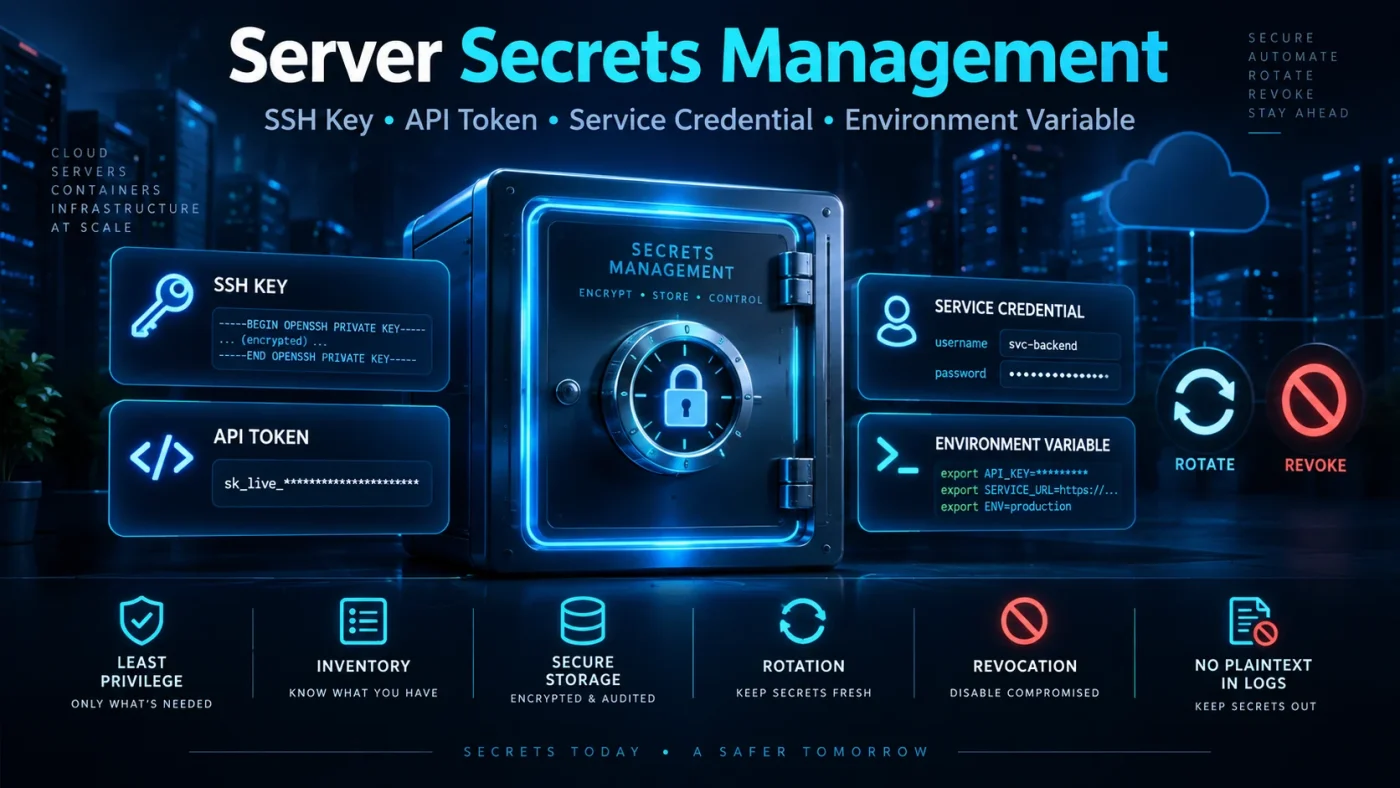
API key, token, database credential hoặc file cấu hình bị lộ không phải là vấn đề “xóa file rồi xong”. Nếu secret từng xuất hiện trong repository, backup, log, artifact build, web-accessible path hoặc ticket/chat, cần giả định credential có thể đã bị sao chép và xử lý theo hướng revoke/rotate trước khi dọn dấu vết.
GitHub khuyến nghị coi leaked secret là compromised và revoke ngay; chỉ xóa khỏi code hoặc rewrite history không vô hiệu credential đã bị lộ. Google Cloud cũng khuyến nghị restrict, isolate, monitor và rotate API keys; OWASP nhấn mạnh secret cần least privilege, revocation, rotation và không nên hard-code hoặc log plaintext. Nguồn: GitHub — Remediating a leaked secret, Google Cloud — API key best practices và OWASP — Secrets Management Cheat Sheet.
Bối cảnh: artifact nhạy cảm xuất hiện ngoài phạm vi dự kiến
Giả sử một bản build, file backup hoặc repository vô tình chứa wp-config.php, API token của dịch vụ bên thứ ba và database credential. Artifact này từng được đặt ở vị trí có thể truy cập rộng hơn dự kiến hoặc được commit vào repository trước khi bị phát hiện.
Những tín hiệu cần escalation
- Secret xuất hiện trong public repository, web-accessible artifact hoặc log.
- Credential vẫn đang active tại thời điểm phát hiện.
- Key có privilege cao hoặc truy cập production data.
- Không rõ artifact đã tồn tại công khai trong bao lâu.
- Không có audit trail đủ để biết key đã bị sử dụng bởi ai.
- Cùng secret được reuse cho nhiều service hoặc environment.
Investigation: xác định secret nào bị lộ và còn hiệu lực không
Bước 1: inventory secret và exposure channel
Cần tách từng loại secret: API key, access token, database password, SSH key, application secret, WordPress salts và credential của vendor. Với mỗi item, ghi rõ owner, scope, privilege, environment, issuing service và nơi bị lộ.
GitHub secret scanning hỗ trợ phát hiện secret trong toàn bộ Git history, pull request, issue, discussion và nhiều bề mặt khác. Điều này quan trọng vì secret có thể đã bị xóa khỏi branch hiện tại nhưng vẫn tồn tại trong lịch sử.
Bước 2: xác định active status và blast radius
Một secret đã hết hạn có risk khác với production token còn hiệu lực. Cần kiểm tra validity, quyền truy cập, resource scope, billing impact và downstream dependency. Google Cloud khuyến nghị giới hạn API key theo API, application hoặc source để giảm impact nếu key bị compromise.
Không nên suy luận rằng “chưa thấy abuse log” nghĩa là secret chưa bị sử dụng. Nếu audit log không đủ chi tiết hoặc key dùng chung, attribution có thể không khả thi.
Bước 3: kiểm tra dấu hiệu sử dụng trái phép
Review API usage, authentication logs, database connection logs, cloud audit trail, billing anomaly và outbound activity quanh thời gian exposure. Với credential dùng cho production, cần mở rộng investigation nếu thấy source, geography, user-agent hoặc request pattern ngoài baseline.
Đọc thêm Bảo vệ wp-config.php và secrets WordPress và Credential Rotation sau website compromise.
Khi nào có thể xác nhận đây là secret exposure incident?
Không phải mọi chuỗi trông giống API key đều là credential hợp lệ. Incident mạnh khi secret thực, nằm ngoài intended trust boundary và có khả năng sử dụng.
- Credential được issuer xác nhận là hợp lệ hoặc từng hợp lệ.
- Artifact/repository/path có scope truy cập rộng hơn intended.
- Secret chưa được revoke trong khoảng exposure.
- Secret có permission đủ để tạo security hoặc financial impact.
- Không thể chứng minh mọi bản sao của secret đã được kiểm soát.
Containment: revoke hoặc rotate trước, cleanup sau
Vô hiệu credential bị lộ
GitHub khuyến nghị ưu tiên revoke leaked secret; xóa secret khỏi repository không ngăn người đã sao chép nó tiếp tục sử dụng. Nếu service không cho phép revoke tức thì mà downtime là rủi ro, có thể tạo credential mới, cập nhật consumer rồi revoke credential cũ ngay sau cutover.
- Revoke token/key cũ tại issuer.
- Tạo secret mới với quyền tối thiểu cần thiết.
- Cập nhật application/CI/CD/automation dùng secret mới.
- Invalidate session hoặc dependent credential nếu cần.
- Monitor attempted use của secret cũ sau revoke.
Dọn artifact nhưng không coi đó là remediation chính
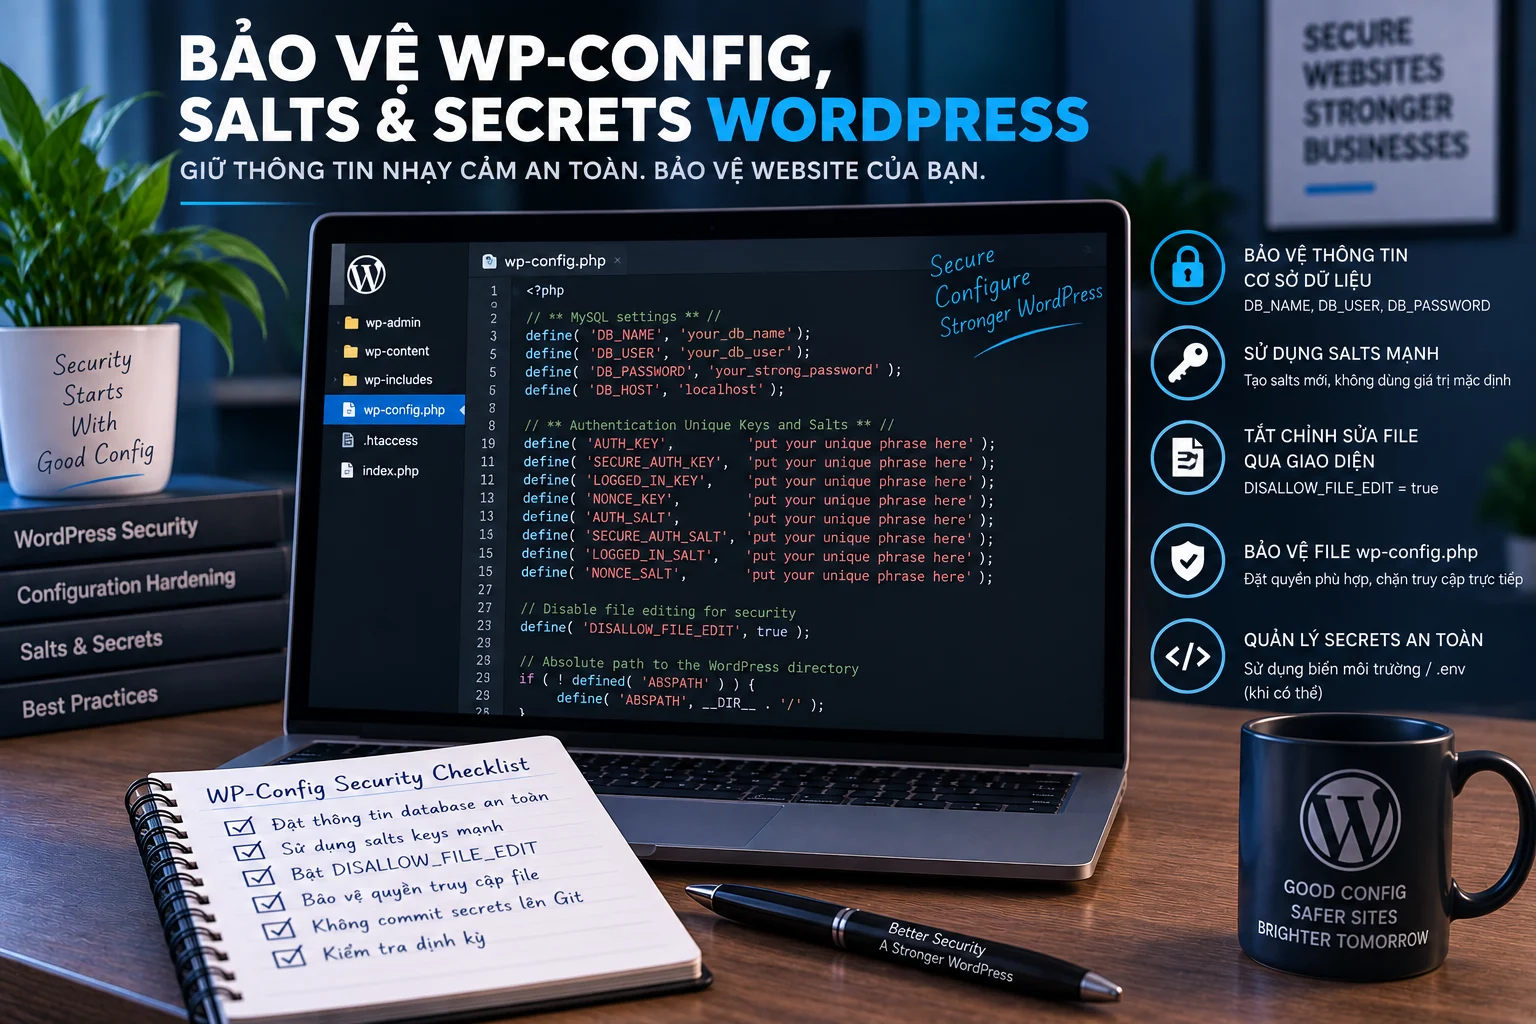
Sau revoke/rotate mới xử lý repository history, public artifact, cache, backup hoặc log chứa plaintext. GitHub lưu ý rewrite history có side effect và cần phối hợp, nhưng revocation vẫn là bước ưu tiên với credential thực.
Với WordPress, wp-config.php nên được bảo vệ bằng permission hạn chế và không để web truy cập trực tiếp. WordPress Hardening cũng ghi nhận file này có thể được đặt một cấp phía trên webroot trong một số cấu hình phù hợp.
Remediation dài hạn: giảm secret sprawl
Tách secret khỏi source và artifact
- Không hard-code secret trong source code.
- Không commit key/token vào version control.
- Dùng secrets manager hoặc cơ chế provisioning phù hợp.
- Giới hạn access theo least privilege và từng application/environment.
- Không log plaintext secret; masking hoặc filtering ở pipeline/logging.
OWASP khuyến nghị centralize secrets management, tự động hóa rotation khi có thể và giữ audit trail cho lifecycle của secret.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Old credential | Revoked/invalid |
| New credential | Chỉ có quyền tối thiểu cần thiết |
| Application | Hoạt động với secret mới |
| Repository/artifact | Không còn plaintext secret ở bề mặt active |
| Audit log | Không có use trái phép mới sau rotation |
| Secret scanning | Không phát hiện lại cùng secret/pattern ngoài dự kiến |
| Ownership | Mỗi secret có owner và rotation/revocation procedure |
Bài học vận hành
- Xóa secret khỏi code không vô hiệu secret đã bị sao chép.
- Production credential bị leak nên ưu tiên revoke/rotate.
- API key nên được restrict và tách theo application/environment.
- Secret dùng chung làm tăng blast radius và giảm khả năng attribution.
- wp-config.php và artifact cấu hình phải được bảo vệ cả permission lẫn delivery path.
- Secret scanning cần bao phủ lịch sử và pipeline, không chỉ branch hiện tại.