

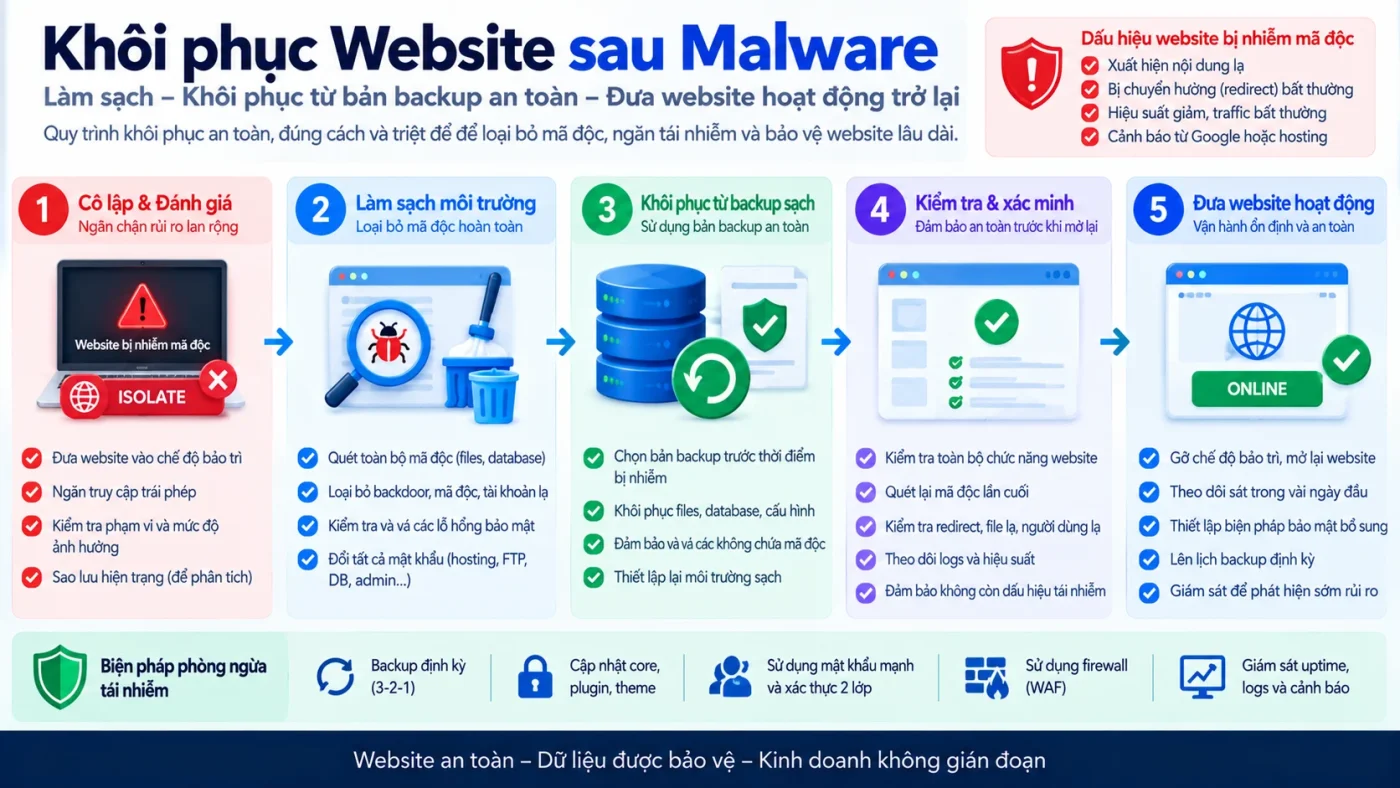
Backup có thể restore thành công nhưng vẫn đưa malware quay trở lại nếu compromise đã tồn tại trước thời điểm backup được tạo. Khi detection xảy ra muộn, nhiều generation liên tiếp có thể cùng chứa webshell, malicious plugin, injected code, cron persistence hoặc credential đã bị thay đổi.
CISA cảnh báo cần tránh tái nhiễm clean systems trong recovery và khuyến nghị restore từ offline, encrypted backups theo mức độ ưu tiên dịch vụ. NIST cũng nhấn mạnh backup phải được test và review trong recovery exercise. Vì vậy restore point không nên chọn chỉ vì “gần nhất”, mà phải là điểm đủ tin cậy trước compromise và được xác minh trong môi trường cô lập. Nguồn: CISA StopRansomware Guide và NIST SP 1339.
Bối cảnh: nhiều bản backup đều có dấu hiệu compromise
Giả sử website phát hiện malware ngày 20 nhưng investigation cho thấy file đáng ngờ đã xuất hiện từ ngày 8. Hệ thống backup giữ daily generations trong 14 ngày. Nếu restore bản ngày 18, 15 hoặc 10 mà không kiểm tra timeline, website có thể quay lại trạng thái hoạt động nhưng persistence vẫn còn nguyên.
Những tín hiệu cho thấy nhiều generation có thể đã nhiễm
- Initial compromise xảy ra trước thời điểm detection nhiều ngày hoặc nhiều tuần.
- Malicious file có mtime/ctime cũ hơn bản backup gần nhất.
- Persistence nằm trong database, cron, MU-plugin hoặc account state và được sao lưu lặp lại.
- Restore thử từ một generation gần nhất vẫn tái hiện IOC.
- Credential compromise xảy ra trước toàn bộ các bản backup đang giữ.
- Retention quá ngắn nên không còn restore point trước thời điểm compromise.
Investigation: dựng timeline trước khi chọn restore point
Bước 1: xác định earliest known compromise
Không nên dùng thời điểm phát hiện làm mốc duy nhất. Cần dựng timeline từ access log, file metadata, admin login, plugin/theme changes, cron, database records và các IOC liên quan để ước lượng thời điểm compromise sớm nhất có bằng chứng.
Nếu thời điểm chính xác chưa thể xác định, nên chọn restore point cũ hơn mốc earliest suspicious evidence với safety margin phù hợp thay vì cố giữ dữ liệu mới nhất bằng mọi giá.
Bước 2: phân loại artifact nào có thể tồn tại xuyên generation
Malware không chỉ nằm trong một file PHP. Persistence có thể nằm trong database option, scheduled task, modified plugin, MU-plugin, injected JavaScript, admin account, SSH key hoặc external credential. Nếu backup chỉ được scan file mà không kiểm tra database/account/config state, một generation tưởng sạch vẫn có thể mang persistence.
WordPress khuyến nghị giữ snapshot của môi trường bị hack để phục vụ forensics trước cleanup; evidence này giúp so sánh IOC với từng backup generation thay vì xóa sạch context điều tra. Nguồn: WordPress — FAQ My Site Was Hacked.
Bước 3: test generation trong môi trường cô lập
Restore point nên được phục hồi vào môi trường tách biệt, không public traffic và không dùng credential production còn giá trị. Sau đó kiểm tra IOC, file integrity, database, scheduled tasks, accounts, plugin/theme state và outbound behavior trước khi coi backup là known-good.
Đọc thêm Restore website sau malware an toàn, bảo toàn evidence khi website bị hack và Incident Recovery Plan.
Chọn restore point: ưu tiên known-good, không ưu tiên mới nhất
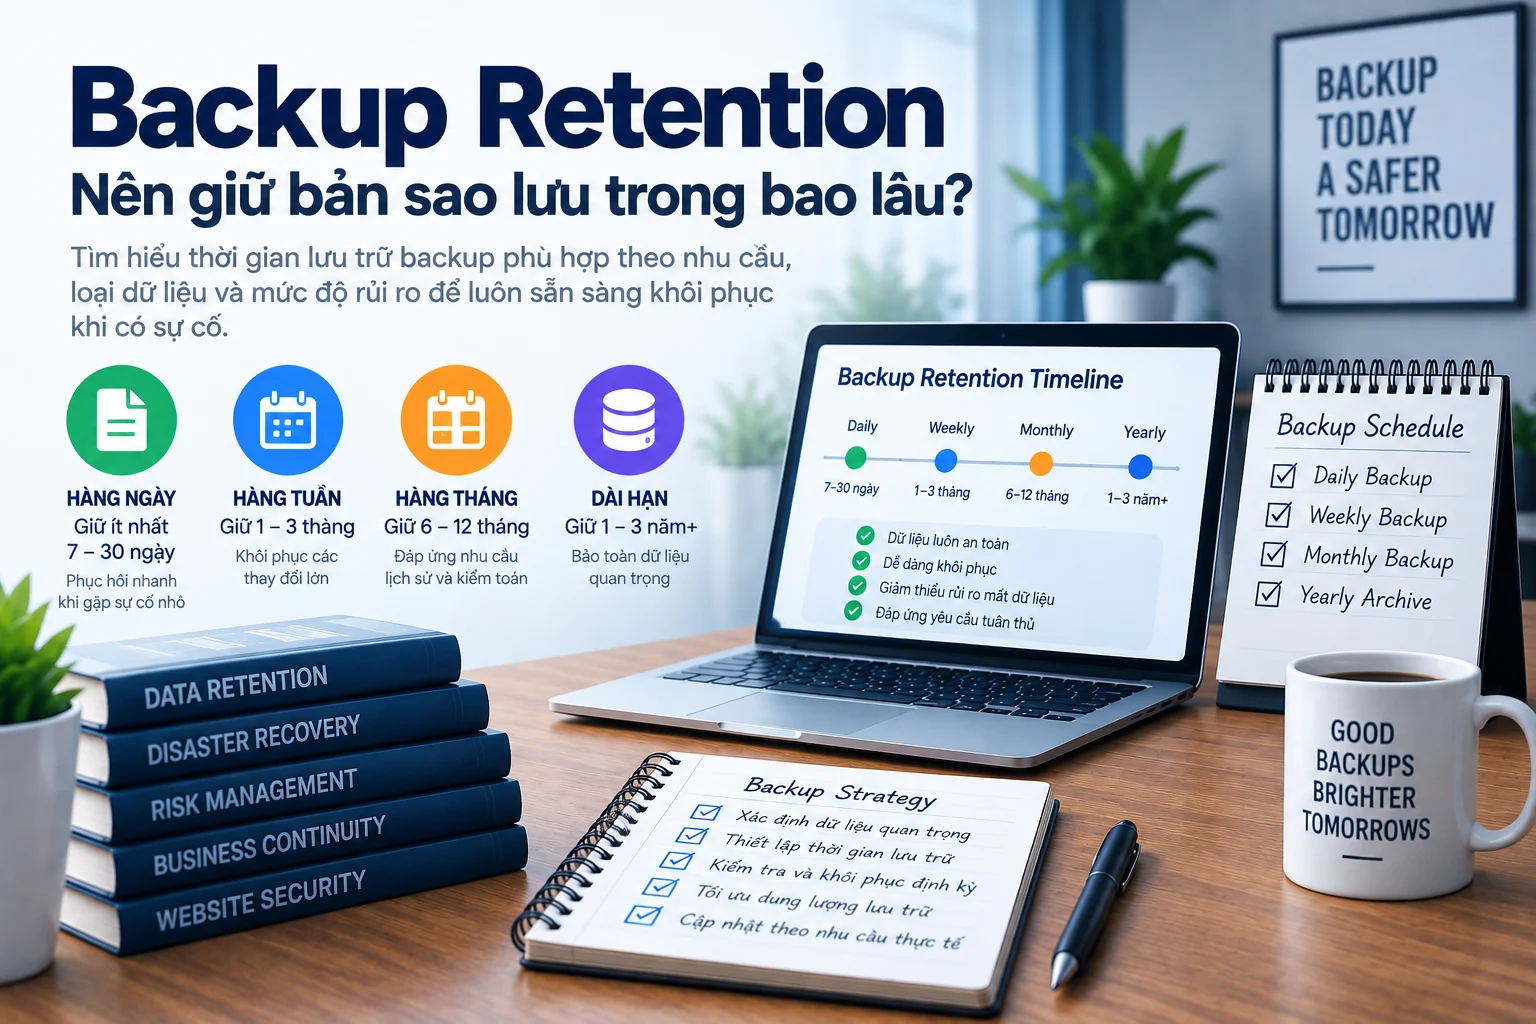
Restore point tốt nhất là bản mới nhất vẫn nằm trước compromise với confidence đủ cao. Nếu không có generation nào chắc chắn sạch, lựa chọn an toàn hơn có thể là dựng lại application từ nguồn tin cậy và chỉ khôi phục dữ liệu đã được kiểm tra.
- Loại các generation có IOC trùng với production bị compromise.
- Ưu tiên bản trước earliest known compromise.
- Kiểm tra đồng thời files, database, accounts và scheduled tasks.
- Không reuse credential/token từ backup nếu compromise có thể liên quan account.
- Chấp nhận mất một phần dữ liệu mới hơn nếu đó là trade-off cần thiết để đạt clean recovery.
Backup Retention quyết định website còn đủ “độ sâu thời gian” để tìm clean restore point hay không. Detection delay 30 ngày nhưng retention chỉ 7 ngày có thể khiến toàn bộ backup hiện có đều nằm sau compromise.
Remediation: restore sạch nhưng phải xử lý entry point
Không đưa clean backup trở lại môi trường còn nguyên nguyên nhân gốc
CISA cảnh báo tránh tái nhiễm hệ thống sạch trong recovery. Nếu entry point vẫn tồn tại — plugin vulnerable, stolen credential, exposed service hoặc persistence bên ngoài backup — website có thể bị compromise lại ngay sau restore.
- Patch hoặc remove vulnerable component trước go-live.
- Rotate credential, API token và session liên quan.
- Loại persistence ngoài phạm vi backup như account, SSH key hoặc scheduled job.
- Hardening network/application boundary trước khi reconnect public traffic.
- Giữ monitoring tăng cường sau recovery để phát hiện IOC quay lại.
Nếu không có known-good backup
Khi extent of unauthorized access không rõ hoặc không thể tin cậy các generation hiện có, NIST malware guidance khuyến nghị cân nhắc rebuild hệ thống thay vì tiếp tục cleanup trên nền không chắc chắn. Với WordPress, hướng thực tế có thể là dựng core/plugin/theme từ nguồn tin cậy rồi migrate dữ liệu đã được kiểm tra.
Điều quan trọng là không gọi một bản backup “clean” chỉ vì scanner hiện tại không báo malware; confidence phải đến từ timeline, IOC review, trusted source comparison và isolated restore verification.
Validation trước khi đưa website trở lại production
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Restore point timeline | Nằm trước earliest known compromise |
| IOC scan | Không còn IOC đã biết |
| File/database integrity | Không có persistence hoặc modification trái phép |
| Accounts/credentials | Đã review và rotate khi cần |
| Entry point | Đã patch/remove/contain |
| Functional test | Frontend, admin và business flow PASS |
| Post-recovery monitoring | Không tái xuất hiện suspicious activity |
Bài học vận hành và bước tiếp theo
- Backup gần nhất không mặc định là backup tốt nhất sau security incident.
- Detection delay quyết định độ sâu retention cần thiết.
- Persistence có thể nằm ngoài filesystem nên phải kiểm tra database, account và scheduled task.
- Known-good restore point cần evidence, không chỉ malware scan PASS.
- Restore sạch nhưng không xử lý entry point vẫn có thể dẫn tới reinfection.
- Nếu không còn backup đủ tin cậy, rebuild từ nguồn sạch có thể an toàn hơn restore mù.