

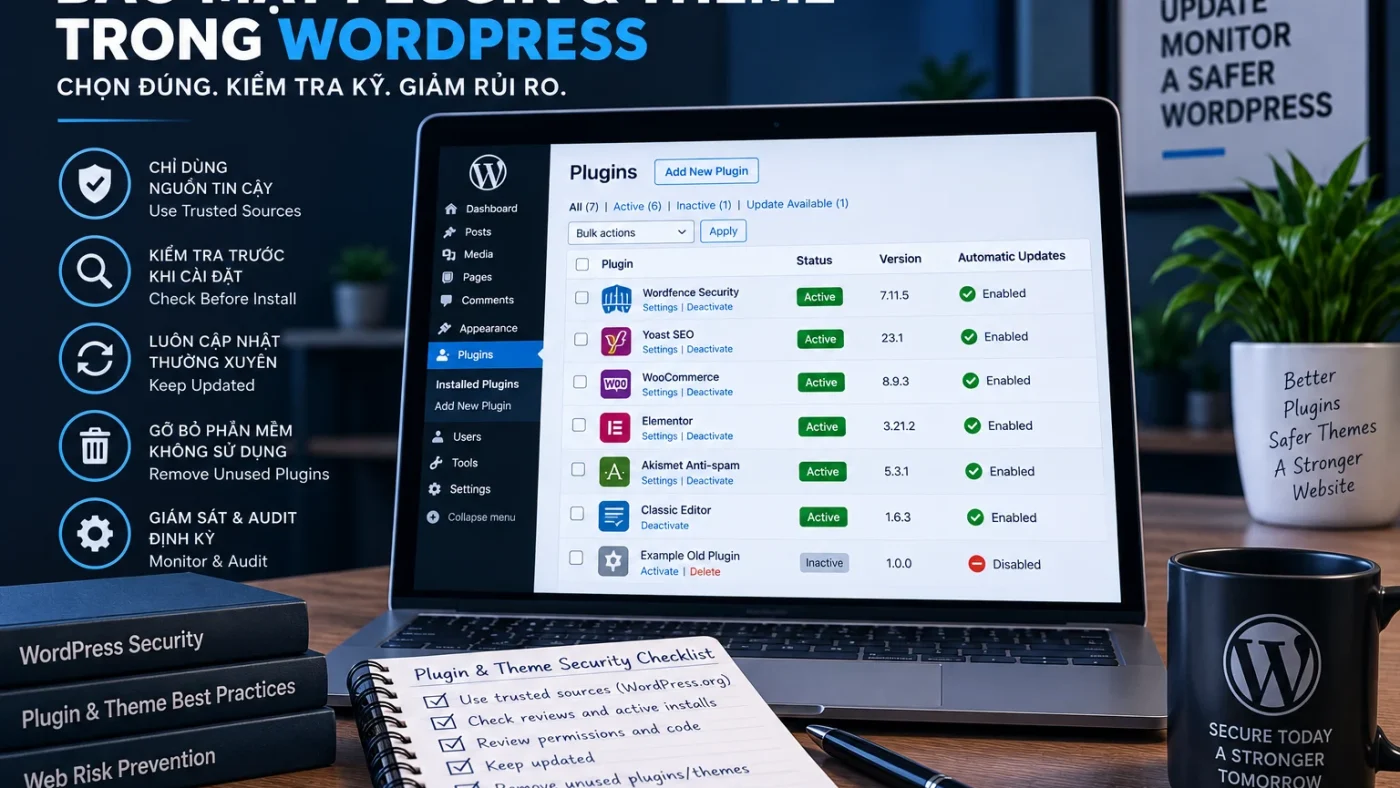
Bài phân tích này xem xét tình huống một plugin WordPress có lỗ hổng trở thành entry point để attacker xâm nhập website, sau đó tạo persistence hoặc thay đổi hệ thống. Nội dung được xây dựng từ tài liệu công khai của WordPress, CISA và OWASP; đây không phải incident, số liệu vận hành hay case khách hàng thực tế của SecureWebOps.
Plugin vulnerability không tự động đồng nghĩa website đã bị compromise. Một website chỉ thật sự bị xâm nhập khi vulnerability tồn tại trên phiên bản đang chạy, exploit path có thể chạm tới site, và có evidence cho thấy attacker đã khai thác thành công hoặc tạo hậu quả sau khai thác.
CISA Known Exploited Vulnerabilities Catalog có một precedent rõ ràng với CVE-2020-25213 của WordPress File Manager Plugin: lỗ hổng remote code execution cho phép unauthenticated attacker thực thi PHP và upload malicious files. WordPress cũng nêu rằng plugin có security issue có thể bị đóng khỏi directory cho tới khi vấn đề được xử lý. Nguồn: CISA KEV Catalog và WordPress Plugin Handbook — Reporting Plugin Security Issues.
Bối cảnh và dấu hiệu ban đầu
Giả sử một website WordPress đang chạy plugin phiên bản cũ. Sau khi một advisory được công bố, đội vận hành phát hiện plugin hiện tại nằm trong affected version range. Cùng thời điểm, access log có một nhóm request bất thường tới endpoint của plugin và File Integrity Monitoring ghi nhận file PHP mới xuất hiện.
Điểm quan trọng là không nhảy ngay từ “plugin có CVE” sang “site đã bị hack”. Điều tra phải chứng minh chuỗi từ component vulnerable → exploit request → execution/effect → post-exploitation.
Những tín hiệu làm mức độ nghi ngờ tăng lên
- Plugin đang chạy đúng phiên bản nằm trong affected range của advisory.
- Endpoint hoặc action liên quan vẫn public và reachable.
- Access log xuất hiện request phù hợp exploit pattern đã biết.
- File mới, admin account, cron job hoặc plugin lạ xuất hiện sau thời điểm request đáng ngờ.
- Outbound connection, PHP process hoặc error log cho thấy hành vi không thuộc flow bình thường.
- Không có deploy/update hợp lệ giải thích các thay đổi cùng thời điểm.
Investigation: từ vulnerable plugin đến exploit path
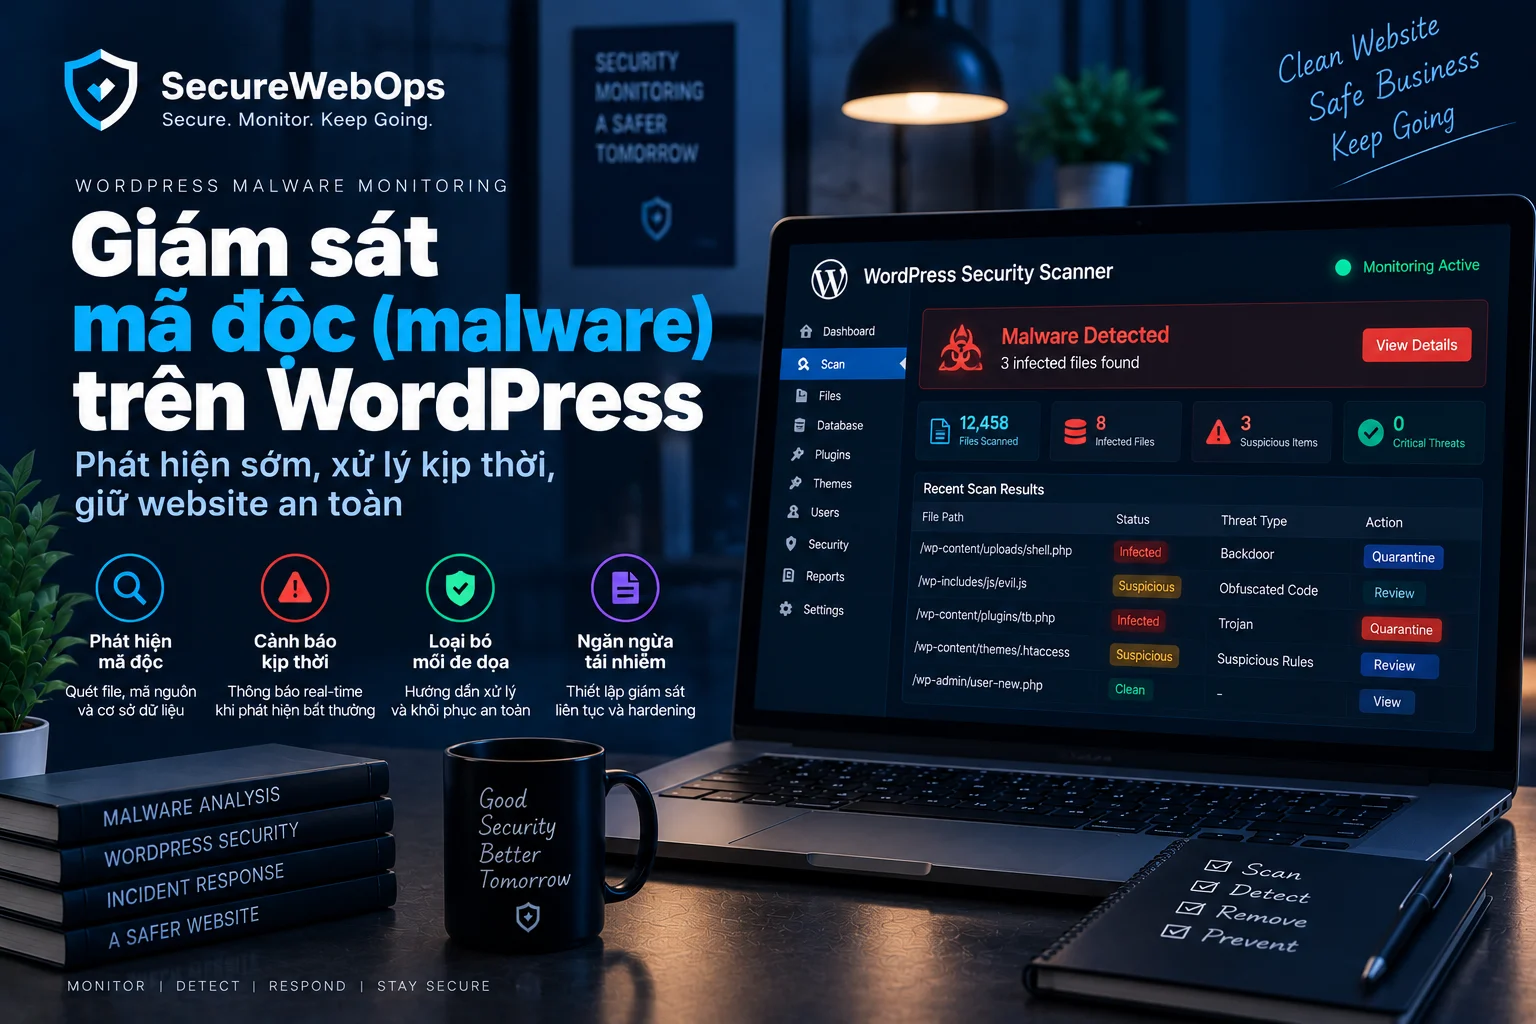
Bước 1: xác định chính xác component và affected version
Đầu tiên cần xác định plugin name, slug, source, version đang chạy và trạng thái maintenance. So sánh với advisory từ vendor, CVE/NVD, CISA KEV hoặc nguồn disclosure có uy tín. OWASP khuyến nghị inventory version của component và theo dõi vulnerability advisories liên tục vì component cũ hoặc không được duy trì làm tăng exposure window.
Không nên dựa vào tên plugin đơn thuần. Một vulnerability có thể chỉ ảnh hưởng một nhánh version, một feature, một endpoint hoặc chỉ khai thác được khi có điều kiện phụ như authentication level hay configuration cụ thể. Nguồn: OWASP A06 — Vulnerable and Outdated Components.
Bước 2: chứng minh exploit path có tồn tại trên website
Tiếp theo cần trả lời: vulnerable code path có thật sự reachable không? Endpoint có bị WAF chặn, feature có bị disable, authentication có bắt buộc hay plugin đã bị inactive trước thời điểm incident hay không?
CISA KEV với CVE-2020-25213 là ví dụ về exploit class nơi attacker unauthenticated có thể upload malicious files và thực thi PHP. Precedent này hữu ích để hiểu impact của một plugin vulnerability có file-upload/RCE capability, nhưng không được dùng để suy ra website cụ thể đã bị khai thác nếu chưa có evidence tương ứng.
Bước 3: correlate request với hậu quả sau khai thác
Evidence mạnh nhất thường đến từ timeline. Nếu exploit-like request xuất hiện lúc 02:14, một file PHP mới được tạo lúc 02:14:03 và sau đó file này nhận request trực tiếp, độ tin cậy của giả thuyết compromise tăng mạnh.
Điều tra nên correlate access log, web server/PHP log, WordPress account changes, plugin/theme changes, file integrity events và system telemetry. Nếu persistence được tạo sau initial access, có thể tham khảo case Phát hiện Backdoor nhờ File Integrity Monitoring để mở rộng hunt.
Khi nào có thể xác nhận plugin là entry point?
Không nên kết luận chỉ vì plugin có CVE và site có malware. Có thể có nhiều entry point cùng tồn tại: credential compromise, control panel exposure, upload abuse hoặc một plugin khác.
- Phiên bản plugin đúng affected range và vulnerable feature đang reachable.
- Request hoặc log artifact phù hợp với exploit path đã biết.
- Timeline exploit event khớp với thời điểm file/account/config bất thường xuất hiện.
- Không có một entry point khác giải thích evidence tốt hơn.
- Sau khi đóng exploit path và loại persistence, cùng exploit request không còn tạo effect trong retest có kiểm soát.
Khi các bằng chứng này cùng khớp, có cơ sở xác nhận plugin vulnerability là entry point của incident thay vì chỉ là một finding tồn tại song song.
Remediation: đóng entry point và xử lý hậu quả sau compromise
Containment: giảm exposure trước khi cleanup
- Disable hoặc cô lập plugin nếu business flow cho phép.
- Chặn endpoint/exploit pattern bằng WAF hoặc web server rule khi cần containment tức thời.
- Preserve log, file hash, timestamps và các artifact liên quan trước cleanup.
- Revoke session và rotate credential nếu exploit có thể dẫn tới credential/account compromise.
- Không test exploit trên production ngoài phạm vi đã được phê duyệt.
Nếu cần quy trình containment và bảo toàn bằng chứng, xem cô lập website bị xâm nhập mà không phá hủy evidence.
Patch hoặc remove chưa đủ nếu compromise đã xảy ra
Update plugin chỉ đóng entry point. Nếu attacker đã tạo webshell, admin account, cron persistence, MU-plugin hoặc modified configuration thì các artifact đó vẫn tồn tại sau khi plugin được patch.
Do đó remediation phải gồm hai nhánh song song: fix vulnerable component và hunt/remove persistence. WordPress khuyến nghị duy trì phần mềm cập nhật, còn OWASP nhấn mạnh patch management phải đi kèm inventory và monitoring component. Đọc thêm cách kiểm tra plugin/theme có lỗ hổng và bảo mật plugin/theme WordPress.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Plugin version | Đã patch, remove hoặc thay thế theo advisory |
| Exploit endpoint | Không còn tạo effect trong retest có kiểm soát |
| Unexpected files | Không còn payload/backdoor chưa xác định |
| Admin/session | Không còn account hoặc session đáng ngờ |
| Cron/MU-plugin/config | Không còn persistence chưa giải thích |
| Business flow | Chức năng hợp lệ vẫn PASS sau patch |
| Monitoring | Alert tiếp tục phát hiện exploit pattern hoặc recurrence |
Nếu website đã có dấu hiệu malware, quy trình cleanup malware WordPress nên được thực hiện cùng với Root Cause Analysis thay vì chỉ update plugin rồi đóng incident.
Bài học vận hành và bước tiếp theo
- Plugin có CVE không đồng nghĩa website đã bị compromise; cần chứng minh exploit path và impact.
- Inventory version và advisory monitoring giúp rút ngắn exposure window.
- Patch component đóng entry point nhưng không tự xóa persistence đã được tạo trước đó.
- CISA KEV nên được ưu tiên cao vì đó là các vulnerability đã được ghi nhận có khai thác thực tế.
- Retest cần kiểm tra cả exploit path lẫn business flow để tránh fix gây outage.
- Sau incident cần review component lifecycle, owner và update process để tránh lặp lại.