

Website có thể “downtime” dù web server, database và application vẫn chạy bình thường nếu TLS certificate đã hết hạn. Với người dùng, browser sẽ chặn hoặc cảnh báo kết nối; với API, webhook, mobile app hoặc service-to-service traffic, lỗi certificate có thể làm request thất bại ngay ở bước TLS handshake.
Nguyên nhân thường không nằm ở bản thân certificate mà ở vòng đời vận hành: renewal automation không chạy, domain validation bị hỏng, certificate mới không được deploy lên đúng endpoint, hoặc monitoring chỉ kiểm tra uptime HTTP mà không theo dõi ngày hết hạn và renewal status.
AWS Certificate Manager cho biết managed renewal có thể thất bại nếu domain validation không còn hợp lệ; Google Certificate Manager cũng khuyến nghị theo dõi certificate expiration và tạo alert để phát hiện expiry risk trước khi dịch vụ bị gián đoạn. Nguồn: AWS ACM — Renewal status và Google Cloud — Certificate Manager best practices.
Bối cảnh và dấu hiệu đầu tiên
Giả sử website đang phục vụ HTTPS qua load balancer, CDN hoặc reverse proxy. Certificate cũ vẫn được endpoint trả về cho tới ngày hết hạn. Đúng thời điểm notAfter đi qua, browser bắt đầu hiển thị lỗi certificate; API client hoặc automation có thể ngừng kết nối nếu không chấp nhận certificate hết hạn.
Nếu monitoring chỉ kiểm tra HTTP status từ một internal path hoặc bỏ qua certificate validation, dashboard có thể vẫn “xanh” trong khi người dùng thực tế không truy cập được.
Những tín hiệu cần kiểm tra ngay
- Browser báo certificate expired hoặc connection not private.
- TLS handshake từ client/API thất bại trong khi origin vẫn healthy.
- Certificate mới đã được cấp nhưng endpoint vẫn trả certificate cũ.
- Renewal status ở CA/cloud provider đang pending, failed hoặc pending validation.
- DNS validation record bị xóa, sai hoặc không còn public.
- Alert expiry không tồn tại hoặc đã bị bỏ qua trước ngày hết hạn.
Investigation: xác định renewal hỏng ở đâu
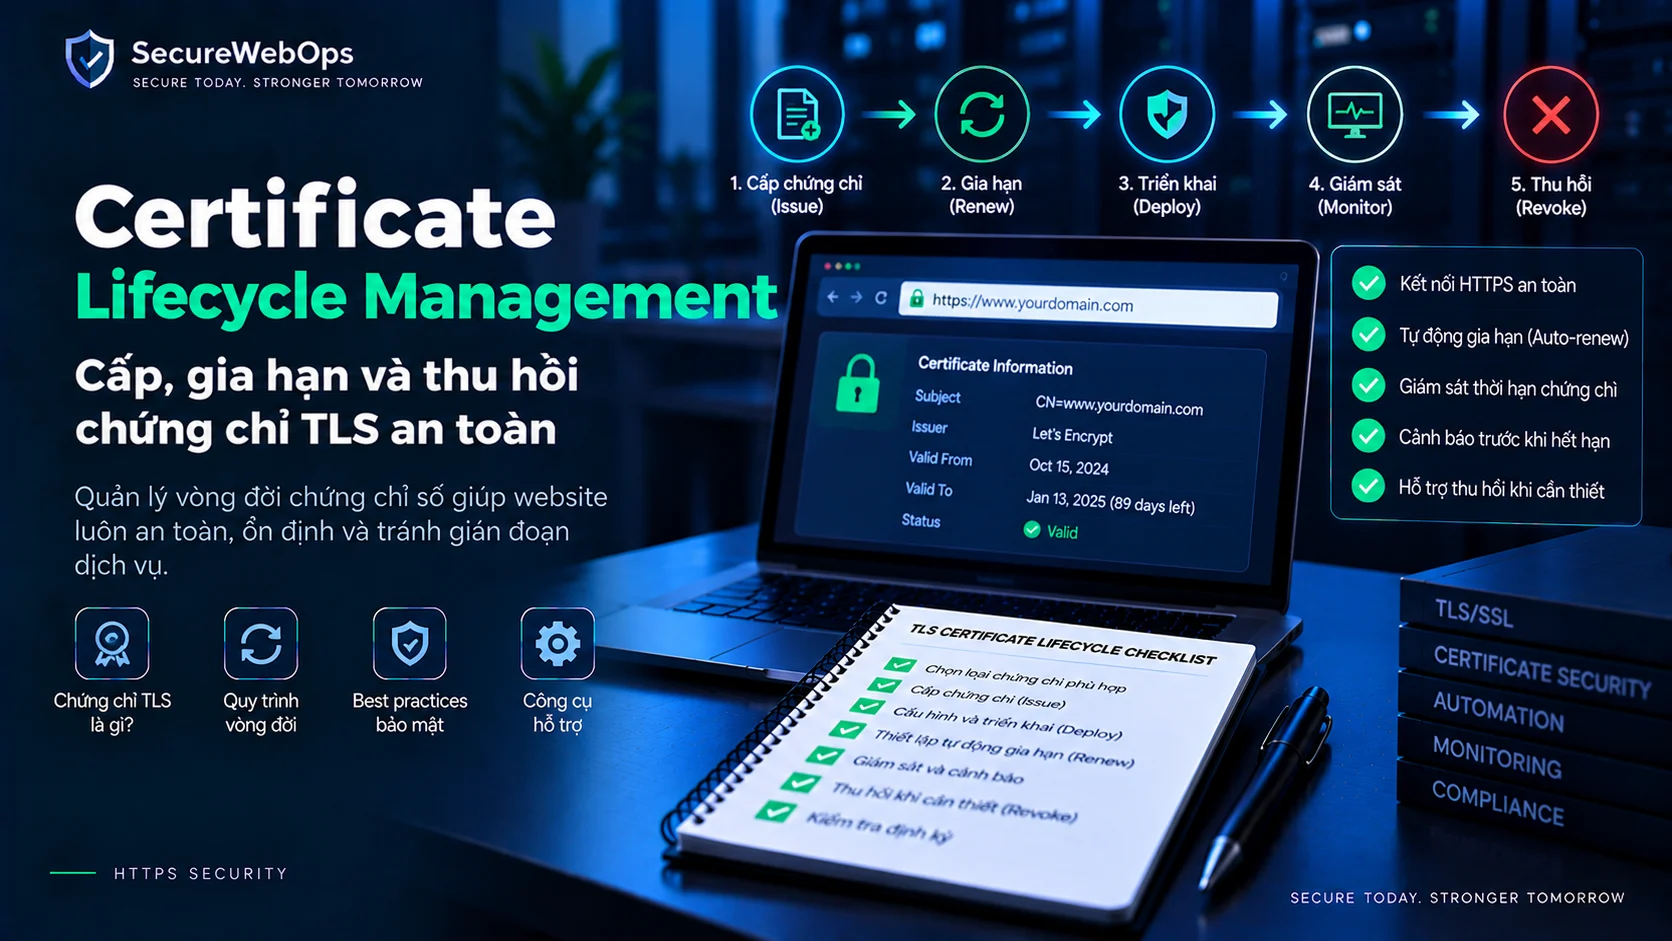
Bước 1: read-back certificate đang được phục vụ
Không nên chỉ nhìn certificate trong control panel. Cần kiểm tra certificate thực tế mà public endpoint đang trả về: issuer, Subject/SAN, serial, notBefore, notAfter, chain và endpoint nào đang terminate TLS.
Một tình huống phổ biến là certificate mới đã được cấp thành công nhưng chưa được gắn vào load balancer/CDN/reverse proxy đúng chỗ. Khi đó CA dashboard nhìn “renewed” nhưng người dùng vẫn nhận certificate cũ.
Bước 2: kiểm tra renewal status và domain validation
AWS ACM có các trạng thái như pending automatic renewal, pending validation, success và failed. Với DNS validation, renewal phụ thuộc vào việc CNAME validation vẫn tồn tại và certificate vẫn đủ điều kiện managed renewal. Nếu validation không còn hợp lệ trước expiry, certificate có thể không được renew. Nguồn: AWS ACM — DNS renewal validation.
Vì vậy cần kiểm tra cả CA/provider state lẫn authoritative DNS. Một DNS cleanup tưởng vô hại có thể vô tình xóa validation record cần cho lần renew tiếp theo.
Bước 3: phân biệt issuance failure với deployment failure
Nếu certificate mới chưa được cấp, trọng tâm là validation, quota, CA policy hoặc eligibility. Nếu certificate mới đã tồn tại nhưng endpoint vẫn phục vụ certificate cũ, vấn đề nằm ở deployment, mapping hoặc reload/reconfiguration của TLS terminator.
Google Certificate Manager khuyến nghị theo dõi cả expiration và các event quan trọng của certificate lifecycle; riêng việc thấy “certificate exists” chưa đủ để chứng minh public endpoint đã chuyển sang certificate mới. Nguồn: Google Cloud — Certificate Manager logs and metrics.
Khi nào có thể xác nhận nguyên nhân downtime?
Không nên kết luận chỉ dựa trên một screenshot browser. Cần nối được certificate state với user-visible impact.
- Public endpoint đang phục vụ certificate có
notAfterđã qua hoặc chain không còn hợp lệ. - Client/browser/API fail ở TLS handshake trong khi origin/application health vẫn bình thường.
- Renewal status hoặc validation history cho thấy renew chưa hoàn tất hoặc đã failed.
- Certificate mới nếu có chưa được deploy/mapped tới endpoint đúng.
- Sau khi renew/deploy đúng certificate, TLS handshake và business flow phục hồi mà không cần sửa application.
Remediation: khôi phục TLS và tránh lặp lại
Khôi phục dịch vụ trước
- Renew hoặc request certificate mới nếu certificate cũ đã hết hạn.
- Khôi phục domain validation record nếu renewal phụ thuộc DNS/HTTP validation.
- Deploy certificate mới lên đúng CDN, load balancer, reverse proxy hoặc web server.
- Reload/restart dịch vụ TLS theo cách an toàn nếu platform yêu cầu.
- Read-back public endpoint ngay sau thay đổi để xác nhận certificate mới đã thực sự active.
Với managed certificate, automation nên xử lý cả renewal lẫn deployment. AWS hỗ trợ managed renewal và event notification; Google Certificate Manager hỗ trợ monitoring expiration và lifecycle management. Tuy nhiên automation vẫn cần alert khi renewal hoặc deployment thất bại.
Thiết kế monitoring theo vòng đời certificate
- Inventory tất cả certificate và endpoint đang sử dụng.
- Theo dõi ngày hết hạn, renewal status và deployment state.
- Cảnh báo theo nhiều ngưỡng trước expiry thay vì chỉ một alert cuối.
- Giữ DNS validation record nếu provider yêu cầu cho auto-renew.
- Định kỳ test renewal automation và public read-back.
- Gắn owner/RACI cho certificate critical để alert không rơi vào mailbox không ai quản lý.
Đọc nền tảng tại TLS Certificate Expiry & Renewal Risk Audit, Certificate Lifecycle Management và HTTPS/TLS WordPress an toàn.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Public TLS handshake | PASS từ client bên ngoài |
| Certificate expiry | Ngày hết hạn mới đúng kỳ vọng |
| Subject/SAN | Khớp hostname đang phục vụ |
| Chain | Được client phổ biến tin cậy |
| Renewal status | Success/healthy, không còn pending/failed |
| Business flow | Website, API, webhook và login hoạt động bình thường |
| Monitoring | Alert expiry/renewal/deployment đã hoạt động |
Bài học vận hành và bước tiếp theo
- TLS expiry là lifecycle failure, không chỉ là “quên gia hạn”.
- Certificate được renew chưa đồng nghĩa certificate mới đã được deploy.
- Monitoring phải kiểm tra public certificate thực tế, không chỉ provider dashboard.
- DNS validation record là dependency vận hành cần được bảo vệ khỏi cleanup nhầm.
- Managed certificate vẫn cần alert cho renewal/deployment failure.
- Certificate inventory, owner và multi-stage expiry alert giúp tránh outage lặp lại.