

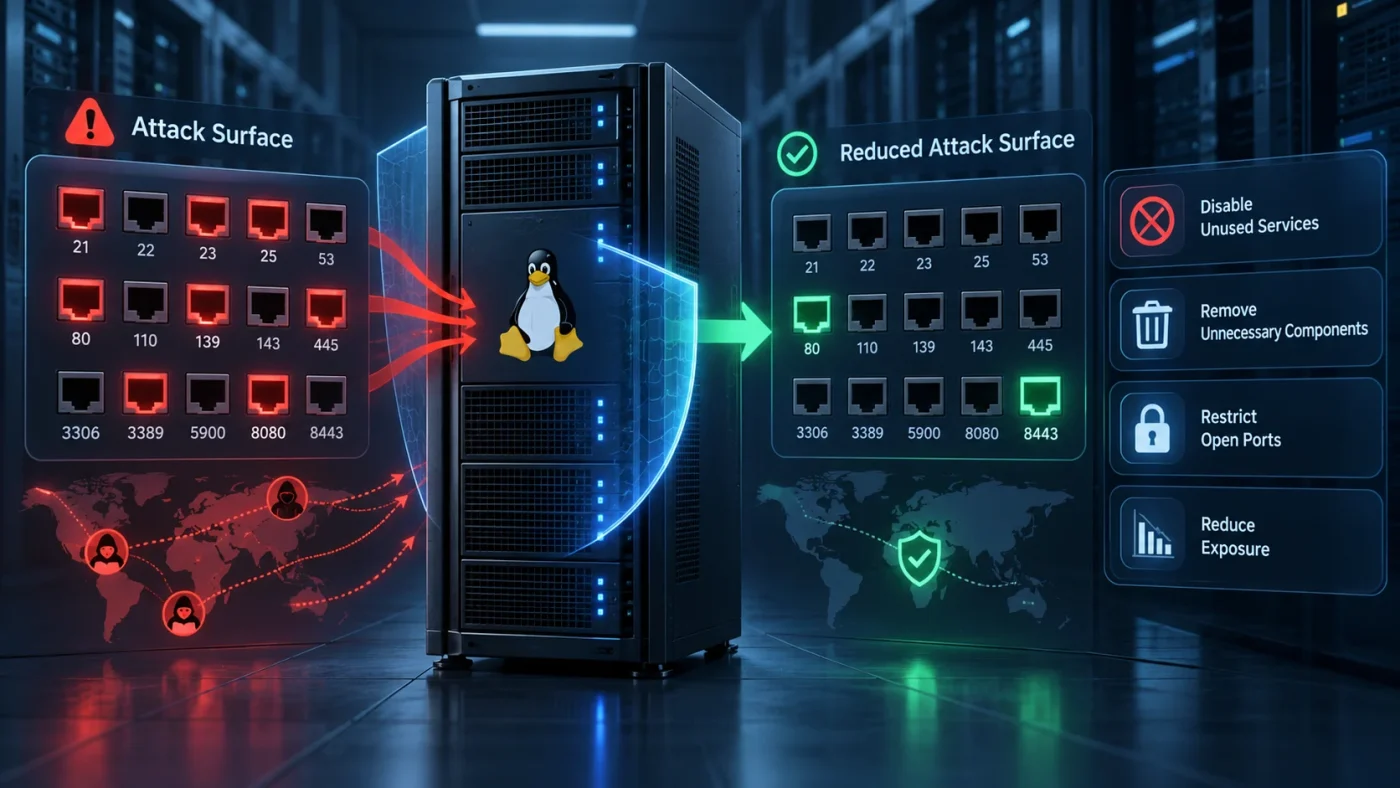
Giảm Server Attack Surface là giai đoạn REMEDIATE sau khi đã có inventory và finding đủ evidence. Bài này không sở hữu việc kiểm kê port/service/account từ đầu; đầu vào nên là kết quả từ Attack Surface của Web Server: asset nào đang exposed, owner/purpose là gì, dependency nào tồn tại và vì sao finding cần được giữ, restrict hoặc loại bỏ.
Mục tiêu remediation không phải “tắt càng nhiều càng tốt”, mà là giảm reachability, privilege và software/service thừa mà không phá website, backup, monitoring hay control plane. Workflow chính là finding → dependency check → chọn action → pilot → read-back → functional validation → rollback/final state.
Đầu vào tối thiểu trước khi remediation
| Evidence | Cần biết gì? |
|---|---|
| Asset/service | Tên service, port/socket, process hoặc package |
| Owner | Team/người chịu trách nhiệm |
| Purpose | Business/technical reason |
| Exposure | Public/private/local, source nào truy cập |
| Dependency | Website, cron, backup, monitoring, control panel nào dùng |
| Rollback | Cách khôi phục service/config/rule nếu change fail |
Nếu owner/purpose/dependency vẫn là UNKNOWN, quay lại inventory; chưa nên stop hoặc remove production service.
Chiến lược remediation theo finding
1. Chọn action theo finding, không theo thói quen
| Finding | Action phù hợp thường gặp |
|---|---|
| Service cần nhưng bind quá rộng | RESTRICT bind/firewall/source |
| Service chỉ cần tạm dừng để test dependency | STOP làm pilot |
| Service không cần auto-start | DISABLE sau pilot |
| Service tuyệt đối không được activate | MASK khi đã hiểu dependency |
| Package/service đã decommission | REMOVE sau package/dependency review |
| Unknown | INVESTIGATE, chưa remediation |
2. Restrict trước khi remove nếu service vẫn cần
Nếu application còn cần service nhưng không cần public exposure, ưu tiên giảm reachability: bind loopback/private interface, giới hạn source network hoặc áp firewall policy phù hợp. Database, metrics endpoint, admin API và control panel là các ví dụ thường cần restrict thay vì remove.
Network restriction nên phối hợp với Linux Firewall cho Web Server và read-back socket sau change.
3. Stop là pilot, không phải trạng thái cuối
systemctl stop hữu ích để kiểm thử dependency trong maintenance window. Sau stop:
- Kiểm tra service state và socket.
- Test website/API.
- Test cron/queue/backup/monitoring liên quan.
- Review error log.
- Nếu dependency fail, start lại và ghi finding mới.
Service có thể tự chạy lại sau reboot hoặc activation khác; vì vậy stop không thay thế disable/remove.
4. Disable và mask khác nhau
systemctl disable chủ yếu gỡ enablement để unit không tự khởi động theo cơ chế đó; service vẫn có thể được start thủ công hoặc dependency kích hoạt trong một số trường hợp.
systemctl mask mạnh hơn: chặn activation theo cách thông thường cho tới khi unmask. Chỉ mask khi có lý do rõ và rollback:
sudo systemctl unmask example.serviceKhông mask service critical trên remote server nếu chưa có console/recovery path.
5. Remove package khi decommission đã chắc chắn
Ubuntu khuyến nghị loại bỏ software không dùng để giảm attack surface, nhưng uninstall có thể kéo dependency hoặc xóa config. Trước remove cần review package-manager plan, lưu config cần thiết và biết cách reinstall/restore.
Không chạy autoremove máy móc trên server critical nếu chưa review danh sách package bị ảnh hưởng.
Activation paths, firewall và validation
6. Xử lý timer, socket, cron và automation source
Một service đã disable có thể vẫn bị activation path khác gọi lại. Remediation cần review systemd socket/timer, cron, container orchestration, hosting panel hoặc configuration management.
systemctl list-timers --all
systemctl list-sockets --all
Nếu không sửa source of truth, exposure có thể quay lại sau reboot/deploy.
7. Dọn firewall rule sau decommission
Khi service/port đã bị loại bỏ, firewall rule tương ứng cũng cần review. Rule thừa tạo drift và có thể vô tình expose một service khác dùng cùng port sau này. Chỉ xóa rule khi đã chắc traffic path không còn cần.
8. IPv4 và IPv6 phải cùng final state
Đừng chỉ xác minh IPv4. Sau restrict/stop/remove, read-back socket và firewall cho cả IPv4/IPv6 để tránh một address family vẫn exposed.
9. Security control không được coi là “service thừa”
AppArmor, logging, monitoring, audit agent, EDR hoặc time sync có thể không phục vụ user trực tiếp nhưng vẫn là control security/operations. Không disable chỉ vì “không thấy request”. Owner/purpose của security control phải được xác minh riêng.
10. Validation sau remediation
Remediation chỉ PASS khi cả security state và business function đều đúng:
- Service state đúng expected.
- Port/socket đã biến mất hoặc bị restrict như intended.
- Firewall/cloud rule khớp expected.
- Website/API vẫn hoạt động.
- Backup/monitoring/cron/deploy vẫn PASS.
- Automation/source of truth đã cập nhật.
- Reboot persistence được xác minh khi phù hợp.
API/UI báo “saved” hoặc command exit 0 chưa đủ; cần runtime read-back và functional test.
Service Reduction Record
Đây là template remediation, không phải trạng thái SecureWebOps.
| Finding | Dependency | Action | Before state | After state | Validation | Rollback |
|---|---|---|---|---|---|---|
| example.service overexposed | Mapped | RESTRICT/STOP/DISABLE/MASK/REMOVE | Observed | Expected | PASS/FAIL | Documented |
Checklist Remediation Attack Surface
- Finding đã có owner/purpose.
- Dependency đã map.
- Rollback đã ghi trước change.
- Chọn đúng action: restrict/stop/disable/mask/remove.
- Stop pilot trước action khó hoàn tác khi phù hợp.
- Không mask nếu chưa hiểu activation dependency.
- Review package plan trước remove.
- Review timers/sockets/cron/containers.
- Dọn firewall rule thừa sau decommission.
- Read-back IPv4/IPv6.
- Update source of truth.
- Functional test website/backup/monitoring.
- Ghi final state và exception nếu có.
Nguồn kỹ thuật tham khảo
Kết luận
Giảm Server Attack Surface là bước remediation, không phải inventory lại từ đầu. Khi đã có finding đủ evidence, hãy chọn action nhỏ nhất có thể giảm risk mà vẫn giữ chức năng: restrict trước nếu service còn cần, stop để pilot, disable/mask/remove khi dependency đã rõ.
Owner boundary của cluster giờ là: Attack Surface Web Server = discover/inventory; Giảm Server Attack Surface = remediate/validate. Cách tách này giúp giảm semantic overlap và tránh tắt nhầm service chỉ vì chưa nhận diện được nó.