

Một web server có thể chạy nhiều dịch vụ hơn mức thực sự cần thiết. Mỗi listener đang mở trên một interface mạng là một điểm tiếp xúc bổ sung: nếu service có lỗ hổng, cấu hình sai hoặc authentication yếu, attacker có thêm một đường để tương tác với hệ thống.
NIST yêu cầu nguyên tắc least functionality: chỉ giữ các capability phục vụ nhiệm vụ cần thiết, định kỳ review và loại bỏ function, port, protocol, connection hoặc service thừa. Ubuntu cũng cảnh báo rằng open port không cần thiết làm tăng attack surface và khuyến nghị stop/disable service không còn dùng, tránh bind wildcard/public address khi không cần và dùng firewall để giới hạn nguồn truy cập. Nguồn: NIST SP 800-171r3 — Least Functionality và Ubuntu Security — Unnecessarily open ports.
Bối cảnh và dấu hiệu ban đầu
Giả sử một Linux web server chỉ cần phục vụ HTTP/HTTPS và SSH quản trị có giới hạn. Khi kiểm kê listening sockets, đội vận hành phát hiện thêm database port, development service, panel port cũ hoặc daemon từng dùng cho migration vẫn đang bind trên public interface.
Điểm quan trọng là “port đang mở” chưa tự động đồng nghĩa vulnerable. Investigation phải xác định process nào đang listen, service đó có owner/dependency hợp lệ không, interface nào đang bind và Internet có thực sự truy cập được hay không.
Những tín hiệu cần xem xét
- Listener tồn tại nhưng không có owner hoặc runbook sử dụng.
- Service chỉ cần nội bộ nhưng bind
0.0.0.0hoặc[::]. - Database, cache, admin panel hoặc debug service có thể truy cập từ Internet.
- Package/service cũ vẫn auto-start sau reboot dù ứng dụng không còn dùng.
- Firewall mở port rộng hơn dependency thực tế.
- External scan thấy service mà asset inventory không ghi nhận.
Investigation: xác định listener nào thật sự cần thiết
Bước 1: lập inventory listening sockets và process
Trên Linux, có thể dùng ss để xem port đang listen và process liên quan. Ubuntu hiện khuyến nghị kiểm tra các listener ngoài loopback và dùng quyền phù hợp để xác định process nào giữ socket. Sau đó mapping từng listener về service, package, owner và business dependency.
Không nên chỉ dựa vào port number để đoán service. Một process có thể bind port không mặc định, container có thể publish port ra host và reverse proxy có thể làm thay đổi đường truy cập thực tế.
Bước 2: phân biệt bind local, private và public exposure
Một service bind loopback chỉ phục vụ process cùng host có risk khác hoàn toàn service bind public IP. Ubuntu khuyến nghị tránh wildcard address khi không cần; nếu service chỉ dùng nội bộ, nên bind đúng interface private hoặc loopback thay vì để listener trên mọi interface.
Cần kiểm tra cả host firewall, cloud security group, load balancer và NAT path. Service có thể listen public nhưng bị firewall chặn, hoặc ngược lại host nhìn tưởng private nhưng cloud rule lại expose một port không mong muốn.
Bước 3: xác minh dependency trước khi đóng port
Không nên stop service chỉ vì “không nhớ đang dùng”. Hãy kiểm tra config, process tree, systemd dependencies, connection logs, monitoring và application architecture. Một port có thể phục vụ health check, backup agent, cluster communication hoặc management workflow hợp lệ.
CISA khuyến nghị disable các service/protocol không cần thiết, đồng thời port-scan hạ tầng internet-facing để phát hiện service ngoài kiến trúc dự kiến và liên tục validate exposure. Nguồn: CISA — Enhanced Visibility and Hardening Guidance.
Khi nào có thể xác nhận một service là attack surface không cần thiết?
Không phải mọi open port đều cần đóng. Quyết định nên dựa trên necessity và exposure thay vì số port đơn thuần.
- Service không còn business/technical owner hoặc dependency hợp lệ.
- Listener đang expose rộng hơn phạm vi client cần thiết.
- Không có application flow hợp lệ sử dụng service trong baseline hiện tại.
- Service vẫn auto-start dù feature liên quan đã decommission.
- Disable hoặc restrict service trong pilot không làm hỏng chức năng cần thiết.
Remediation: restrict trước, disable hoặc remove khi đủ bằng chứng
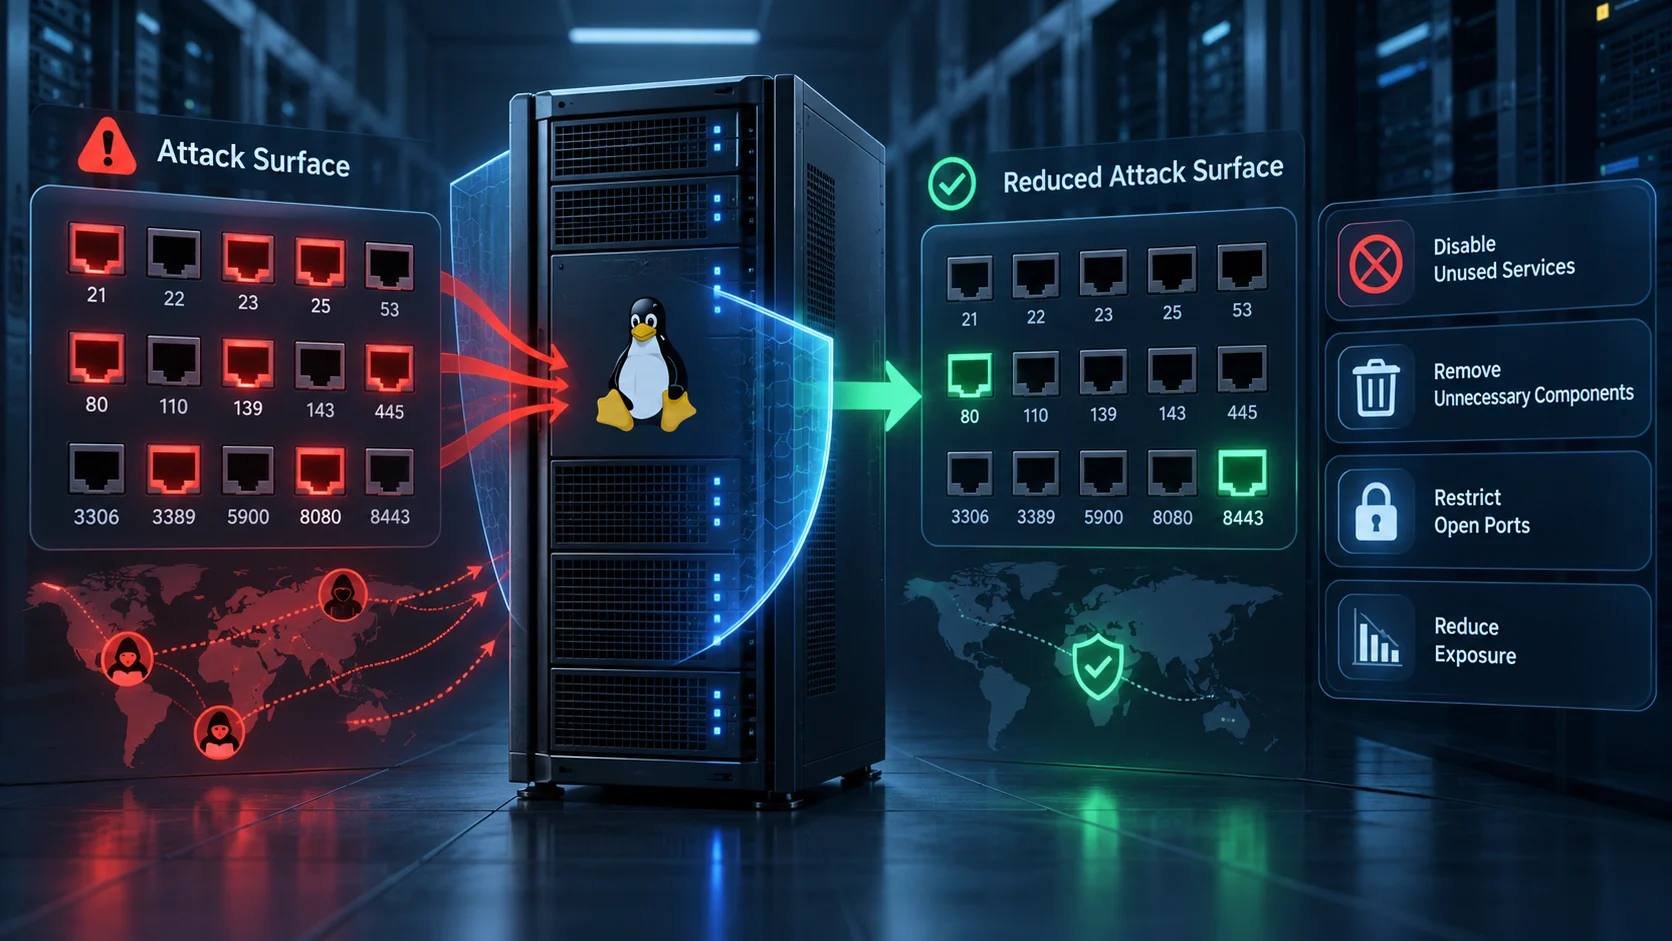
Chọn biện pháp theo mức độ cần thiết
- Nếu service vẫn cần nhưng chỉ cho nội bộ: bind private/loopback hoặc giới hạn source bằng firewall.
- Nếu service chỉ cần trong maintenance window: đóng mặc định và mở theo quy trình có kiểm soát.
- Nếu service không còn dùng: stop và disable auto-start.
- Nếu package không còn dependency: cân nhắc remove sau khi kiểm tra rollback.
- Nếu service public là bắt buộc: patch đầy đủ, strong authentication, rate limiting/ACL và monitoring phù hợp.
Ubuntu khuyến nghị stop/disable network service không còn cần thiết, tránh bind wildcard/public address và dùng firewall để giới hạn client. NIST cũng yêu cầu review định kỳ và disable/remove port, protocol, connection hoặc service thừa.
Thực hiện thay đổi có pilot và rollback
Trước khi đóng listener, cần snapshot config và ghi nhận service state. Nếu risk chưa rõ, có thể restrict bằng firewall hoặc bind address trước thay vì uninstall ngay. Sau thay đổi, kiểm tra systemd state, listening sockets, application health và external exposure.
Đọc thêm Attack Surface của Web Server, Giảm Server Attack Surface, Linux Firewall cho Web Server và Server Security Maintenance Checklist.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Listening sockets | Chỉ còn service được phê duyệt |
| Bind address | Loopback/private/public đúng nhu cầu |
| Host firewall | Chỉ cho phép source/port cần thiết |
| Cloud security group | Không có rule mở rộng ngoài baseline |
| Systemd startup | Service thừa không tự chạy lại sau reboot |
| External scan | Không còn unexpected internet-facing service |
| Application flow | Website, backup, monitoring và admin flow cần thiết vẫn PASS |
Bài học vận hành và bước tiếp theo
- Open port không phải finding nếu service cần thiết và được bảo vệ phù hợp.
- Unexpected service mới là tín hiệu cần owner/dependency validation.
- Bind address và firewall scope quan trọng không kém port number.
- Least functionality giúp giảm số thành phần phải patch, monitor và bảo vệ.
- External exposure cần được kiểm tra độc lập với local listener inventory.
- Review định kỳ giúp phát hiện configuration drift sau migration, troubleshooting hoặc cài package mới.