

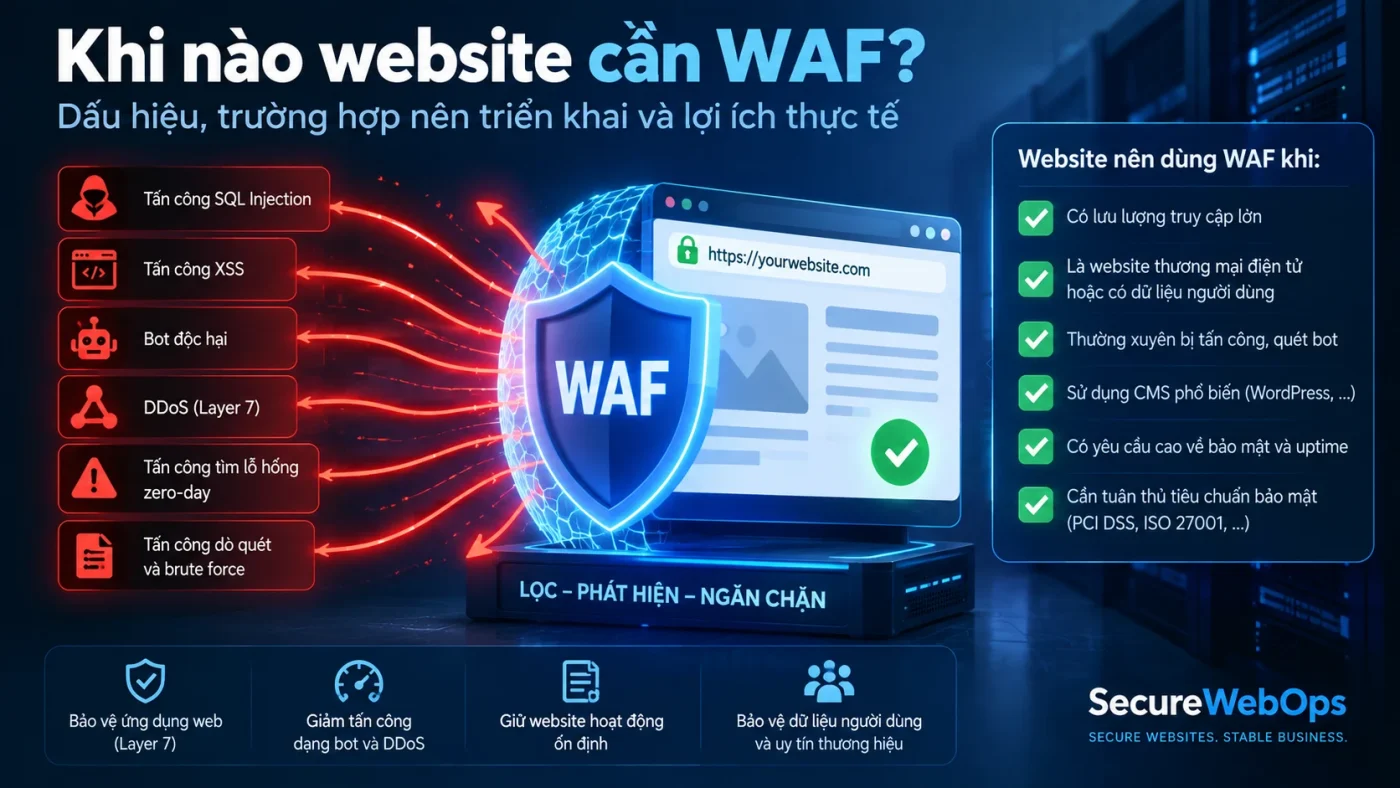
Website không cần WAF chỉ vì “mọi website đều nên có WAF”. Quyết định hợp lý phải dựa trên mức độ public exposure, giá trị của chức năng được bảo vệ, kiểu abuse đang quan sát được, tốc độ vá ứng dụng và khả năng vận hành rule. WAF có thể tạo thêm một lớp giảm rủi ro ở HTTP/HTTPS, nhưng cũng tạo chi phí, false positive và trách nhiệm theo dõi.
Cách đánh giá tốt nhất không phải là hỏi “traffic bao nhiêu thì cần WAF?”, mà là hỏi: nếu một request độc hại đi tới ứng dụng hôm nay, control nào đang có để phát hiện, giảm tác động và mua thời gian cho đội vận hành?
WAF phù hợp khi bài toán nằm ở HTTP/HTTPS
WAF kiểm tra request web và API. Nó đặc biệt hữu ích khi rủi ro có thể quan sát hoặc kiểm soát tại lớp HTTP: path, method, header, cookie, query, body, request rate hoặc attack pattern. Nếu vấn đề chính là SSH public, database mở Internet, server chưa patch hay quyền file sai, WAF không phải control đầu tiên cần triển khai.
Nếu chưa rõ boundary này, hãy đọc WAF khác Firewall Server như thế nào? trước khi ra quyết định.
7 tín hiệu cho thấy website nên cân nhắc WAF
1. Website có chức năng public nhạy cảm
Login, admin, checkout, payment callback, search, upload, form và API public tạo bề mặt HTTP có giá trị cao. WAF không thay authorization hoặc secure coding, nhưng có thể thêm managed protection, request filtering, challenge hoặc rate limiting trước khi traffic tới backend.
2. Website thường xuyên bị scan hoặc exploit attempt
Nếu access log hoặc security telemetry cho thấy request liên tục dò path, payload SQLi/XSS, exploit CVE hoặc URL bất thường, WAF có thể giúp loại bớt traffic có pattern rõ ràng và tạo event để triage. Đây là trường hợp giá trị của một lớp “lọc trước ứng dụng” dễ quan sát hơn so với một website gần như không có traffic công khai.
3. Thời gian từ khi phát hiện lỗ hổng đến khi vá còn dài
Một tổ chức có quy trình patch chậm do release window, dependency phức tạp hoặc cần kiểm thử dài có thể cần lớp virtual patch tạm thời. WAF rule có thể giảm exploitability trong một số trường hợp đã biết, nhưng không được xem là thay thế bản vá. Sau khi ứng dụng được sửa, rule tạm thời vẫn cần review và gỡ nếu không còn cần thiết.
4. Có bot, credential stuffing, scraping hoặc API abuse
Khi vấn đề không chỉ là exploit payload mà còn là automation, WAF thường được dùng cùng rate limiting, bot control và identity protection. Ví dụ login bị gọi hàng nghìn lần, search endpoint bị scrape hoặc API public bị vượt mức sử dụng bình thường.
5. Cần thêm lớp giảm rủi ro Layer 7 DDoS
WAF, rate limiting và challenge có thể hỗ trợ khi HTTP flood có fingerprint đủ rõ. Tuy nhiên với volumetric DDoS, capacity ở upstream/CDN quan trọng hơn. Vì vậy nhu cầu chống DDoS không đồng nghĩa với “chỉ cần WAF”. Xem DDoS là gì? để xác định đúng lớp tấn công.
6. Ứng dụng có yêu cầu audit, policy hoặc defense in depth rõ ràng
Một số hệ thống cần chứng minh rằng traffic web được kiểm soát trước khi tới application, hoặc cần log rule hit phục vụ điều tra. WAF có thể là một control phù hợp trong kiến trúc nhiều lớp nếu scope, owner và retention được xác định rõ. Không nên triển khai chỉ để “tick compliance” mà không có quy trình vận hành.
7. Đội vận hành có khả năng theo dõi và tune
Đây là điều kiện thường bị bỏ quên. WAF tạo ra rule, exception, alert, false positive và thay đổi theo thời gian. Nếu không ai review event, kiểm thử critical flow hoặc chịu trách nhiệm rollback, một WAF cấu hình kém có thể trở thành nguồn outage mới. Sau khi triển khai, nên duy trì vòng review bằng WAF Maintenance Checklist để kiểm soát rule, exception và configuration drift.
Ma trận đánh giá nhu cầu WAF
Không cần một “điểm chuẩn toàn ngành”. Hãy đánh giá từng chiều theo mức thấp, trung bình hoặc cao dựa trên bằng chứng của chính website.
| Yếu tố | Thấp | Trung bình | Cao |
|---|---|---|---|
| Public attack surface | Trang tĩnh, ít input | Form/login đơn giản | API, upload, checkout, admin, nhiều endpoint động |
| Business criticality | Gián đoạn ít ảnh hưởng | Có ảnh hưởng vận hành | Doanh thu, giao dịch hoặc dịch vụ cốt lõi phụ thuộc website |
| Observed abuse | Ít evidence | Scan/bot định kỳ | Exploit attempt, credential abuse, HTTP flood thường xuyên |
| Patch latency | Vá nhanh, release linh hoạt | Cần vài bước kiểm thử | Release chậm, nhiều dependency hoặc legacy |
| Origin exposure | Đã khóa tốt | Một số đường vào cần rà | Origin public hoặc dễ bypass edge |
| Operational maturity | Không có owner/log | Có người theo dõi nhưng quy trình hạn chế | Có telemetry, owner, testing và rollback |
Nếu risk/exposure cao nhưng operational maturity thấp, câu trả lời không phải “bỏ WAF”, mà là triển khai scope nhỏ và managed baseline trước, đồng thời xây monitoring và rollback. Nếu risk thấp và đội vận hành không có nhu cầu cụ thể, thêm một hệ thống phức tạp có thể không phải ưu tiên cao nhất.
Các trường hợp WAF thường mang lại giá trị cao
- WordPress/WooCommerce public: login, XML-RPC/API, plugin ecosystem, checkout và bot traffic tạo nhiều điểm quan sát ở HTTP layer.
- SaaS/API public: nhiều endpoint, token/auth flow và request machine-to-machine cần filtering/rate controls.
- E-commerce: checkout, search, login, coupon, payment callback và scraping có yêu cầu availability cao.
- Website legacy: patch/release chậm có thể cần virtual patch tạm thời.
- Ứng dụng thường xuyên chịu bot hoặc exploit scan: cần giảm noise trước backend và tạo telemetry tập trung.
- Origin sau CDN/reverse proxy: WAF có thể tích hợp vào lớp edge nếu đồng thời khóa origin đúng cách.
Các trường hợp nên ưu tiên control khác trước
WAF không phải lúc nào cũng là hạng mục đầu tiên. Một số tình huống có control nền tảng quan trọng hơn:
- Server đang mở nhiều port/service: xử lý attack surface và firewall trước.
- SSH/root/credential yếu: ưu tiên access hardening và secrets management.
- Ứng dụng có broken authorization: sửa logic phân quyền trong code.
- Plugin/framework có CVE đã có bản vá: patch là root fix, WAF chỉ là mitigation bổ sung.
- Volumetric DDoS làm nghẽn uplink: cần upstream/CDN/DDoS mitigation có capacity.
- Origin bị lộ: triển khai origin protection song song, nếu không attacker có thể bỏ qua WAF.
Website nhỏ có cần WAF không?
Kích thước website không quyết định trực tiếp. Một website nhỏ nhưng có login/admin public, xử lý dữ liệu nhạy cảm hoặc dùng phần mềm phổ biến vẫn có thể bị scan tự động. Ngược lại, một site tĩnh rất đơn giản sau CDN có thể có risk profile thấp hơn dù traffic khá lớn.
Đừng dùng doanh thu, số page hay số visitor như một ngưỡng cứng. Hãy nhìn vào attack surface, criticality, observed abuse và khả năng khôi phục khi bị lỗi.
Website dùng CDN rồi có cần WAF nữa không?
CDN và WAF có thể nằm trên cùng một nền tảng nhưng giải quyết các nhiệm vụ khác nhau. CDN chủ yếu phân phối/cache nội dung và hấp thụ traffic; WAF áp policy bảo mật ở request layer. Có CDN không đồng nghĩa managed WAF rules hoặc custom policy đã được bật đúng.
Hãy kiểm tra cụ thể tính năng đang hoạt động thay vì dựa vào tên gói dịch vụ. Đồng thời xác minh traffic có thực sự đi qua edge và origin không bị truy cập trực tiếp.
Dùng managed rules có đủ không?
Managed rules là điểm khởi đầu tốt vì giảm công sức xây baseline, nhưng rule generic không hiểu toàn bộ business logic và endpoint riêng của ứng dụng. OWASP cũng lưu ý các rule set nền tảng không bao phủ mọi kiểu tấn công mà application sẽ gặp. Custom rules chỉ nên bổ sung khi có use case cụ thể và evidence rõ.
Phần lựa chọn chi tiết được tách tại Managed Rules và Custom Rules: nên dùng loại nào?
Chi phí thật của WAF không chỉ là phí dịch vụ
- thời gian inventory application và critical flow;
- kiểm thử trước/sau khi bật rule;
- review false positive và exception;
- theo dõi rule hit, blocked traffic và attack trend;
- quản lý cấu hình/rule version;
- on-call hoặc incident response khi rule gây lỗi;
- review định kỳ sau khi application thay đổi.
Nếu không budget các công việc này, WAF dễ rơi vào hai trạng thái xấu: rule quá lỏng nên gần như không tạo giá trị, hoặc rule quá chặt gây outage rồi bị tắt vĩnh viễn.
Quy trình quyết định trước khi triển khai
- Inventory: hostname, API, login, checkout, webhook, upload, admin và endpoint tốn tài nguyên.
- Threat model: exploit, bot, credential abuse, scraping, HTTP flood hay virtual patch?
- Đo baseline: traffic bình thường, error rate, RPS, key paths và critical flows.
- Xác định success criteria: muốn giảm attack traffic, thêm visibility, bảo vệ endpoint hay đáp ứng policy nào?
- Xác định owner: ai duyệt rule, ai xử lý false positive và ai rollback?
- Chọn deployment point: CDN/edge, reverse proxy hoặc host-based theo kiến trúc.
- Triển khai có quan sát: test/staging hoặc count/log mode trước khi enforcement rộng.
AWS hiện khuyến nghị test và tune thay đổi WAF trước khi áp lên production, sau đó tiếp tục quan sát ở count mode với production traffic trước khi bật enforcement. Đây là nguyên tắc phù hợp với mọi nền tảng: observe → test → enforce → read-back.
Checklist quyết định nhanh
- Website/API có public input hoặc chức năng nhạy cảm không?
- Có evidence exploit scan, bot abuse hoặc HTTP flood không?
- Ứng dụng có thể patch nhanh khi có CVE không?
- Downtime hoặc compromised flow gây impact lớn đến đâu?
- Có CDN/reverse proxy để đặt WAF trước origin không?
- Origin có thể khóa để không bypass WAF không?
- Có người review event và xử lý false positive không?
- Có test cho login, checkout, API, webhook, upload không?
- Có rollback procedure cho từng thay đổi rule không?
Nếu phần lớn câu trả lời ở nhóm risk/exposure là “có” và bạn có khả năng vận hành tối thiểu, WAF là control đáng ưu tiên đánh giá. Nếu chưa có owner, telemetry hoặc rollback, hãy đưa các yếu tố đó vào scope triển khai thay vì bật rule mạnh ngay lập tức.
Bước tiếp theo sau khi quyết định dùng WAF
Không nên chuyển thẳng từ “cần WAF” sang “block toàn bộ managed rules”. Bước tiếp theo là lập deployment plan, inventory critical flow, chọn mode quan sát, test rule và xác định rollback. Xem Cách triển khai WAF cho website mà không làm lỗi chức năng.
Kết luận
Website nên cân nhắc WAF khi có public web/API exposure đáng kể, critical flow có giá trị, abuse thực tế hoặc nhu cầu virtual patch/defense in depth — và đồng thời có khả năng theo dõi, test và rollback. Không có ngưỡng traffic hay doanh thu cố định áp dụng cho mọi website.
Quyết định đúng là quyết định dựa trên threat model và bằng chứng vận hành: biết mình đang bảo vệ endpoint nào, khỏi loại request nào, bằng rule nào, và sẽ làm gì nếu rule chặn nhầm.
Nguồn tham khảo
- OWASP Cheat Sheet Series — Secure Cloud Architecture.
- AWS WAF — Testing and tuning protections.
- Cloudflare WAF — Get started.
Dịch vụ liên quan: Nếu bạn cần triển khai hoặc vận hành chuyên sâu, xem triển khai WAF cho website.