

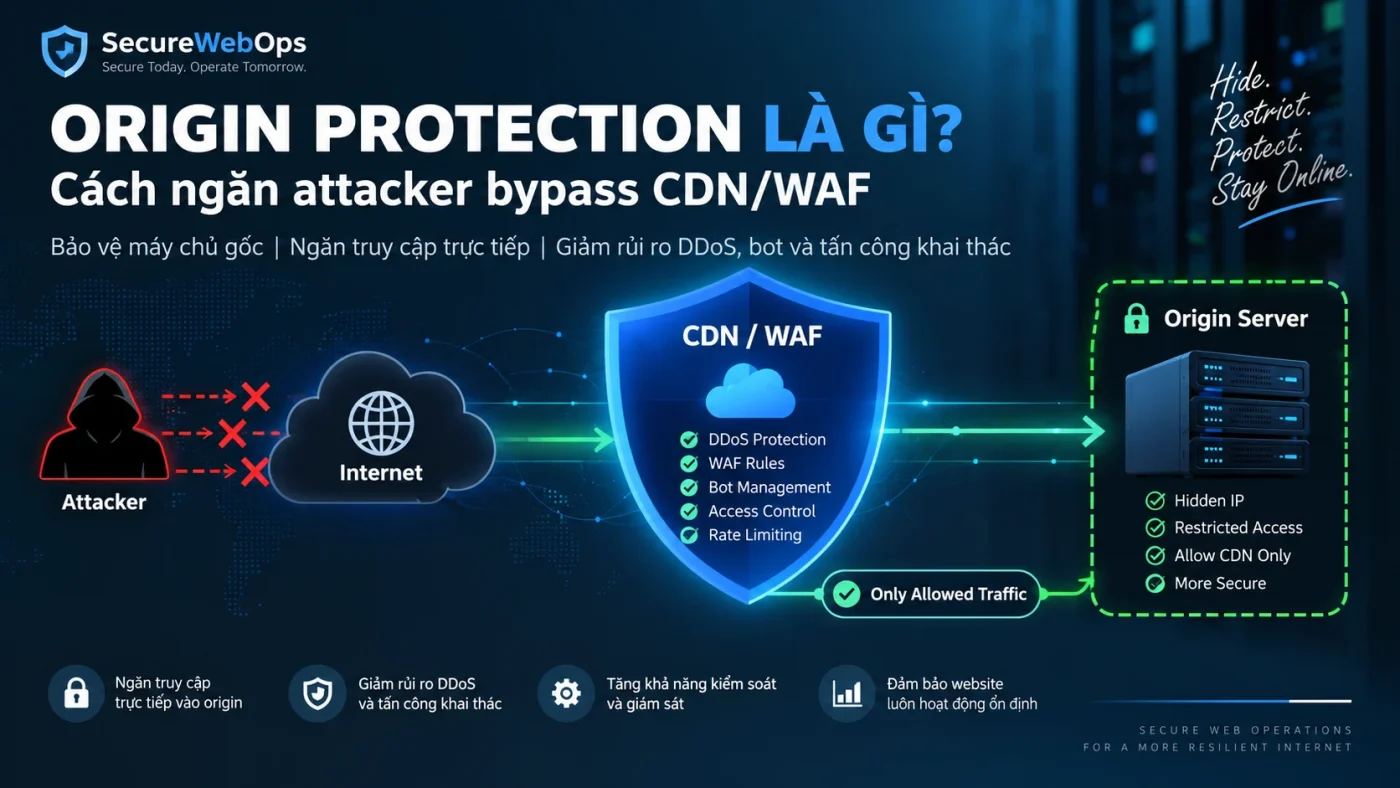
Origin Protection là tập hợp control dùng để bảo đảm origin server chỉ nhận traffic từ những đường vào đã được phê duyệt — thường là CDN, reverse proxy, load balancer hoặc private tunnel — thay vì chấp nhận request trực tiếp từ Internet. Nếu origin vẫn public và có thể được truy cập bằng IP hoặc hostname phụ, attacker có thể bỏ qua WAF, rate limiting, bot protection và một phần DDoS protection ở edge.
Mục tiêu của Origin Protection không phải chỉ là “giấu IP origin”. IP có thể từng xuất hiện trong DNS history, email header, certificate data, log hoặc hệ thống tích hợp cũ. Control mạnh hơn là origin từ chối mọi đường vào không được phép, kể cả khi attacker đã biết địa chỉ IP.
Mô hình đúng: edge là cửa vào, origin không phải public endpoint
Internet
  ↓
CDN / DDoS Protection / WAF
  ↓
Authenticated / Allowed Edge Traffic
  ↓
Origin Firewall / Security Group
  ↓
Reverse Proxy / Web Server
  ↓
Application
Trong mô hình này, DNS public đưa người dùng tới edge. Edge terminate hoặc proxy HTTP/HTTPS, áp WAF/rate limit/DDoS protection rồi mới chuyển request tới origin. Origin chỉ chấp nhận traffic từ edge hoặc một kênh riêng đã xác thực.
Nếu cần kiến trúc tổng thể chống DDoS, xem CDN + WAF + Rate Limit + Origin Protection. Bài này chỉ làm owner cho đường vào origin.
Origin bypass xảy ra như thế nào?
Bypass xảy ra khi attacker gửi traffic trực tiếp tới origin thay vì đi qua edge. Request đó có thể dùng đúng Host header và TLS/SNI phù hợp để application trả nội dung bình thường, nhưng không chịu WAF, bot rule hoặc rate limit của CDN. Failure mode cụ thể xem case Attacker Bypass CDN/WAF bằng Origin IP.
- origin IP public và web ports mở từ mọi source;
- có DNS record phụ trỏ thẳng origin;
- staging/admin/legacy hostname dùng cùng origin nhưng không proxy;
- mail, FTP hoặc service khác làm lộ cùng IP;
- origin từng được public trước khi chuyển qua CDN;
- firewall chỉ mở 80/443 nhưng vẫn mở cho toàn Internet;
- không có cơ chế xác minh request thực sự đến từ edge hợp lệ.
Thiết kế đường vào origin
Bước 1: Kiểm kê mọi đường vào origin
Trước khi khóa firewall, cần biết hệ thống nào thực sự cần kết nối tới origin. Nếu bỏ sót health check, monitoring, deployment agent hoặc load balancer, một rule quá chặt có thể tự gây outage.
- CDN/reverse proxy source networks;
- load balancer hoặc private network;
- health check;
- monitoring/observability;
- deployment/CI/CD;
- management access như SSH/VPN/bastion;
- backup hoặc internal service;
- API/webhook đặc biệt nếu đi đường riêng.
Đây là bài toán attack surface. Nếu cần inventory rộng hơn cho server, xem Attack Surface của Web Server. Một ví dụ cho thấy audit ở application layer có thể bỏ sót direct-origin path là case audit phát hiện Origin Server Exposure bị bỏ sót.
Bước 2: Đảm bảo DNS public thực sự được proxy
Kiểm tra từng hostname public. Một record đã proxy qua CDN nhưng một record phụ vẫn để DNS-only có thể vô tình lộ origin. Đừng chỉ nhìn apex domain; cần kiểm tra www, API, admin, upload, legacy hostname và subdomain từng sử dụng.
DNS proxy đúng chỉ là điều kiện đầu tiên. Nó không thay firewall ở origin. Nếu attacker đã biết IP, DNS hiện tại không ngăn được direct request.
Bước 3: Chỉ allow web traffic từ edge hợp lệ
Control nền tảng là firewall/security group tại origin. Với HTTP/HTTPS, chỉ cho phép source network của CDN/reverse proxy hoặc load balancer đã phê duyệt. Management traffic như SSH nên đi qua policy riêng, không nhập chung với web edge.
- 80/443: chỉ từ edge/proxy hợp lệ;
- SSH: chỉ từ VPN/bastion/admin source được phép;
- database: không public Internet nếu không có yêu cầu đặc biệt;
- monitoring: chỉ source/service cần thiết;
- deny-by-default cho inbound không được liệt kê.
Phần xây inbound policy ở host được tách tại Linux Firewall cho Web Server.
Bước 4: Thêm xác thực giữa edge và origin khi có thể
Allowlist source IP là một lớp mạnh nhưng vẫn phụ thuộc vào danh sách network của provider. Khi nền tảng hỗ trợ, có thể bổ sung mTLS hoặc cơ chế origin authentication để origin chỉ trả response khi peer/client certificate hợp lệ.
Cloudflare hiện hỗ trợ Authenticated Origin Pulls (AOP), trong đó HTTPS connection từ Cloudflare tới origin dùng client certificate và origin xác minh certificate đó. Khi kết hợp với firewall và WAF, origin có thêm bằng chứng rằng request đi qua mạng Cloudflare trước khi tới backend.
Tuy nhiên cần hiểu boundary: certificate dùng chung của provider chứng minh traffic đến từ mạng provider, không nhất thiết chứng minh đúng account/zone của bạn. Nếu threat model cần chặt hơn, dùng certificate theo zone/hostname hoặc cơ chế riêng mà nền tảng hỗ trợ.
Private tunnel có thể giảm public exposure
Một mô hình khác là origin tạo outbound tunnel tới provider thay vì mở inbound web ports public. Cách này có thể giảm attack surface đáng kể vì origin không cần public listener cho Internet. Dù vậy, tunnel trở thành dependency quan trọng và cần monitoring, HA, credential lifecycle và rollback riêng.
Không nên kết hợp các cơ chế một cách máy móc. Ví dụ Cloudflare Authenticated Origin Pulls và Cloudflare Tunnel có kiến trúc khác nhau; cần chọn theo traffic path thực tế và tài liệu nền tảng.
Bước 5: Tách management plane khỏi public web path
Origin Protection không chỉ là 80/443. Nếu SSH, control panel, database admin hoặc monitoring UI cùng public trên origin IP, attacker vẫn có thêm attack surface ngoài WAF.
- SSH qua VPN/bastion hoặc source restriction;
- hosting panel không public cho mọi IP;
- database chỉ internal/private network;
- metrics endpoint có authentication/network restriction;
- admin app có policy riêng nếu không đi qua edge.
WAF chỉ bảo vệ HTTP traffic đi qua đúng path. Server access vẫn phải được harden độc lập; xem Server Security.
Lifecycle và xác minh
Nếu origin IP đã từng bị lộ thì sao?
Biết origin IP không tự động tạo breach nếu firewall đã khóa đúng. Vì vậy bước đầu tiên vẫn là access control. Tuy nhiên nếu IP đang bị nhắm trực tiếp hoặc có lịch sử exposure khó kiểm soát, đổi origin IP sau khi hoàn tất firewall/proxy policy có thể giảm noise và cắt một đường tấn công cũ.
- khóa inbound trước khi đổi IP;
- cập nhật CDN/load balancer target;
- kiểm tra health check và monitoring;
- xóa DNS record legacy;
- không tái sử dụng IP mới cho service public khác;
- read-back traffic ở IP cũ và mới;
- giữ rollback nếu migration gặp lỗi.
Provider IP ranges cũng cần lifecycle
Nếu firewall allowlist theo dải IP của CDN, cần có quy trình cập nhật khi provider thay đổi ranges. Copy một danh sách rồi để nhiều năm có thể gây hai loại lỗi: bỏ sót range mới dẫn tới outage, hoặc giữ range không còn cần thiết làm policy rộng hơn dự kiến.
- biết nguồn authoritative của provider IP ranges;
- theo dõi change notification nếu có;
- version-control firewall configuration;
- test ở pilot/staging khi có thay đổi lớn;
- read-back sau update;
- có rollback nhanh.
Origin policy cũng cần được đưa vào WAF Maintenance Checklist để phát hiện DNS, allowlist hoặc provider-range drift theo thời gian.
Cách kiểm tra origin còn bị bypass hay không
Kiểm thử nên mang tính phòng thủ và xác minh đúng hệ thống của bạn. Mục tiêu là chứng minh direct Internet traffic không thể nhận application response bình thường nếu không đi qua edge.
- Lưu IP/hostname origin hiện tại và expected access policy.
- Từ một nguồn ngoài allowlist, thử kết nối tới web ports theo quy trình được phê duyệt.
- Nếu TCP/TLS kết nối được, xác minh application có trả response không.
- Kiểm tra firewall/security group log để thấy deny.
- Từ edge/provider path hợp lệ, xác minh website vẫn hoạt động.
- Kiểm tra health check, webhook và management flow sau thay đổi.
Không coi việc “ping không trả lời” là bằng chứng đủ. ICMP và HTTP là hai control khác nhau; cần kiểm đúng service/port mà attacker có thể sử dụng.
Origin certificate không tự động ngăn bypass
Một server có TLS certificate hợp lệ vẫn có thể bị truy cập trực tiếp nếu firewall cho phép. Certificate chủ yếu bảo vệ tính xác thực/mã hóa của kết nối; muốn ngăn bypass cần source restriction, mTLS/origin authentication hoặc private path.
Đừng dùng Host header secret như control chính
Custom header hoặc secret header từ edge có thể bổ sung một lớp xác minh, nhưng cần bảo vệ secret lifecycle và tránh coi nó là control duy nhất nếu origin vẫn public. Header có thể bị lộ qua config, log hoặc client không được kiểm soát. Ưu tiên network restriction và mutual authentication trước.
Origin Protection và DDoS
Origin Protection không tự hấp thụ volumetric DDoS. Nó bảo đảm traffic phải đi qua lớp có capacity/protection ở phía trước. Khi firewall chỉ nhận edge traffic, attacker đánh trực tiếp origin sẽ bị drop trước application; còn attack gửi qua edge phải đối mặt với DDoS/WAF/rate-limit policy của provider.
Đây là lý do Origin Protection là một phần bắt buộc của kiến trúc giảm thiểu DDoS nhiều lớp, không phải một tính năng trang trí.
Sai lầm thường gặp
- nghĩ bật CDN đồng nghĩa origin đã được bảo vệ;
- chỉ “giấu IP” nhưng firewall vẫn mở 80/443 cho toàn Internet;
- một subdomain DNS-only vô tình trỏ cùng origin;
- allowlist provider IP nhưng quên management plane;
- không cập nhật provider IP ranges;
- đổi origin IP nhưng không khóa IP mới;
- dùng secret header làm lớp duy nhất;
- không test direct-origin access sau thay đổi;
- không có rollback khi firewall rule sai.
Checklist Origin Protection
- Tất cả hostname public cần bảo vệ đã proxy qua edge?
- Có DNS-only/legacy record trỏ origin không?
- 80/443 chỉ cho source edge hợp lệ?
- SSH/control panel/database có policy riêng?
- Có mTLS/origin authentication nếu phù hợp?
- Provider IP ranges có quy trình cập nhật?
- Origin IP cũ có còn được dùng ở nơi khác?
- Direct-origin test từ nguồn ngoài allowlist có bị deny?
- Website vẫn hoạt động qua edge sau khi khóa?
- Firewall config có snapshot và rollback?
Kết luận
Origin Protection là việc biến CDN/WAF thành đường vào bắt buộc thay vì một lớp có thể đi vòng. Control quan trọng nhất là deny direct Internet access tại origin và chỉ cho phép edge/management path đã xác minh, sau đó bổ sung mTLS, tunnel hoặc cơ chế authentication phù hợp.
Đừng dựa vào bí mật của IP origin. Hãy thiết kế sao cho ngay cả khi IP bị biết, request ngoài đường vào hợp lệ vẫn không thể tới application.
Nguồn tham khảo
- Cloudflare — Protect your origin server.
- Cloudflare — Authenticated Origin Pulls.
- Cloudflare DDoS Protection — Proactive DDoS defense.
Dịch vụ liên quan: Nếu bạn cần triển khai hoặc vận hành chuyên sâu, xem bảo vệ WAF, CDN và origin.