

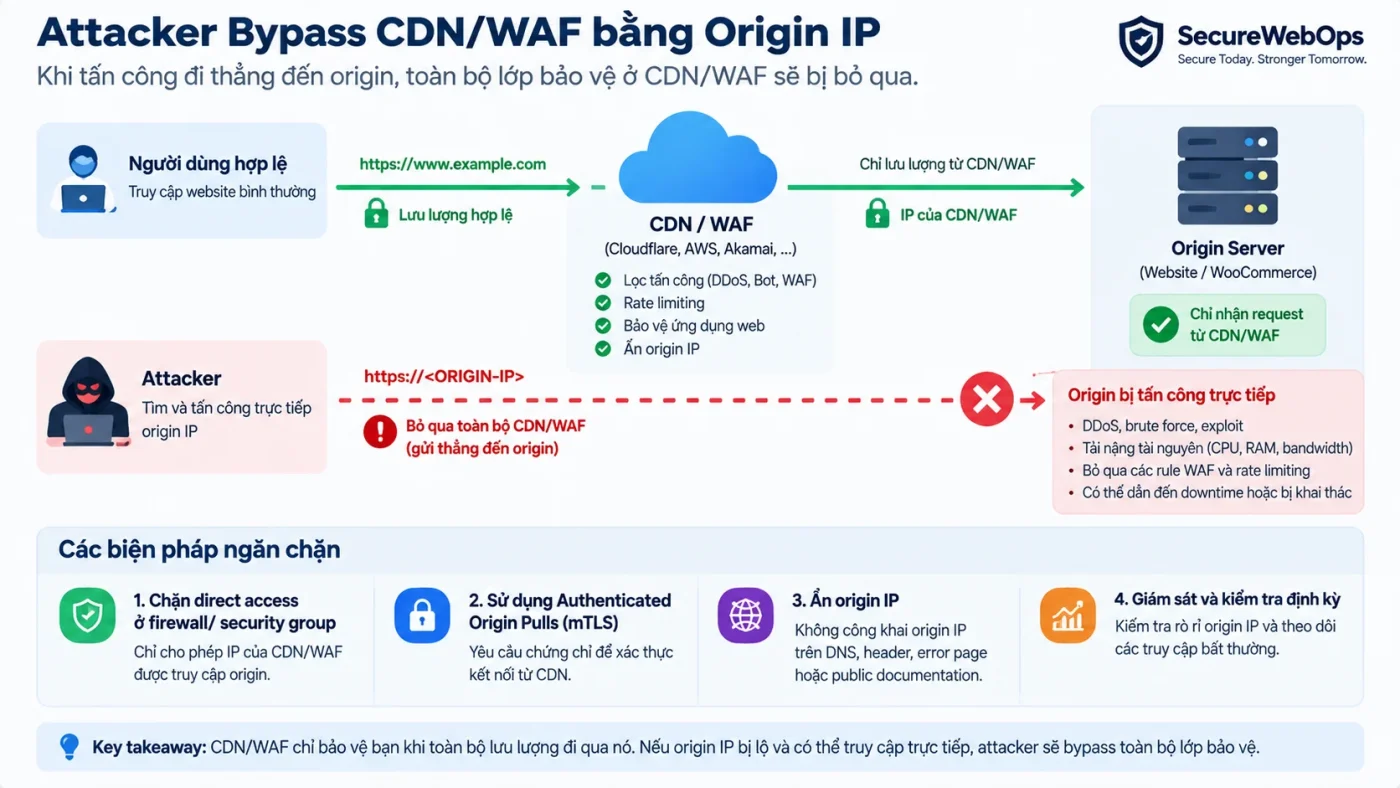
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để bypass CDN/WAF. Nội dung được xây dựng từ tài liệu kỹ thuật công khai của Cloudflare và AWS; đây không phải incident, số liệu vận hành hay case khách hàng thực tế của SecureWebOps.
CDN/WAF chỉ bảo vệ traffic đi qua lớp edge. Nếu origin server vẫn public trên Internet và chấp nhận request trực tiếp, attacker có thể bỏ qua cache, rate limiting, bot protection và WAF bằng cách gửi traffic thẳng tới IP của origin.
Cloudflare ghi rõ rằng khi origin IP bị lộ, server dễ bị direct attack hơn; nếu traffic đi thẳng tới origin thì Cloudflare không thể chặn vì request đã bypass network của họ. Nguồn: Cloudflare — Exposed IP addresses và Cloudflare Troubleshooting.
Bối cảnh và dấu hiệu bypass
Giả sử một website WordPress/WooCommerce đang dùng CDN và WAF. DNS public của domain trả về edge IP, các rule ở WAF hoạt động bình thường và dashboard cho thấy phần lớn traffic được lọc ở edge. Tuy nhiên origin web server vẫn mở cổng 80/443 cho Internet.
Attacker tìm được IP origin từ một DNS-only subdomain, lịch sử DNS, mail host dùng chung hạ tầng hoặc một asset cũ. Sau đó họ gửi HTTP request trực tiếp tới IP này với Host header của website.
Dấu hiệu cho thấy traffic đang bypass CDN/WAF
- Origin access log xuất hiện source IP không thuộc CDN provider.
- Origin RPS, CPU hoặc PHP-FPM tăng nhưng edge dashboard không ghi nhận traffic tương ứng.
- Request direct-to-IP vẫn trả đúng website khi gửi Host header hợp lệ.
- Rate limit hoặc WAF rule ở edge không tác động tới direct request.
- DNS-only record hoặc dịch vụ khác đang trỏ về cùng origin IP.
Cloudflare lưu ý rằng nếu server log cho thấy connection đến từ IP không thuộc Cloudflare, đó có thể là direct attack vào origin. Nguồn: Cloudflare Fundamentals.
Investigation và attack path
Attack path: vì sao edge protection bị vô hiệu hóa?
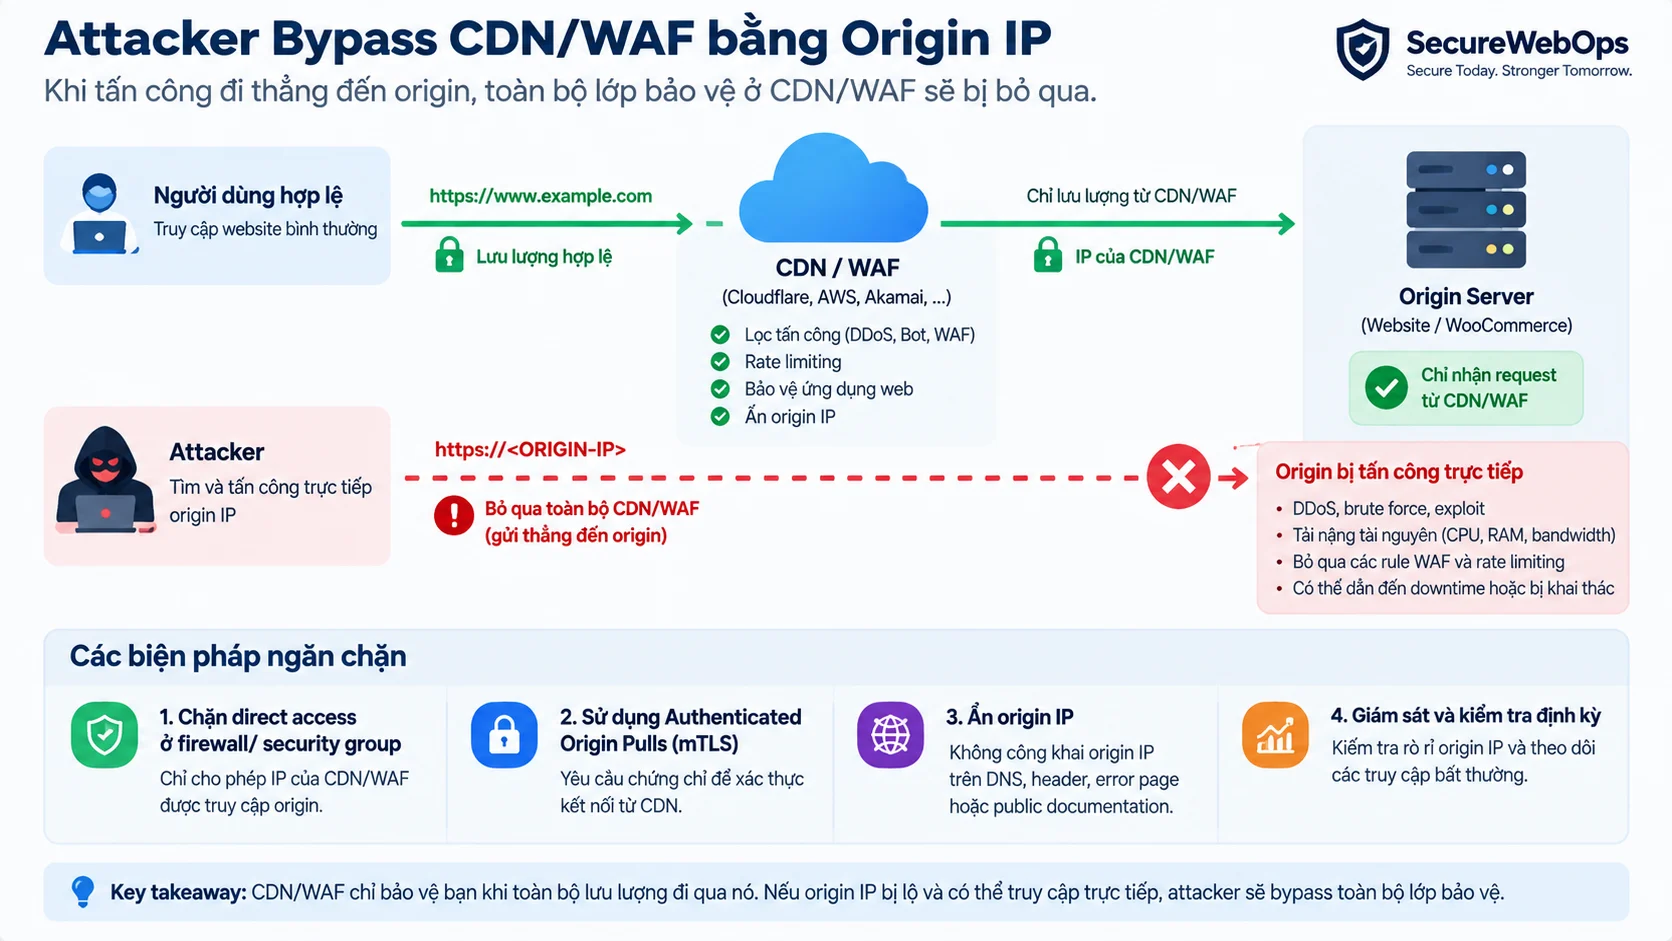
Request bình thường đi theo luồng Client → CDN/WAF → Origin. Khi attacker biết origin IP, họ có thể thử luồng Attacker → Origin IP. Nếu origin chấp nhận connection từ mọi source, CDN/WAF không còn nằm trên đường truyền và không thể áp dụng managed WAF, bot score, challenge, edge rate limit hoặc cache.
Cloudflare Reference Architecture cũng nói rõ rằng chỉ proxy DNS chưa đủ: nếu ai đó biết IP origin thì họ vẫn có thể truy cập trực tiếp, trừ khi origin có thêm restriction. Nguồn: Cloudflare Reference Architecture.
Origin IP có thể bị lộ từ đâu?
- DNS-only A/AAAA/CNAME record cùng trỏ về origin.
- Lịch sử DNS trước khi website chuyển sang CDN.
- FTP, SSH, mail hoặc service khác dùng chung IP.
- Subdomain cũ không proxy.
- Infrastructure metadata hoặc cấu hình công khai ngoài ý muốn.
Cloudflare khuyến nghị proxy các HTTP records phù hợp, audit DNS-only records và đặc biệt lưu ý rằng DNS-only record cùng trỏ về origin có thể làm lộ IP thật. Nguồn: Cloudflare DNS.
Khi nào có thể xác nhận origin bypass?
Không nên kết luận chỉ vì origin CPU tăng. Một chuỗi bằng chứng mạnh hơn gồm: direct request tới origin tái hiện được trong phạm vi kiểm soát; source IP không thuộc CDN xuất hiện ở origin log; request đó không xuất hiện trong edge event log; và edge WAF/rate-limit không tác động tới cùng request khi đi thẳng origin.
Khi các tín hiệu này cùng khớp, có cơ sở xác nhận origin bypass trong môi trường cụ thể.
Root cause
Origin vẫn là public trust boundary
Root cause không phải chỉ là “IP bị lộ”. IP secrecy chỉ làm direct targeting khó hơn. Root cause cốt lõi là origin vẫn chấp nhận request từ Internet mà không có control chứng minh request đã đi qua edge được ủy quyền.
Do đó remediation phải xử lý access control ở origin, không chỉ đổi IP rồi hy vọng IP mới không bị tìm thấy.
Remediation
Containment: chặn direct origin access trước
Biện pháp ưu tiên là thay đổi trust boundary của origin: origin không nên chấp nhận arbitrary Internet traffic nếu application được thiết kế để luôn đi qua CDN/WAF.
- Allowlist network/IP ranges của CDN provider ở firewall hoặc load balancer.
- Block direct Internet access tới web ports nếu kiến trúc cho phép.
- Dùng authenticated origin connection như mTLS khi provider hỗ trợ.
- Dùng tunnel/outbound-only architecture nếu phù hợp để origin không cần public inbound listener.
- Nếu IP đã lộ và từng bị target, đánh giá rotate origin IP sau khi khóa policy.
Cloudflare Authenticated Origin Pulls dùng mTLS để giúp origin chỉ chấp nhận request từ Cloudflare; Cloudflare cũng lưu ý rằng khi AOP kết hợp với WAF, request phải đi qua Cloudflare trước khi tới origin. Nguồn: Cloudflare Authenticated Origin Pulls.
AWS cũng xem direct-origin access là CDN circumvention
AWS Well-Architected xếp việc không hạn chế origin là mức rủi ro cao và khuyến nghị chỉ cho phép CDN được ủy quyền truy cập origin. Với một số kiến trúc, CloudFront có thể thêm header hoặc dùng origin access controls để origin xác minh request đến từ distribution hợp lệ. Mục tiêu là ngăn người dùng circumvent CDN và truy cập origin trực tiếp. Nguồn: AWS Well-Architected.
Validation sau remediation
Không coi việc “website vẫn mở” là validation đủ. Phải chứng minh direct path đã đóng trong khi legitimate edge-to-origin path vẫn hoạt động.
| Test | Kết quả mong đợi |
|---|---|
| Request qua domain/CDN | PASS |
| Request trực tiếp tới origin từ Internet ngoài allowlist | BLOCK / timeout theo policy |
| Origin log | Chỉ còn source hợp lệ từ CDN/tunnel |
| WAF event | Critical traffic tiếp tục được evaluate ở edge |
| Health check / monitoring | Không bị firewall mới block nhầm |
| Rollback | Có rule snapshot và cách phục hồi nếu availability bị ảnh hưởng |
Bài học vận hành và bước tiếp theo
- Proxy DNS không đồng nghĩa origin đã private.
- Origin IP secrecy chỉ là một lớp; access control ở origin mới là control cốt lõi.
- DNS-only records và shared infrastructure phải được audit định kỳ.
- Firewall allowlist, mTLS hoặc tunnel cần có monitoring và rollback.
- Origin protection phải được retest sau migration, IP rotation hoặc thay đổi CDN.
Đọc phần nền tảng tại Origin Protection là gì? Cách ngăn attacker bypass CDN/WAF. Nếu threat là traffic volume lớn sau khi bypass, xem thêm Cách giảm thiểu DDoS cho website. Với quy trình vận hành và rollback, tham khảo Managed Security Runbook.