

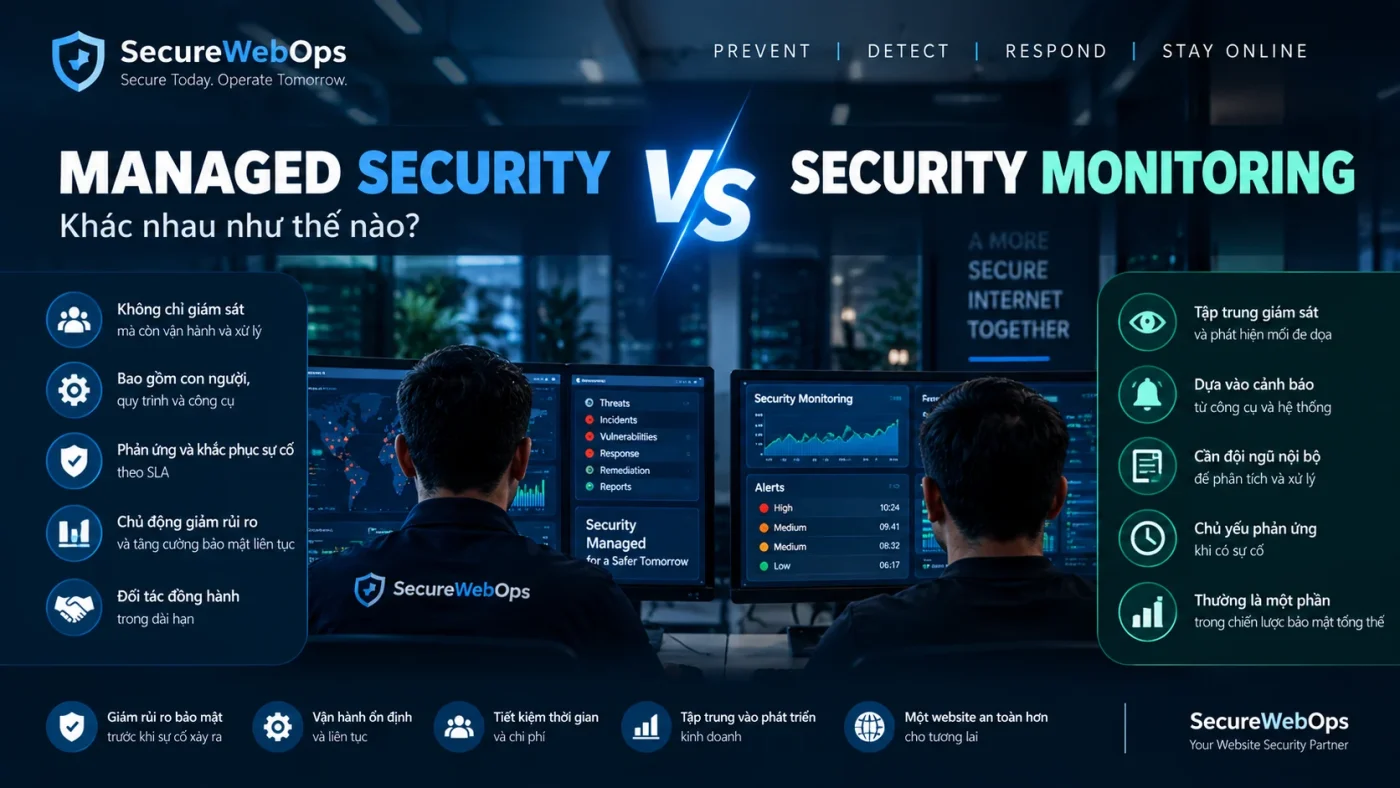
Security Monitoring và Managed Security thường được dùng thay thế cho nhau trong báo giá hoặc trao đổi kỹ thuật, nhưng hai khái niệm này không đồng nghĩa. Monitoring tập trung vào việc tạo visibility và phát hiện tín hiệu bất thường; Managed Security bao gồm monitoring nhưng còn thêm con người, quy trình và trách nhiệm để triage, xử lý, xác minh và cải tiến control theo thời gian.
Sự khác biệt này quan trọng vì một website có thể “được monitor 24/7” nhưng vẫn không có ai chịu trách nhiệm khi alert xuất hiện. Ngược lại, một dịch vụ Managed Security đúng nghĩa phải mô tả rõ alert nào được theo dõi, ai đánh giá, khi nào escalation, hành động nào nằm trong scope và bằng chứng nào được lưu sau khi xử lý.
Security Monitoring là gì?
Security Monitoring là quá trình thu thập và theo dõi tín hiệu liên quan đến trạng thái an toàn của hệ thống để duy trì nhận thức về threat, vulnerability, security event và hiệu quả của control. NIST SP 800-137 mô tả continuous monitoring như một cách duy trì visibility liên tục để hỗ trợ quyết định quản trị rủi ro.
Ở cấp website, tín hiệu có thể đến từ nhiều lớp:
- Login thành công/thất bại, MFA event và thay đổi tài khoản quản trị.
- File integrity, plugin/theme/core change hoặc deployment mới.
- WAF block/challenge, rate limiting, bot activity và DDoS signal.
- HTTP error, latency, availability, resource saturation.
- DNS, TLS certificate, origin exposure hoặc firewall change.
- Malware scan, vulnerability alert, backup failure.
- Application log, database error hoặc security event trong API.
Monitoring tốt phải trả lời được ba câu hỏi: đang nhìn thấy gì, phát hiện điều gì và mức độ tin cậy của tín hiệu ra sao. Nó không tự động trả lời câu hỏi ai sẽ sửa vấn đề. Hai tình huống thực tế cho thấy giá trị của monitoring theo ngữ cảnh là phát hiện Admin lạ nhờ Login & Account Monitoring và Traffic Anomaly cảnh báo Layer 7 Attack.
Managed Security là gì?
Managed Security là mô hình vận hành trong đó một đội ngũ hoặc nhà cung cấp chịu trách nhiệm thực hiện một tập capability bảo mật đã được xác định trước. Monitoring thường là lớp đầu vào, sau đó là các bước như triage, severity classification, investigation, remediation, validation, escalation, reporting và continuous improvement.
Điểm phân biệt cốt lõi là ownership của hành động sau detection. Nếu hệ thống chỉ gửi email cảnh báo cho khách hàng và mọi quyết định còn lại do khách hàng tự xử lý, đó gần với monitoring service. Nếu đơn vị vận hành có runbook, quyền truy cập phù hợp và trách nhiệm thực hiện hoặc điều phối xử lý trong phạm vi đã cam kết, đó mới tiến gần tới Managed Security. Khi ownership giữa provider, developer và hosting không rõ, khoảng trống trách nhiệm có thể trở thành rủi ro thực tế như trong case website compromise do Shared Responsibility gap.
So sánh Managed Security và Security Monitoring
| Tiêu chí | Security Monitoring | Managed Security |
|---|---|---|
| Mục tiêu chính | Tạo visibility và phát hiện sự kiện | Giảm rủi ro bằng vận hành end-to-end |
| Đầu vào | Log, alert, telemetry, status signal | Monitoring + finding + business context + asset state |
| Sau khi có alert | Thông báo hoặc tạo ticket | Triage, điều tra, xử lý hoặc escalation |
| Remediation | Thường ngoài scope | Có thể nằm trong scope hoặc được điều phối rõ |
| Validation sau sửa | Không phải lúc nào cũng có | Nên là một bước bắt buộc |
| Quản lý backlog | Không phải chức năng cốt lõi | Theo dõi finding, owner, deadline và trạng thái |
| Runbook/SLA | Có thể chỉ có alert threshold | Cần severity, response target, escalation và responsibility |
| Báo cáo | Alert/event summary | Control state, finding, incident, remediation và trend |
Bảng trên là mô hình khái niệm. Một nhà cung cấp cụ thể có thể đóng gói khác nhau, vì vậy cần đọc scope thực tế thay vì dựa vào tên dịch vụ.
Monitoring không đồng nghĩa Incident Response
Một nhầm lẫn phổ biến là “có monitoring 24/7” đồng nghĩa “có người xử lý incident 24/7”. Đây là hai cam kết khác nhau. Monitoring có thể hoạt động liên tục bằng hệ thống tự động, nhưng incident response cần con người có quyền truy cập, runbook, khả năng điều tra và quyền thực hiện containment hoặc remediation. Một ví dụ về giá trị của escalation đúng lúc là case alert được escalation sớm trước khi trở thành Incident lớn.
NIST SP 800-61 Rev. 3 nhấn mạnh các hoạt động response như triage, categorization, prioritization, escalation, containment và recovery cần được tổ chức trong chương trình quản trị rủi ro. Vì vậy, khi đánh giá dịch vụ, cần hỏi rõ:
- Ai xác nhận alert là false positive hay incident?
- Ai được quyền block IP, disable account hoặc thay đổi WAF rule?
- Ai có thể rollback nếu remediation gây lỗi chức năng?
- Khi cần code fix hoặc hosting intervention, ai điều phối?
- Outside business hours có người xử lý hay chỉ gửi notification?
Ví dụ: WAF Monitoring khác Managed WAF Operation thế nào?
WAF Monitoring có thể cung cấp dashboard về block rate, top rule, suspicious path và rate-limit event. Dữ liệu này giúp nhìn thấy attack pattern nhưng chưa đảm bảo rule được tuning đúng.
Managed WAF Operation cần thêm các bước: review false positive, xác định business-critical flow, điều chỉnh exception hẹp nhất có thể, test legitimate traffic và attack case, read-back cấu hình, theo dõi sau enforcement và chuẩn bị rollback. Có thể tham khảo WAF Maintenance Checklist để thấy rõ phần vận hành nằm sau monitoring.
Ví dụ: Server Monitoring khác Managed Server Security thế nào?
Server Monitoring có thể cảnh báo CPU tăng, SSH login thất bại, disk gần đầy, process lạ hoặc service down. Managed Server Security cần kết nối các tín hiệu đó với asset inventory, patch state, exposure, privilege và change history để quyết định hành động.
Ví dụ, cảnh báo một port mới xuất hiện chưa đủ để kết luận nguy hiểm. Đội vận hành phải xác định port thuộc service nào, có owner không, có public exposure không, có dependency production không và có cần đóng hay chỉ hạn chế nguồn truy cập. Quá trình này cần evidence và validation, không chỉ một alert.
Khi nào chỉ Security Monitoring là đủ?
Monitoring có thể phù hợp khi doanh nghiệp đã có đội nội bộ đủ năng lực và chỉ thiếu visibility. Một số dấu hiệu:
- Có người trực tiếp chịu trách nhiệm security operations.
- Có runbook cho các alert chính.
- Có quyền truy cập để tự remediation.
- Có quy trình change, backup, rollback và validation.
- Có người quản lý finding và incident backlog.
- Có khả năng trực ngoài giờ nếu business yêu cầu.
Trong trường hợp này, dịch vụ monitoring có thể đóng vai trò sensor/telemetry layer còn tổ chức giữ ownership xử lý.
Khi nào nên cân nhắc Managed Security?
Managed Security thường tạo giá trị khi doanh nghiệp không có đủ bandwidth hoặc specialization để duy trì security operations. Ví dụ:
- Website quan trọng với doanh thu hoặc hoạt động nghiệp vụ nhưng không có security engineer chuyên trách.
- Alert xuất hiện nhưng thường bị bỏ qua hoặc xử lý muộn.
- Finding từ audit tồn đọng mà không có owner.
- Nhiều vendor quản lý hosting, CDN, code và DNS khiến trách nhiệm phân tán.
- Cấu hình WAF, firewall hoặc access thay đổi thường xuyên và dễ drift.
- Sự cố trước đây được xử lý ad-hoc, không có post-incident review.
- Doanh nghiệp cần evidence định kỳ cho quản trị nội bộ, khách hàng hoặc đối tác.
Managed Security không loại bỏ nhu cầu owner phía doanh nghiệp. Nhà cung cấp chỉ có thể chịu trách nhiệm trong phạm vi quyền truy cập và authorization đã được xác định.
Những câu hỏi cần hỏi trước khi mua dịch vụ
Để biến các câu hỏi dưới đây thành một quy trình due diligence đầy đủ về scope, SLA, access, evidence và exit plan, có thể dùng checklist chọn nhà cung cấp Managed Website Security.
- Monitoring những nguồn nào? WAF, server, CMS, DNS, backup, application hay chỉ uptime?
- Coverage hours là gì? 24/7 collection, 24/7 triage hay 24/7 response?
- Alert nào được con người review? Có severity model và false-positive handling không?
- Remediation nào nằm trong scope? Rule tuning, patching, account lock, malware cleanup hay chỉ khuyến nghị?
- Ai phê duyệt thay đổi? Có emergency authorization hoặc change window không?
- Validation thế nào? Sau khi sửa có test critical flow và read-back không?
- Escalation ra sao? Khi nào gọi khách hàng, developer, hosting hoặc vendor khác?
- Evidence/report có gì? Alert summary, incident timeline, change log, finding status hay KPI?
Đừng so sánh dịch vụ chỉ bằng số lượng alert
Một dashboard nhiều alert chưa chắc tạo ra nhiều giá trị. Nếu hệ thống liên tục báo cùng một event nhưng không ai xử lý root cause, chi phí vận hành tăng còn rủi ro không giảm. Ngược lại, một chương trình Managed Security tốt có thể làm số alert giảm dần nhờ tuning rule, loại bỏ nguồn noise và xử lý recurring issue. Khi noise kéo dài, hậu quả có thể là Alert Fatigue khiến cảnh báo bảo mật quan trọng bị bỏ qua.
Metric nên tập trung vào outcome vận hành: time-to-triage, time-to-contain, số finding high-risk còn mở, overdue remediation, recurring incident, false-positive rate hoặc tỷ lệ control được review đúng cadence. Những metric này cần ngữ cảnh; không nên biến thành KPI cứng để “làm đẹp số”.
Security Monitoring là nền tảng, Managed Security là vòng đời
Monitoring tạo dữ liệu để biết điều gì đang xảy ra. Managed Security biến dữ liệu đó thành quyết định và hành động có kiểm soát. Vì vậy, câu hỏi không phải “cái nào tốt hơn” mà là doanh nghiệp đang thiếu visibility hay thiếu cả năng lực vận hành sau detection.
Nếu đã có đội security nội bộ, monitoring có thể là mảnh ghép đủ dùng. Nếu không có người chịu trách nhiệm triage, remediation và escalation, chỉ mua thêm alert thường không giải quyết được vấn đề gốc.
Kết luận
Security Monitoring tập trung vào visibility và detection. Managed Security bao phủ một vòng đời rộng hơn gồm monitoring, triage, investigation, remediation, validation, escalation, reporting và improvement. Hai mô hình không cạnh tranh mà nằm ở hai mức capability khác nhau.
Trước khi chọn dịch vụ, hãy yêu cầu mô tả chính xác scope, coverage, action sau alert, authorization và evidence. Tên gói có thể giống nhau giữa các nhà cung cấp; responsibility matrix mới cho biết bạn thực sự đang mua monitoring hay một năng lực Managed Security hoàn chỉnh.
Nguồn tham khảo: NIST SP 800-137 về Information Security Continuous Monitoring; NIST SP 800-61 Rev. 3 về Incident Response; NIST Cybersecurity Framework 2.0.
Dịch vụ liên quan: Nếu bạn cần triển khai hoặc vận hành chuyên sâu, xem Managed Website Security.