

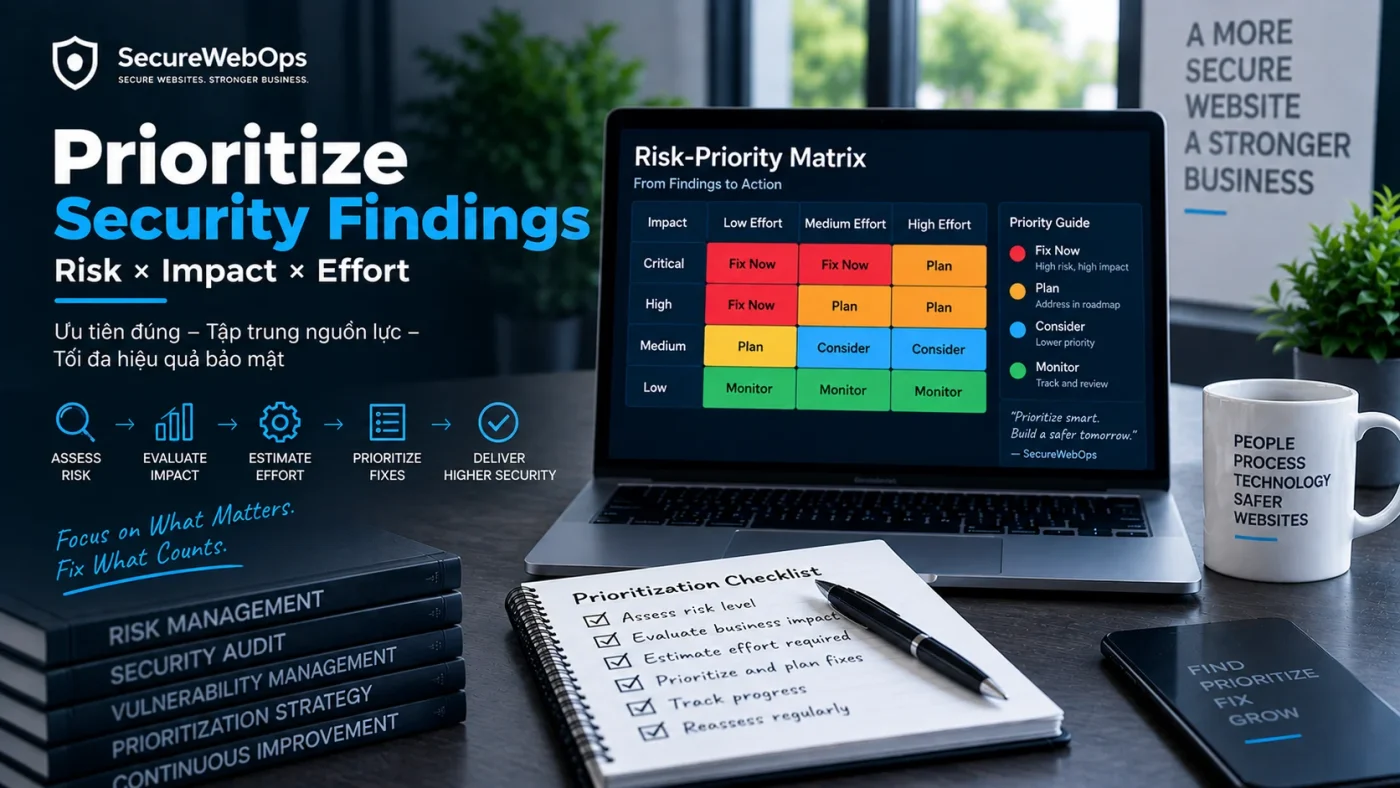
Sau Security Audit, đội kỹ thuật thường không thiếu finding mà thiếu một cách nhất quán để trả lời câu hỏi: “Sửa cái nào trước?” Nếu chỉ sắp theo màu Critical, High, Medium từ scanner, backlog có thể ưu tiên sai: một finding kỹ thuật nặng nhưng gần như không reachable có thể đứng trên một vấn đề ít “đỏ” hơn nhưng ảnh hưởng trực tiếp tới production.
Ưu tiên Security Finding là quá trình chuyển danh sách finding đã được xác minh thành thứ tự hành động dựa trên risk context, impact, exposure, effort, dependency và khả năng giảm rủi ro.
Bài này tập trung vào prioritization. Việc chấm technical severity đã được tách riêng tại Security Finding Severity; còn cách biến priority thành kế hoạch triển khai nằm tại Security Audit Remediation Plan.
Vì sao không nên sửa Finding chỉ theo Severity?
Severity trả lời mức độ nghiêm trọng của weakness trong bối cảnh kỹ thuật. Priority trả lời finding nào nên được xử lý trước trong bối cảnh vận hành thực tế.
| Khái niệm | Câu hỏi |
|---|---|
| Severity | Weakness này nghiêm trọng về mặt kỹ thuật đến đâu? |
| Risk | Finding này nguy hiểm thế nào trên asset và environment hiện tại? |
| Priority | Nên xử lý finding này trước hay sau finding khác? |
| Effort | Cần bao nhiêu công sức, dependency và change risk để đạt target state? |
Priority nên được quyết định sau khi finding đã qua Security Finding Validation.
4 trục chính để ưu tiên Finding
1. Risk
Risk kết hợp technical condition với context của asset, exposure, likelihood và control hiện có. Cần hỏi asset có Internet-facing không, có cần authentication/privilege không, attack path có reachable không, có compensating control không và có threat evidence liên quan không.
2. Impact
Impact mô tả hậu quả nếu finding bị abuse hoặc control thất bại: confidentiality, integrity, availability, quyền quản trị, dữ liệu, giao dịch, business process hoặc blast radius sang hệ thống khác.
3. Effort
Effort không nên dùng để hạ thấp một risk lớn chỉ vì “khó sửa”. Nó được dùng để sequencing thực tế và có thể gồm engineering time, dependency, test/regression, maintenance window, vendor involvement, data migration và rollback complexity.
4. Risk Reduction
Không phải mọi fix có effort tương đương đều giảm risk như nhau. Thu hồi orphan administrator account có thể giảm risk đáng kể ngay, trong khi chỉnh một informational header có thể dễ nhưng risk reduction nhỏ hơn nhiều.
7 Priority Gate trước khi xếp thứ tự Backlog
Gate 1: Finding đã được Validate chưa?
Không nên đưa candidate hoặc scanner signal chưa xác minh vào cùng backlog với validated finding. Validation là gate đầu tiên trước prioritization.
Gate 2: Asset Criticality
Cùng một weakness trên hai asset có thể có priority khác nhau. Production customer portal, staging biệt lập, DNS/Registrar và blog public có context hoàn toàn khác nhau.
Gate 3: Exposure và Reachability
Finding Internet-facing, không cần authentication và dễ reachable thường có urgency khác với finding chỉ xuất hiện sau VPN + admin role. Cần xem public/internal, authentication, privilege, network restriction, WAF/CDN, origin bypass, feature enablement và user interaction.
Gate 4: Exploitation Evidence
Nếu có evidence đáng tin rằng weakness tương tự đang bị khai thác thực tế, urgency có thể tăng. Tuy nhiên không nên dùng từ “đang bị khai thác” nếu chưa có nguồn hoặc evidence phù hợp.
Gate 5: Finding Chain
Một finding severity trung bình có thể là mắt xích quan trọng trong attack path, ví dụ:
Username enumeration → weak password policy → thiếu MFA → privileged access
Khi nhiều finding kết hợp thành path có impact lớn, priority cần phản ánh cumulative risk.
Gate 6: Dependency
Đôi khi phải sửa một finding “thấp hơn” trước vì nó mở đường cho remediation của finding lớn, ví dụ backup/rollback readiness trước major patch hoặc asset inventory trước access cleanup.
Gate 7: Effort và Change Risk
Effort lớn không phải lý do bỏ qua finding, nhưng là lý do chia remediation thành phase: mitigation nhanh giảm exposure, structural fix và cleanup/retest.
Mô hình Prioritization thực dụng
Risk × Impact × Effort có nên dùng không?
Có thể dùng như khung tư duy nhưng không nên biến thành phép toán giả chính xác. Một cách đơn giản là phân loại Risk, Impact, Effort và Confidence theo Low/Medium/High hoặc Small/Medium/Large.
Risk cao + Impact cao + Effort nhỏ/vừa → xử lý sớm.
Risk cao + Effort lớn → mitigation trước, structural remediation theo plan.
Risk thấp + Effort lớn → thường xếp sau, trừ khi có dependency/compliance reason rõ.
Quick Win không có nghĩa “Finding dễ nhất”
Quick win nên là finding có tỷ lệ risk reduction / effort tốt, ví dụ disable privileged account không còn owner, rotate exposed credential, remove public backup file, disable feature vulnerable không cần dùng hoặc restrict origin access khi architecture hỗ trợ.
Mô hình 4 nhóm ưu tiên
| Nhóm | Đặc điểm | Hành động |
|---|---|---|
| A – Immediate Risk Reduction | Risk/impact cao, reachable, fix hoặc mitigation khả thi | Ưu tiên đầu |
| B – Structural High Risk | Risk cao nhưng effort/dependency lớn | Mitigate + lập project remediation |
| C – Important Hygiene | Risk vừa, giúp giảm attack surface/control gap | Đưa vào sprint/backlog định kỳ |
| D – Low Risk / Observation | Impact thấp, effort có thể không đáng | Theo dõi, chấp nhận hoặc xử lý sau |
Có nên dùng P1, P2, P3?
Có, nếu định nghĩa rõ. P1 có thể là finding cần hành động hoặc mitigation sớm do risk context cao; P2 quan trọng nhưng có control/constraint cho phép xử lý theo kế hoạch; P3 là hygiene hoặc risk thấp hơn; P4 là observation/accepted/deferred theo policy.
Không nên gắn P1 tự động với mọi Critical hoặc P3 với mọi Medium.
Effort nên được ước lượng thế nào?
| Effort | Đặc điểm |
|---|---|
| Small | Ít dependency, change nhỏ, rollback đơn giản |
| Medium | Cần test, coordination hoặc maintenance window |
| Large | Architecture/code redesign, nhiều team, migration hoặc regression lớn |
Effort nên được technical owner xác nhận thay vì security team tự đoán.
Priority có thay đổi theo thời gian không?
Có. Backlog nên được re-prioritize khi asset trở nên critical hơn, threat context thay đổi, compensating control bị mất, feature được mở public, finding chain mới được xác nhận, fix trở nên dễ hơn hoặc incident xảy ra.
Priority là trạng thái vận hành, không phải nhãn bất biến.
Ví dụ Prioritization trong thực tế
Ví dụ 1: High Severity nhưng không phải việc đầu tiên
Finding A có technical severity cao nhưng chỉ nằm trên staging bị IP allowlist, không dữ liệu thật và sắp decommission. Finding B có severity Medium nhưng là orphan administrator account trên production. Tùy context, Finding B có thể được ưu tiên trước vì risk reduction nhanh và asset impact cao hơn.
Ví dụ 2: Finding lớn nhưng Effort cao
Authorization architecture cần redesign và mất nhiều sprint. Plan hợp lý có thể là giảm exposure bằng temporary control, giới hạn affected workflow, tăng monitoring, thiết kế structural fix, deploy có rollback rồi retest.
Priority vẫn cao nhưng execution được chia phase.
Ví dụ 3: Nhiều Finding cùng Root Cause
Audit phát hiện admin cũ, shared account, role dư quyền và không review access định kỳ. Thay vì bốn fix rời rạc, backlog nên có một workstream Privileged Access Governance với quick fixes và structural control.
Priority Matrix mẫu
| Finding | Risk | Impact | Effort | Risk Reduction | Priority |
|---|---|---|---|---|---|
| Orphan admin | High | High | Small | High | P1 |
| Auth redesign | High | High | Large | High | P1 project + mitigation |
| Minor header gap | Low | Low | Small | Low | P3 |
Đây chỉ là ví dụ cách suy nghĩ, không phải mức mặc định cho mọi finding cùng tên.
Checklist ưu tiên Security Finding
- Finding đã validate chưa?
- Asset criticality là gì?
- Exposure/reachability ra sao?
- Impact đã chứng minh đến đâu?
- Có threat/exploitation evidence không?
- Có compensating control không?
- Finding có nằm trong attack chain không?
- Effort và change risk là gì?
- Có dependency phải xử lý trước không?
- Fix nào tạo risk reduction lớn nhất với nguồn lực hiện tại?
Kết luận
Ưu tiên Security Finding không phải là sắp xếp danh sách theo màu severity. Priority cần dựa trên validated risk, impact, asset criticality, exposure, finding chain, effort, dependency và mức risk reduction thực tế.
Mục tiêu của prioritization là đưa đội kỹ thuật tới đúng thứ tự hành động: xử lý quick risk reduction trước, đồng thời không bỏ quên structural finding có effort lớn.
Sau khi đã xếp priority, bước tiếp theo là chuyển chúng thành owner, target state, rollback và verification criteria tại Security Audit Remediation Plan.
Để xem Prioritization nằm trong toàn bộ chuỗi từ finding validation đến remediation và retest, xem hub Website Security Audit.