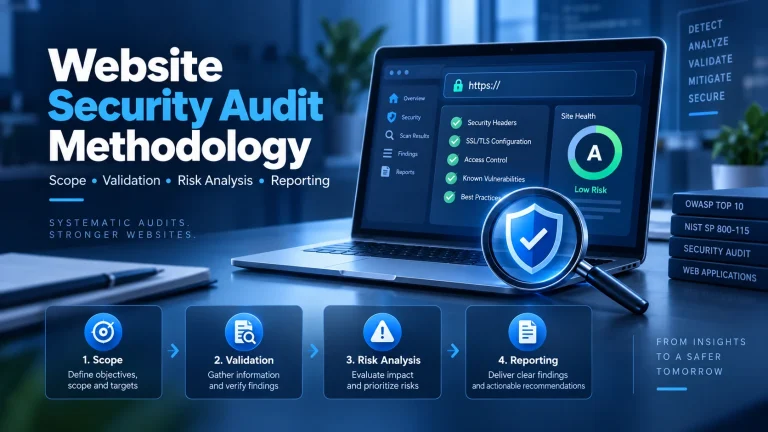
Website Security Audit Methodology: từ Scope đến Finding và Retest
Một Website Security Audit có thể dùng nhiều kỹ thuật: configuration review, vulnerability scanning, manual testing, access review,…
13/09/2026
Website Security Audit: scope, methodology, evidence, finding validation, severity, reporting, remediation, retest, audit frequency và lựa chọn đơn vị đánh giá.
Một Website Security Audit có thể dùng nhiều kỹ thuật: configuration review, vulnerability scanning, manual testing, access review,…
13/09/2026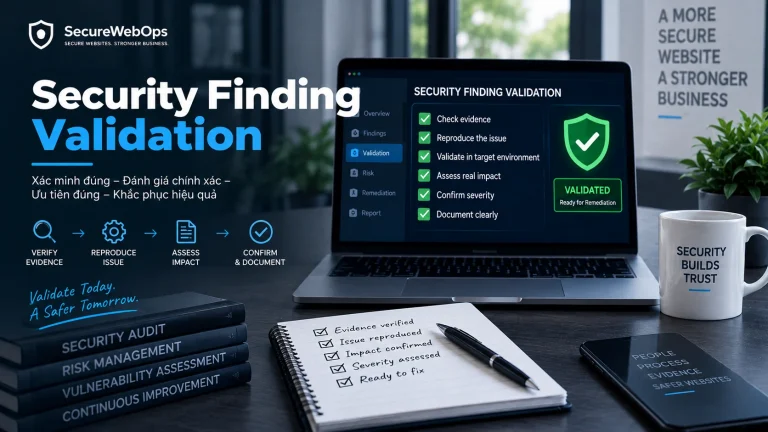
Một cảnh báo bảo mật chưa được xác minh không nên tự động trở thành finding trong báo…
13/09/2026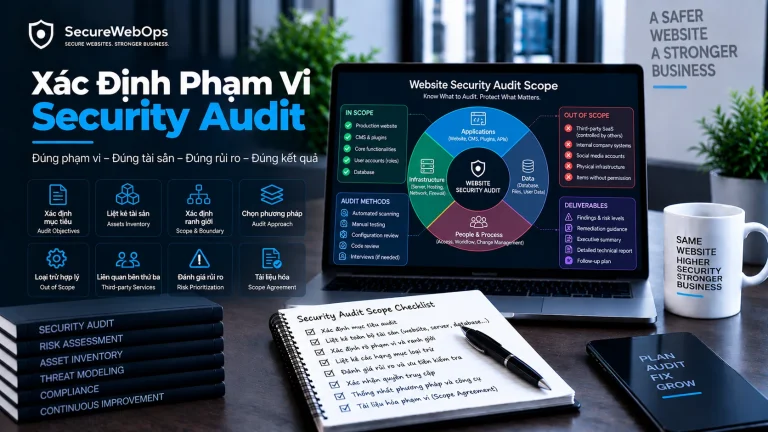
Một Security Audit có thể thất bại ngay từ đầu nếu scope không rõ. Không phải vì tester…
13/09/2026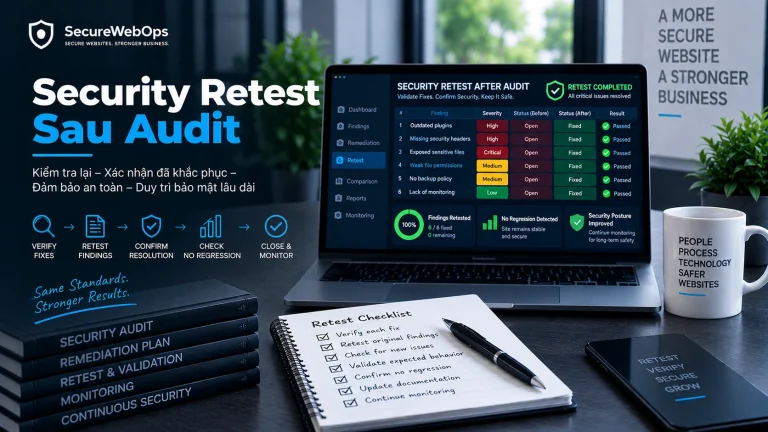
Finding chưa nên được đóng chỉ vì developer nói “đã sửa” hoặc một patch đã được deploy. Trong…
13/09/2026
Một remediation ticket có thể được đánh dấu “Done” nhưng vulnerability vẫn còn tồn tại trên asset thực…
12/09/2026
Một tài khoản Administrator không còn owner rõ ràng là finding nghiêm trọng dù chưa có bằng chứng…
12/09/2026
Một vulnerability scanner có thể gắn nhãn Critical cho một finding nhưng điều đó chưa tự động chứng…
12/09/2026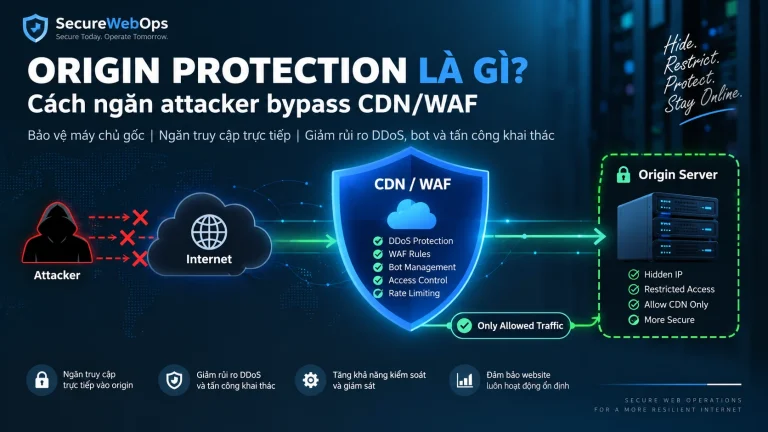
Một website có thể vượt qua nhiều kiểm tra WordPress thông thường nhưng vẫn tồn tại một exposure…
12/09/2026
Một Security Audit có thể thất bại ngay từ đầu nếu scope không rõ. Không phải vì tester…
13/09/2026
Một Website Security Audit có thể dùng nhiều kỹ thuật: configuration review, vulnerability scanning, manual testing, access review,…
13/09/2026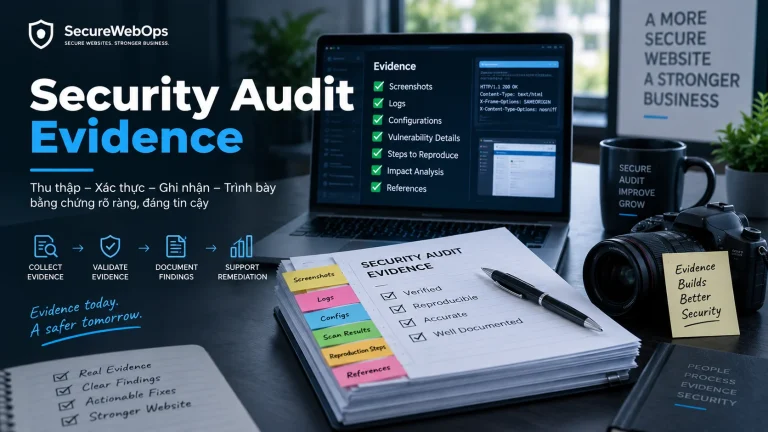
Trong Security Audit, một finding không nên tồn tại chỉ vì “công cụ báo đỏ” hoặc “tester nhìn…
10/09/2026
Một cảnh báo bảo mật chưa được xác minh không nên tự động trở thành finding trong báo…
13/09/2026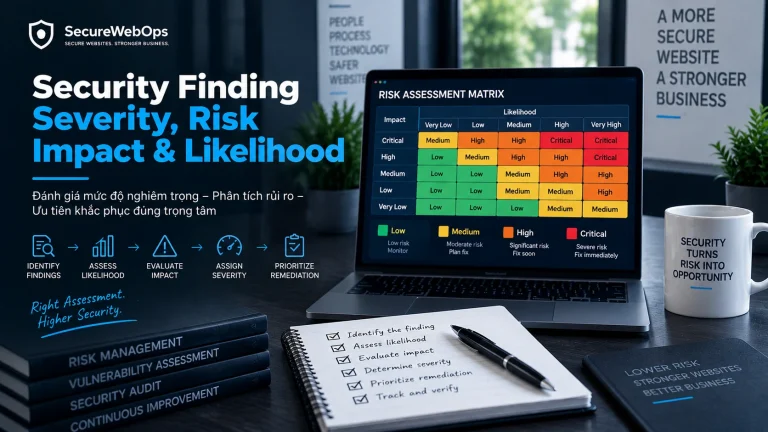
Sau khi một finding đã được xác minh, câu hỏi tiếp theo thường là: “Mức độ nghiêm trọng…
10/09/2026
Một Security Audit có thể được thực hiện rất kỹ nhưng vẫn tạo ít giá trị nếu báo…
13/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.