

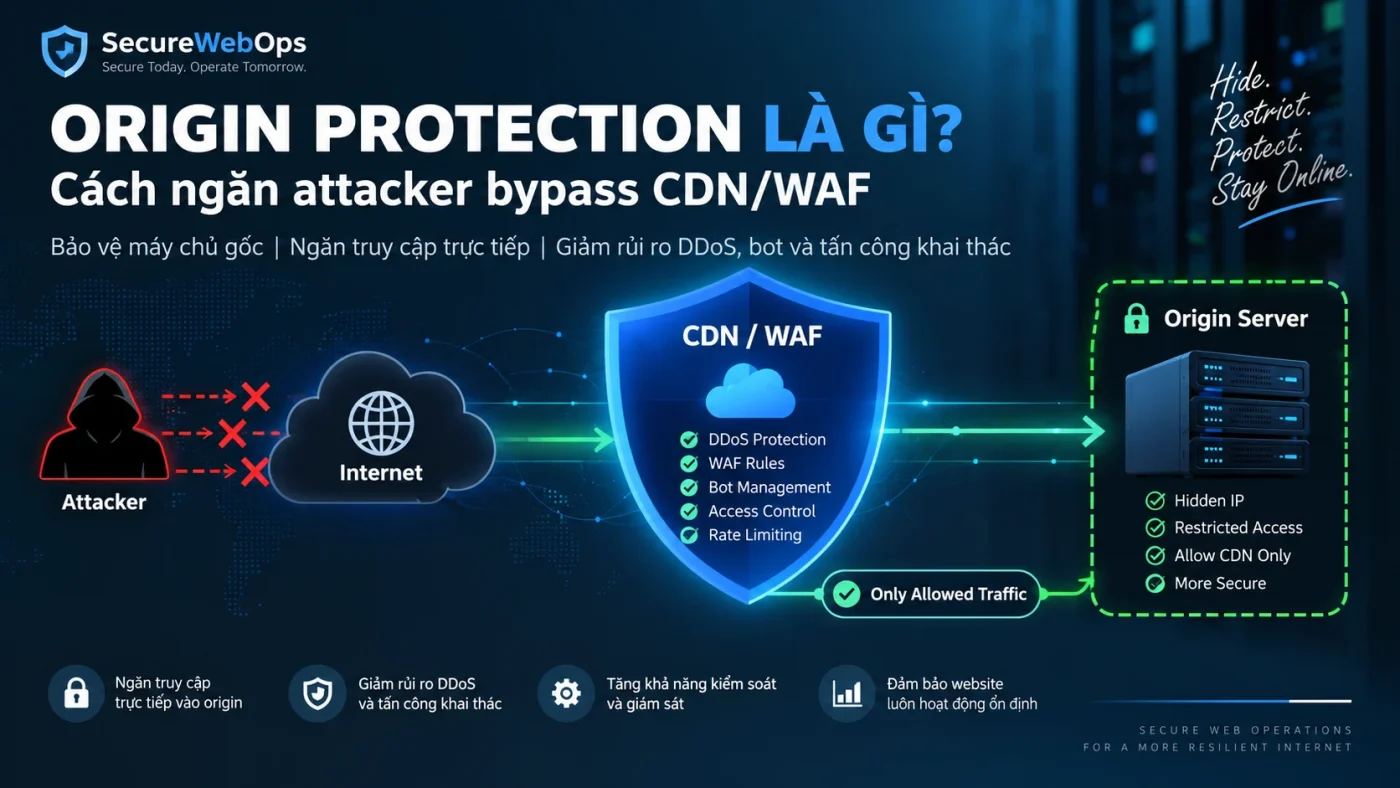
Một website có thể vượt qua nhiều kiểm tra WordPress thông thường nhưng vẫn tồn tại một exposure nghiêm trọng ở lớp hạ tầng: origin server vẫn public và chấp nhận request trực tiếp, cho phép traffic đi vòng qua CDN/WAF. Khi đó plugin, core, admin và file permission có thể đều “ổn”, nhưng security boundary ngoài cùng vẫn bị bypass.
Cloudflare ghi rõ khi origin IP bị lộ, attacker có thể gửi request trực tiếp tới origin và bypass các protection của Cloudflare; Authenticated Origin Pulls giúp origin chỉ chấp nhận request đã đi qua Cloudflare. AWS CloudFront cũng khuyến nghị restrict origin access để người dùng không thể truy cập origin trực tiếp, hoặc dùng custom header/authenticated origin pattern cho custom origins. Nguồn: Cloudflare — Exposed IP addresses, Cloudflare — Authenticated Origin Pulls và AWS CloudFront — Restrict access to origin.
Bối cảnh: WordPress audit sạch nhưng architecture vẫn có direct-origin path
Giả sử website dùng CDN/WAF phía trước origin. Kiểm tra WordPress cho thấy core cập nhật, plugin không có finding nghiêm trọng, admin được bảo vệ MFA và file permission hợp lý. Tuy nhiên trong architecture review, auditor phát hiện origin IP cũ vẫn có thể truy cập trực tiếp bằng IP hoặc Host header phù hợp.
Vì sao kiểm tra WordPress thông thường dễ bỏ sót?
- Scanner application chỉ đi qua hostname public đang được CDN proxy.
- Origin firewall/security group không nằm trong scope kiểm tra CMS.
- DNS cũ, mail record hoặc historical record từng làm lộ IP origin.
- Origin virtual host vẫn trả nội dung khi truy cập trực tiếp.
- Không có test so sánh edge path với direct-origin path.
Bước 1: xác minh origin có thực sự reachable từ Internet không
Finding không nên chỉ dựa trên việc “biết IP origin”. Cần kiểm tra từ một source ngoài trust boundary xem IP/hostname origin có accept TCP/HTTPS và có trả application content hay không. Nếu origin chỉ public ở network layer nhưng virtual host không phục vụ site, impact khác với trường hợp full application có thể truy cập trực tiếp.
Cloudflare lưu ý proxied DNS giúp che origin IP nhưng các record unproxied, historical DNS hoặc service khác vẫn có thể làm lộ IP. Vì vậy audit nên xem cả DNS architecture lẫn network exposure.
Bước 2: chứng minh direct-origin path bypass protection nào
So sánh edge request với origin request
Mục tiêu là chứng minh security control nào tồn tại ở edge nhưng không còn hiệu lực khi đi thẳng origin. Có thể so sánh response header, WAF event, rate limiting, bot challenge, geo rule hoặc DDoS/WAF telemetry giữa hai đường truy cập.
- Request qua CDN/WAF có bị rule đánh giá không?
- Cùng request gửi trực tiếp origin có nhận response khác không?
- Origin có trust client IP/header không an toàn khi không qua proxy?
- Rate limit hoặc bot control chỉ tồn tại ở edge hay có lớp bảo vệ tại origin?
- Origin có public admin/API endpoint mà edge đang hạn chế không?
Điểm quan trọng là không tuyên bố “bypass toàn bộ security” nếu chỉ chứng minh bypass một số edge controls. Finding phải ghi rõ control nào mất hiệu lực.
Bước 3: xác định root cause của origin exposure
Origin exposure thường không nằm ở WordPress mà ở network, proxy hoặc change-management layer. Root cause có thể là firewall/security group cho phép Internet-wide access, DNS record cũ vẫn trỏ origin, reverse proxy thiếu client authentication hoặc migration CDN chưa khóa lại direct access.
Tham chiếu Origin Protection, Website Security Audit Methodology và case attacker bypass CDN/WAF bằng Origin IP để tách architecture finding khỏi incident đã xảy ra.
Khi nào origin exposure trở thành finding có độ tin cậy cao?
Không phải mọi origin có public IP đều tự động là vulnerability. Finding mạnh khi direct path thật sự reachable, application phục vụ nội dung và ít nhất một protection dự kiến chỉ tồn tại ở edge.
- Origin reachable từ Internet ngoài CDN/WAF path.
- Application trả response hợp lệ qua direct origin.
- Edge control không được áp dụng trên direct path.
- Không có business requirement rõ ràng cho public origin access.
- Network/origin policy không giới hạn source hoặc authentication.
Remediation: khóa origin theo defense-in-depth
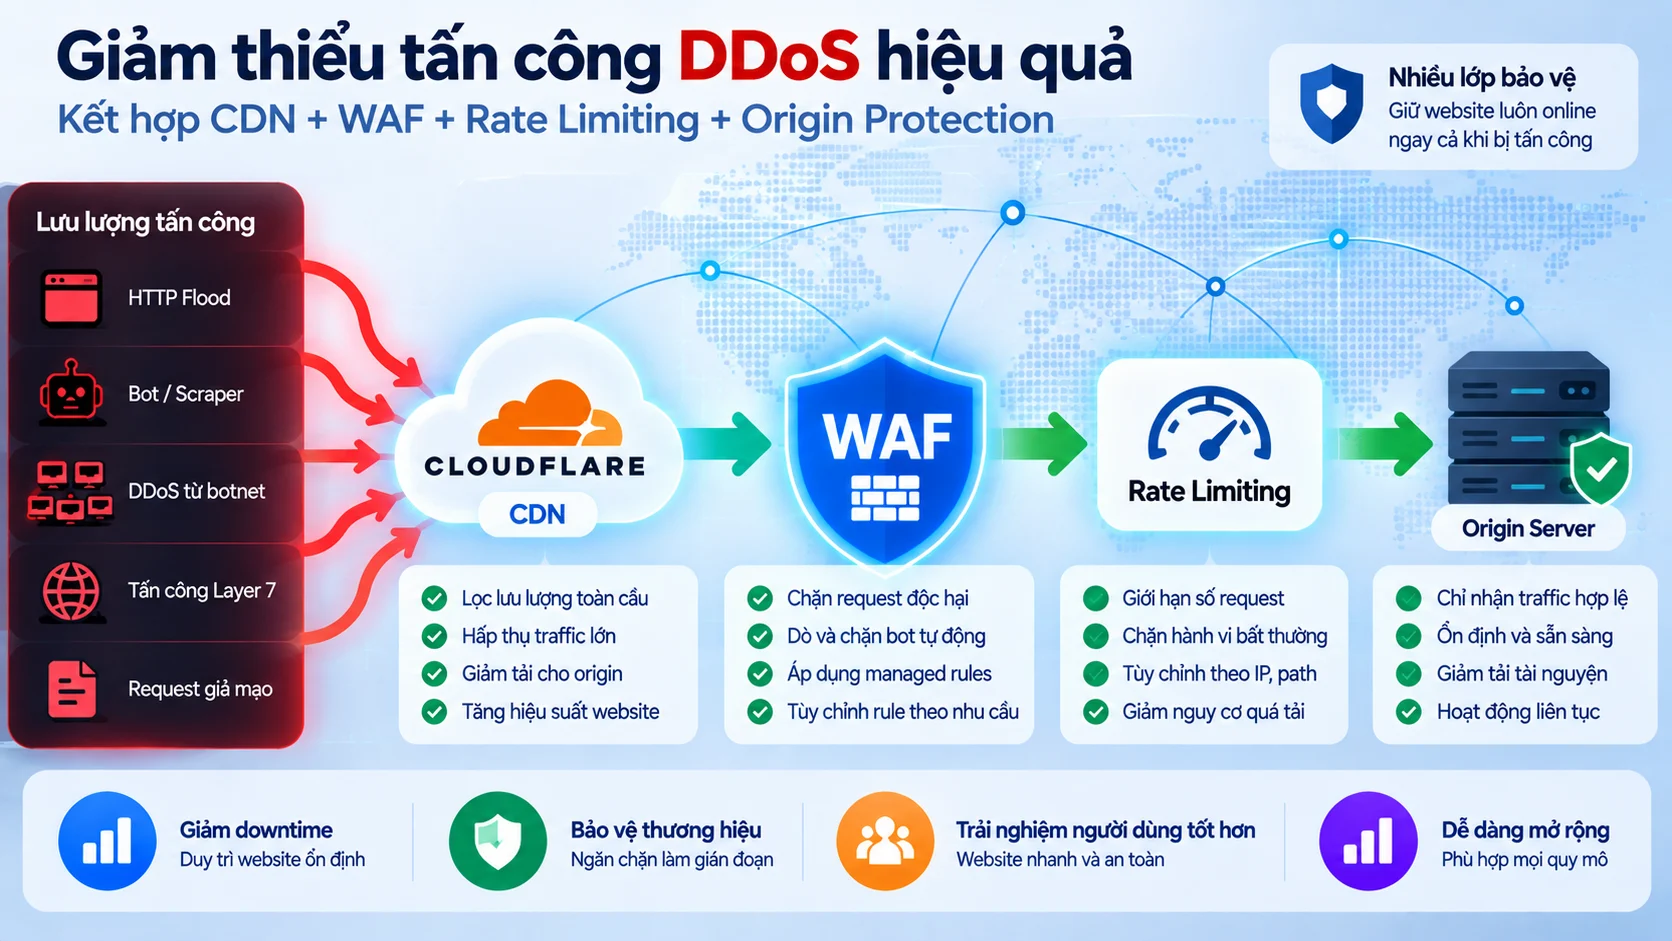
Allowlist edge hoặc dùng authenticated origin
Cloudflare khuyến nghị bảo vệ origin bằng cách chỉ cho phép các IP range cần thiết và có thể dùng Authenticated Origin Pulls để origin xác minh request đến từ Cloudflare. Với yêu cầu chặt hơn, zone-level hoặc per-hostname AOP dùng certificate riêng giúp tăng mức assurance so với global shared certificate.
AWS CloudFront hỗ trợ nhiều pattern tương tự: private/VPC origins, origin access control cho một số loại origin hoặc custom header để custom origin chỉ trả nội dung khi request có marker mà CloudFront thêm vào.
Không chỉ “ẩn IP”
Che origin IP hữu ích nhưng không nên là control duy nhất. IP có thể bị lộ qua historical DNS, email service, certificate history hoặc dependency khác. Security boundary bền vững hơn khi network policy hoặc origin authentication từ chối direct request kể cả khi attacker biết IP.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Direct IP/hostname access | Bị từ chối hoặc không phục vụ application |
| CDN/WAF path | Website vẫn hoạt động bình thường |
| Origin firewall | Chỉ cho phép source/path cần thiết |
| Authenticated origin | Request không hợp lệ bị reject |
| Admin/API flow | Business-critical flow vẫn PASS qua edge |
| Logging | Direct-origin attempt có signal hoặc bị chặn trước app |
| Rollback | Có đường khôi phục nếu edge/origin config gây outage |
Bài học vận hành
- Application audit sạch không chứng minh architecture boundary sạch.
- Origin IP bị biết không tự động là compromise; direct reachability và control bypass mới quyết định impact.
- CDN/WAF chỉ bảo vệ request thực sự đi qua edge.
- Origin protection nên dựa trên network restriction hoặc authentication, không chỉ “giấu IP”.
- Audit nên kiểm tra cả public path và direct-origin path.
- Mỗi migration CDN, DNS hoặc firewall change nên kích hoạt retest origin exposure.