Đoàn Trình Dục
Đoàn Trình Dục là tác giả nội dung trên SecureWebOps. Các bài viết tập trung vào bảo mật WordPress, giám sát an ninh website, malware/backdoor, hardening, backup/recovery và Incident Response theo hướng thực hành, có bước kiểm tra, bằng chứng, validation và rollback khi phù hợp.
DETECT
RESPOND
KEEP IT SAFE
Bài viết của Đoàn Trình Dục
Tổng hợp các bài viết, hướng dẫn và phân tích chuyên sâu từ tác giả.
Shared Responsibility trong Website Security: khách hàng và nhà cung cấp chịu trách nhiệm gì?
Shared Responsibility trong Website Security là nguyên tắc phân chia trách nhiệm bảo mật giữa chủ website và các bên tham gia vận hành…
Managed Security Scope: những capability nào nên nằm trong phạm vi dịch vụ?
Managed Security Scope là ranh giới mô tả chính xác tài sản nào được quản lý, capability nào được thực hiện, mức coverage ra…
Managed Security SLA: thời gian phản hồi, escalation và mức ưu tiên nên được định nghĩa thế nào?
Managed Security SLA nên định nghĩa cách một security event được tiếp nhận, ưu tiên, phản hồi, escalation và theo dõi đến khi có…
Website nào nên sử dụng Managed Security Service?
Không phải website nào cũng cần thuê Managed Security Service. Một blog ít thay đổi, không lưu dữ liệu nhạy cảm và có đội…
Bot Protection cho website: cách phân biệt bot tốt, bot xấu và automation abuse
Bot Protection là tập hợp các cơ chế giúp website phân biệt automation hữu ích với automation gây hại, sau đó áp dụng hành…
DDoS là gì? Các dạng tấn công DDoS thường gặp trên website
DDoS (Distributed Denial of Service) là dạng tấn công làm suy giảm hoặc làm mất khả năng phục vụ của website, API hay hạ…
Rate Limiting là gì? Cách kiểm soát request abuse trên website
Rate limiting là cơ chế giới hạn số lượng request mà một client, user, API key hoặc một nhóm định danh được phép gửi…
Cách bảo vệ API và endpoint nhạy cảm bằng Rate Limiting
Rate limiting cho API không chỉ là đặt một ngưỡng request chung. Với endpoint nhạy cảm như đăng nhập, gửi OTP, quên mật khẩu,…
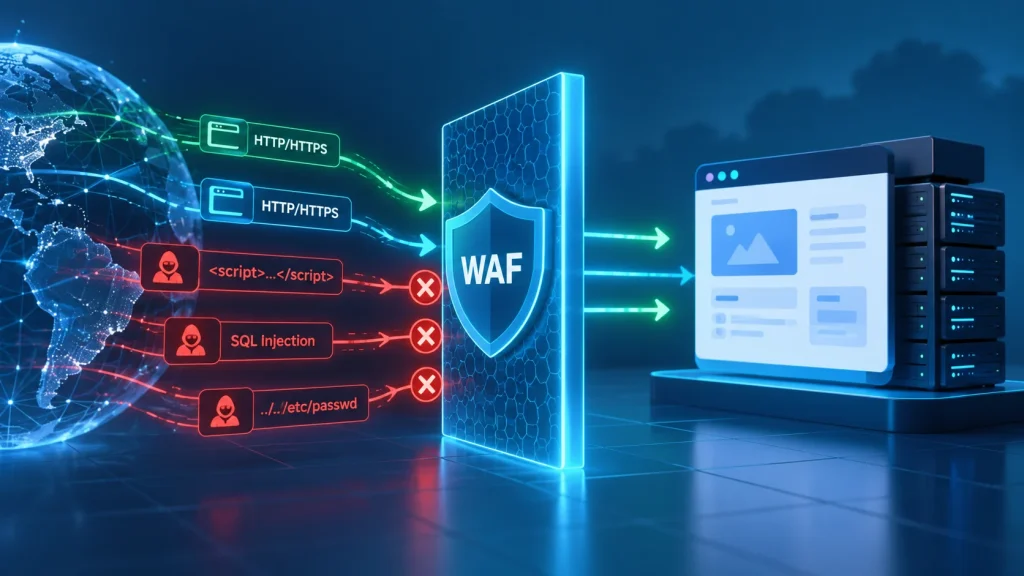
WAF là gì? Web Application Firewall bảo vệ website như thế nào?
Web Application Firewall (WAF) là lớp kiểm soát đặt trước website hoặc API để kiểm tra lưu lượng HTTP/HTTPS và quyết định request nào…