

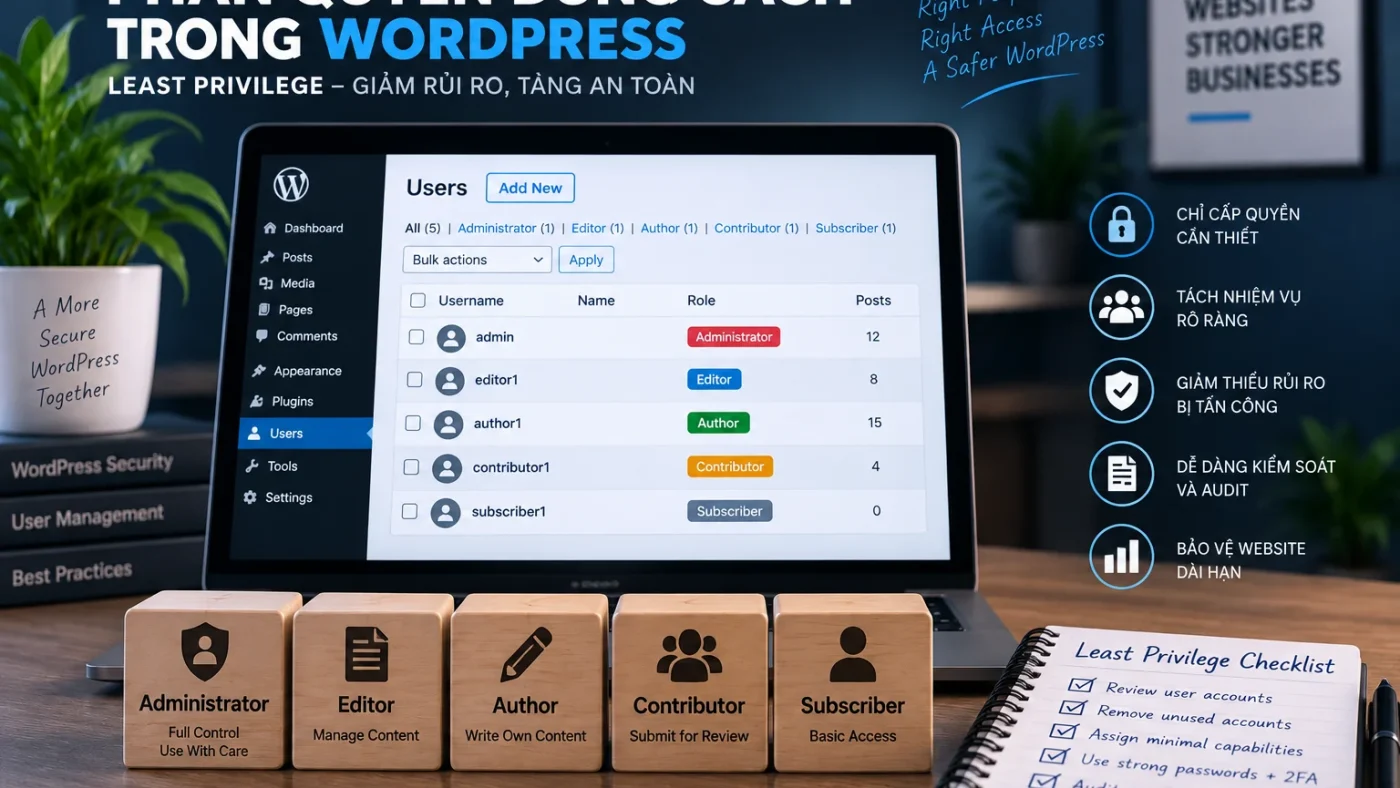
Một tài khoản Administrator không còn owner rõ ràng là finding nghiêm trọng dù chưa có bằng chứng bị compromise. Rủi ro nằm ở chỗ account vẫn giữ privilege cao nhưng không còn người chịu trách nhiệm xác nhận nhu cầu sử dụng, MFA, credential lifecycle, session, offboarding hoặc hành vi bất thường.
Microsoft Entra xem inactive/stale accounts là security risk vì chúng có thể trở thành entry point ít được giám sát và khuyến nghị review, disable hoặc remove access không còn cần. Microsoft cũng khuyến nghị review privileged access định kỳ để giảm stale role assignments. Trong WordPress, Administrator có quyền rất rộng như quản lý plugin, theme, user và nhiều thiết lập hệ thống, nên một orphaned admin account tạo blast radius lớn hơn account thông thường. Nguồn: Microsoft Entra — Manage inactive user accounts, Microsoft Entra — Access Reviews và WordPress — Roles and Capabilities.
Bối cảnh: tài khoản Admin vẫn tồn tại nhưng không còn owner rõ ràng
Giả sử security audit inventory toàn bộ WordPress users và phát hiện một tài khoản Administrator được tạo từ nhiều tháng trước. Không ai trong team hiện tại nhận ownership, email liên kết không còn dùng, không có ticket giải thích business purpose và account vẫn enabled.
Những dấu hiệu cần escalation
- Không xác định được owner hiện tại của tài khoản.
- Không có business justification cho role Administrator.
- Email/recovery channel thuộc người đã nghỉ hoặc vendor cũ.
- Không rõ MFA có còn được kiểm soát hay không.
- Last login rất cũ hoặc không có audit trail đáng tin cậy.
- Account vẫn có session, application password hoặc integration liên quan.
Investigation: xác minh account stale, orphaned hay vẫn còn hợp lệ
Bước 1: inventory owner, purpose và privilege
Không nên disable ngay chỉ vì account cũ. Cần xác định ai tạo account, phục vụ người dùng hay automation nào, quyền hiện tại, email/recovery channel và dependency liên quan. Microsoft lưu ý inactive account phải được đánh giá trong context vì không đăng nhập một thời gian chưa chắc đồng nghĩa không còn cần.
Với WordPress, Administrator có nhiều capability nhạy cảm như activate/install plugin, manage options, edit users và trong single-site còn có thể cài hoặc chỉnh plugin/theme. Vì vậy ownership ambiguity ở role này có severity cao hơn Editor hoặc Author.
Bước 2: review login, session và credential footprint
Audit nên xem last successful login nếu có, source IP/device, password reset, session, MFA/recovery method và Application Passwords. Nếu account chưa login lâu nhưng vẫn có API credential hoặc active integration, nó chưa chắc là “unused”.
Tham chiếu kiểm tra tài khoản, Role và Capability WordPress và Application Passwords WordPress để tránh bỏ sót non-interactive access.
Bước 3: xác minh employment/vendor lifecycle và handover
Nếu account thuộc nhân sự cũ, vendor đã kết thúc hợp đồng hoặc project đã bàn giao, cần kiểm tra offboarding/handover evidence. Một account privileged tồn tại sau khi owner rời tổ chức thường phản ánh access-lifecycle gap hơn là WordPress vulnerability.
Đọc thêm Bàn giao và thu hồi quyền quản trị WordPress để chuẩn hóa owner, session, MFA và verification sau revoke.
Khi nào finding đủ mạnh để gọi là unmanaged Admin account?
Không nên dùng inactivity đơn lẻ để kết luận. Finding mạnh khi ownership và business need đều không thể xác minh trong khi privilege vẫn còn hiệu lực.
- Không có owner hiện tại xác nhận responsibility.
- Không có business purpose hoặc dependency được chứng minh.
- Privileged role vẫn enabled.
- Recovery/MFA/credential control không còn người quản lý.
- Offboarding hoặc access review trước đó không xử lý account.
Remediation: disable trước, delete sau khi dependency đã được loại trừ
Giảm blast radius trước khi xóa vĩnh viễn
Với account không xác định owner nhưng chưa chắc không có dependency, phương án an toàn thường là disable hoặc giảm privilege trước, giữ monitoring một khoảng phù hợp rồi mới delete nếu không có impact. Microsoft Defender for Identity cũng mô tả pattern review stale account → disable → monitor impact → delete theo retention policy.
- Revoke active session và Application Passwords nếu không còn hợp lệ.
- Disable account hoặc hạ role khỏi Administrator.
- Review content ownership trước khi delete user.
- Kiểm tra automation/integration phụ thuộc account.
- Ghi owner mới nếu account vẫn cần tiếp tục tồn tại.
Đưa privileged access vào access-review lifecycle
Privileged account không nên tồn tại vô thời hạn chỉ vì từng cần trong quá khứ. Access review định kỳ nên hỏi: owner còn đúng không, role còn cần không, MFA/recovery còn kiểm soát không, account có thể hạ privilege hoặc remove không.
Dùng WordPress Roles & Capabilities và Least Privilege WordPress làm baseline cho recurring review.
Validation sau remediation
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Account status | Disabled, deleted hoặc có owner mới rõ ràng |
| Administrator inventory | Chỉ còn account có business justification |
| Sessions/tokens | Credential cũ không còn hoạt động |
| Content ownership | Post/page không bị mất owner ngoài dự kiến |
| Automation | Không có dependency âm thầm bị phá |
| MFA/recovery | Privileged account còn lại được kiểm soát |
| Access review | Có cadence và responsible owner |
Bài học vận hành
- Inactive account không tự động đồng nghĩa compromised account.
- Orphaned Administrator là governance/access-lifecycle finding có blast radius cao.
- Last login chỉ là một signal; owner, purpose và dependency mới quyết định action.
- Disable trước khi delete giúp giảm rủi ro phá dependency chưa biết.
- Privileged access cần review định kỳ, không cấp vô thời hạn theo quán tính.
- Offboarding/handover phải bao gồm session, MFA, Application Passwords và recovery channel.