

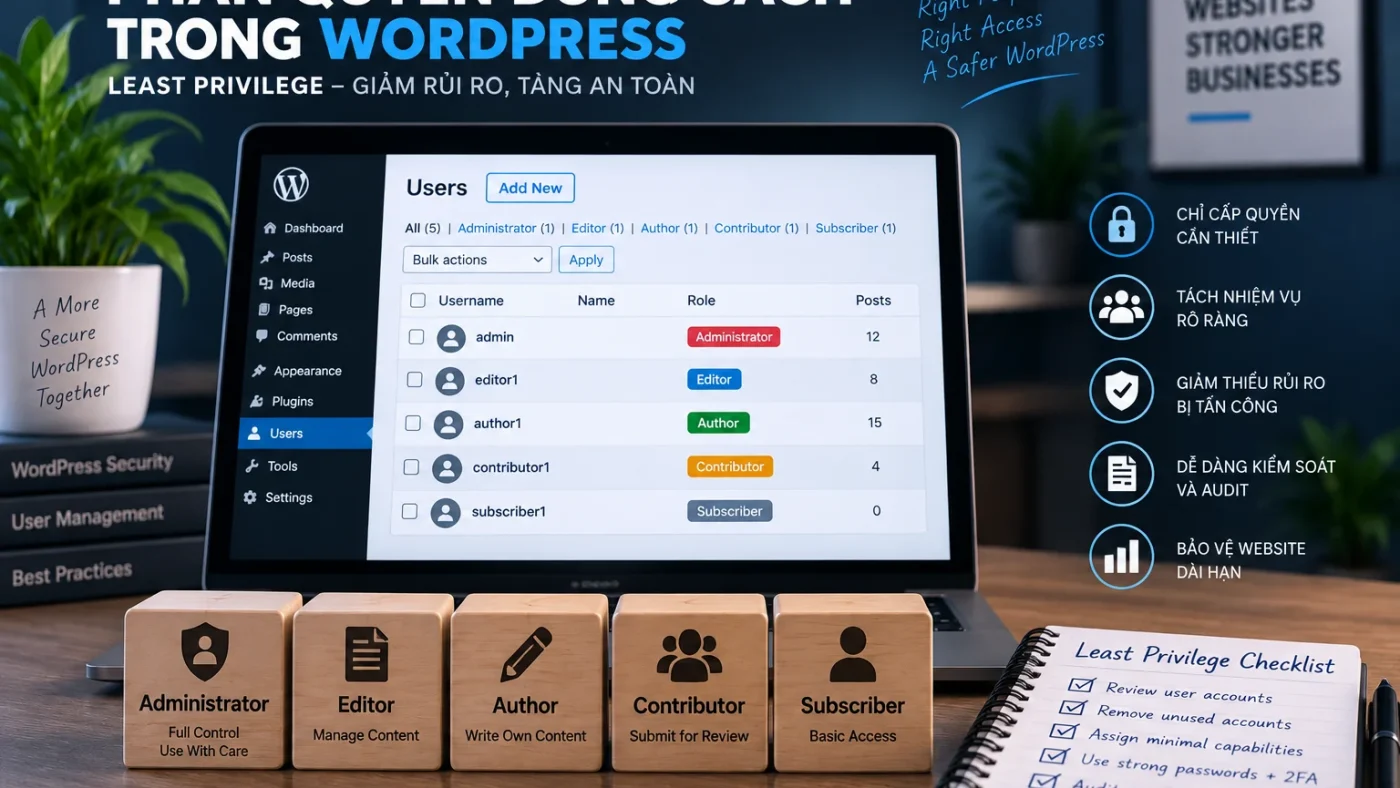
Một tài khoản Administrator xuất hiện mà team không nhận diện được cần được xem là security signal có blast radius cao, nhưng chưa đủ để kết luận website đã bị compromise. Trước khi disable hoặc delete, cần xác minh account được tạo khi nào, ai tạo, business purpose là gì, role/capability hiện tại, login/session nào đã dùng và có Application Passwords hoặc integration gắn với account hay không.
WordPress xác nhận Administrator trên single-site có quyền rất rộng như quản lý plugin, theme, user và site options. WordPress Application Passwords còn cho phép một user có credential riêng cho REST API/XML-RPC, có thể review theo created, last-used và last-IP rồi revoke từng credential. MITRE ATT&CK cũng ghi nhận adversary có thể tạo account hoặc thao túng privilege để duy trì access. Nguồn: WordPress — Roles and Capabilities, WordPress — Application Passwords, MITRE ATT&CK — Create Account và MITRE ATT&CK — Account Manipulation.
Bối cảnh: một Administrator xuất hiện nhưng team không biết là ai
Giả sử security review phát hiện một user có role Administrator nhưng không có trong access register hiện tại. Tên account không quen, email có thể vẫn hợp lệ và website chưa có symptom malware rõ ràng. Đây là điểm cần triage ngay vì Administrator có thể thay đổi plugin, theme, user và nhiều cấu hình nhạy cảm.
Ba khả năng cần giữ mở lúc đầu
- Legitimate: account thuộc vendor, developer hoặc integration nhưng documentation thiếu.
- Unmanaged: account từng hợp lệ nhưng owner/business need không còn rõ.
- Unauthorized: account được tạo hoặc nâng quyền ngoài quy trình cho phép.
Bước 1: xác minh identity, owner và business purpose
Không nên lấy username lạ làm bằng chứng compromise. Cần đối chiếu user ID, email, display name, creation context nếu có log, vendor list, ticket/change record, project handover và owner hiện tại. Nếu account thuộc nhà cung cấp hợp lệ nhưng thiếu documentation, finding nghiêng về governance hơn incident.
Đọc thêm case Admin không còn được quản lý để phân biệt orphaned account với account mới xuất hiện chưa xác định nguồn gốc.
Bước 2: xác minh role và capability có bị nâng trái phép không
WordPress role không chỉ là nhãn hiển thị. Capability mới quyết định user làm được gì. Một account có thể từng là Editor nhưng sau đó được nâng lên Administrator, hoặc custom role có capability nhạy cảm tương đương. Investigation cần xem role hiện tại, custom capability và thay đổi role/capability nếu log cho phép.
WordPress lưu roles/capabilities trong hệ thống quyền của site, và Administrator single-site có nhiều quyền nhạy cảm như install_plugins, edit_users, manage_options và update_core. Vì vậy privilege escalation cần được triage như một signal riêng.
Dùng Least Privilege WordPress làm baseline để xác định account có đang giữ quyền cao hơn business need hay không.
Bước 3: review login, session và Application Passwords
Một account không có browser login gần đây vẫn có thể được dùng qua API. WordPress Application Passwords là credential riêng cho REST API/XML-RPC, không dùng cho wp-login.php, và có metadata như created, last-used, last-IP để hỗ trợ review. Vì vậy triage unknown admin nên kiểm tra cả interactive login lẫn non-interactive credentials.
- Successful/failed login quanh thời điểm account xuất hiện.
- Active session hoặc recent password reset nếu hệ thống có log.
- Application Passwords: name, created, last-used và last-IP.
- REST/XML-RPC activity gắn với user đó.
- MFA/recovery method có owner hợp lệ hay không.
Tham chiếu Application Passwords WordPress để không bỏ sót access path không đi qua browser login.
Bước 4: correlate privileged activity sau khi account xuất hiện
Nếu account được xác nhận tồn tại ngoài quy trình, bước tiếp theo là tìm action sau khi nó xuất hiện: plugin/theme install, user creation, option change, file upload, Application Password creation hoặc content/config modification. Timeline này giúp phân biệt “account tồn tại nhưng chưa dùng” với “account đã được sử dụng để mở rộng compromise”.
Nếu evidence cho thấy account đã được dùng để thay đổi site trái phép, boundary chuyển sang incident response. Đọc case WordPress compromise qua Admin account để mở rộng scope privileged changes.
Khi nào có thể xác nhận Administrator là unauthorized?
Không nên dùng một signal đơn lẻ. Confidence cao hơn khi ownership, creation path và activity cùng không có giải thích hợp lệ.
- Không có owner/vendor/business purpose hợp lệ.
- Không có ticket/change record giải thích creation hoặc privilege escalation.
- Creation/role-change nằm trong incident window hoặc sau suspicious activity.
- Login/API activity đến từ source không được nhận diện.
- Account thực hiện privileged action ngoài business flow.
- Application Password hoặc credential phụ không có owner hợp lệ.
Containment: revoke access nhưng giữ đủ evidence
Nếu evidence nghiêng rõ về unauthorized account, containment nên cắt khả năng truy cập trước khi xóa dấu vết cần điều tra. Preserve user ID, email, role/capability, session/login log, Application Password metadata và privileged actions liên quan.
- Disable hoặc hạ privilege account theo khả năng của stack.
- Revoke active sessions và Application Passwords liên quan.
- Reset/rotate credential nếu account dùng chung hoặc có risk exposure.
- Preserve audit trail trước khi delete account.
- Review các user/role/plugin/config changes do account thực hiện.
Eradication và validation sau containment
Nếu unknown admin chỉ là một persistence layer, delete account thôi chưa đủ. Cần xác định entry point đã cho phép tạo hoặc nâng quyền: vulnerable plugin, credential compromise, malicious plugin/MU-plugin, database tampering hoặc hosting/control-panel access.
Tham chiếu case Admin + Plugin + MU-plugin persistence khi có nhiều persistence artifact cùng xuất hiện.
| Gate | Điều kiện PASS |
|---|---|
| User inventory | Không còn Administrator không có owner |
| Role/capability | Privilege khớp business need |
| Sessions | Access trái phép cũ không còn hoạt động |
| Application Passwords | Credential phụ đều có owner hoặc đã revoke |
| Privileged changes | Unauthorized changes đã được review/remediate |
| Entry point | Đã patch/remove/contain ở mức evidence hỗ trợ |
| Monitoring | Có alert/review khi tạo user hoặc nâng quyền Administrator |
Bài học vận hành
- Unknown Administrator là high-risk signal, không phải bằng chứng compromise tự động.
- Phải phân biệt legitimate, unmanaged và unauthorized account.
- Role label chưa đủ; capability và privilege-change history mới quyết định impact.
- Application Passwords là access path riêng cần review cùng account.
- Containment nên preserve evidence trước khi delete user.
- Nếu account là persistence, closure chỉ xảy ra sau khi entry point và privileged changes cũng được xử lý.