

Một vulnerability scanner có thể gắn nhãn Critical cho một finding nhưng điều đó chưa tự động chứng minh asset đang exploitable trong trạng thái thực tế. Scanner thường suy luận từ version, banner, package inventory, response fingerprint hoặc một detection plugin cụ thể; nếu detection context không đầy đủ, finding cần được xác minh trước khi trở thành kết luận cuối cùng.
Tenable cho phép scanner chọn giữa việc tránh potential false alarms hoặc hiển thị finding ngay cả khi còn uncertainty. Red Hat cũng giải thích rằng backported security fixes có thể khiến một package mang version upstream cũ nhưng vẫn đã được vá, và scanner chỉ dựa vào version string có thể báo false positive. Nguồn: Tenable — Scan tuning và Red Hat — Backporting Security Fixes.
Bối cảnh và tín hiệu ban đầu
Giả sử vulnerability scanner báo một CVE Critical trên Linux web server vì phát hiện package version thấp hơn upstream fixed version. Dashboard yêu cầu remediation ngay, nhưng package manager cho thấy hệ thống đang dùng bản vendor-maintained và security advisory của distro ghi CVE đã được backport fix.
Trong tình huống này, bỏ finding chỉ vì “scanner sai” là không đủ. Cần xác minh detection method, package build, vendor advisory, runtime exposure và nếu an toàn thì retest để chứng minh trạng thái thực tế.
Những dấu hiệu cần xác minh thêm
- Scanner chỉ nêu version string nhưng không có exploit evidence.
- Vendor advisory cho biết fix đã được backport vào package release hiện tại.
- Plugin output không chỉ rõ detection path hoặc bằng chứng còn chung chung.
- Service/package bị phát hiện nhưng vulnerable feature không được enable.
- Port/path cần để exploit không reachable trong scope thực tế.
- Finding biến mất khi dùng authenticated/local package check thay vì remote banner check.
Investigation: xác minh scanner đã kết luận bằng cách nào
Bước 1: đọc plugin output và detection method
Không nên bắt đầu từ severity label. Hãy đọc plugin ID, plugin output, port, protocol, detected product/version và loại check là remote hay local/authenticated. Tenable cho phép xem raw Plugin Output và phân loại plugin theo kiểu remote, local hoặc local & remote; đây là dữ liệu quan trọng để hiểu scanner đang dựa vào tín hiệu nào.
Nếu plugin chỉ banner-grab một version string, confidence thường thấp hơn authenticated package inventory hoặc một check có bằng chứng hành vi rõ ràng. Detection quality phải được đánh giá riêng với severity của CVE.
Bước 2: đối chiếu package build với vendor advisory
Red Hat nêu rõ rằng họ thường backport security fixes vào package version cũ để giữ ổn định và compatibility. Vì vậy chỉ nhìn upstream version không đủ để kết luận vulnerability status; package release number và vendor security advisory mới là nguồn xác minh quan trọng.
Khi vendor xác nhận package build hiện tại đã chứa bản vá cho đúng CVE, finding dựa duy nhất vào upstream version string có cơ sở mạnh để được phân loại false positive. Tuy nhiên cần đảm bảo asset thực sự đang chạy đúng package build đó chứ không chỉ package manager lưu metadata khác với process đang chạy.
Bước 3: kiểm tra runtime và exploitability context
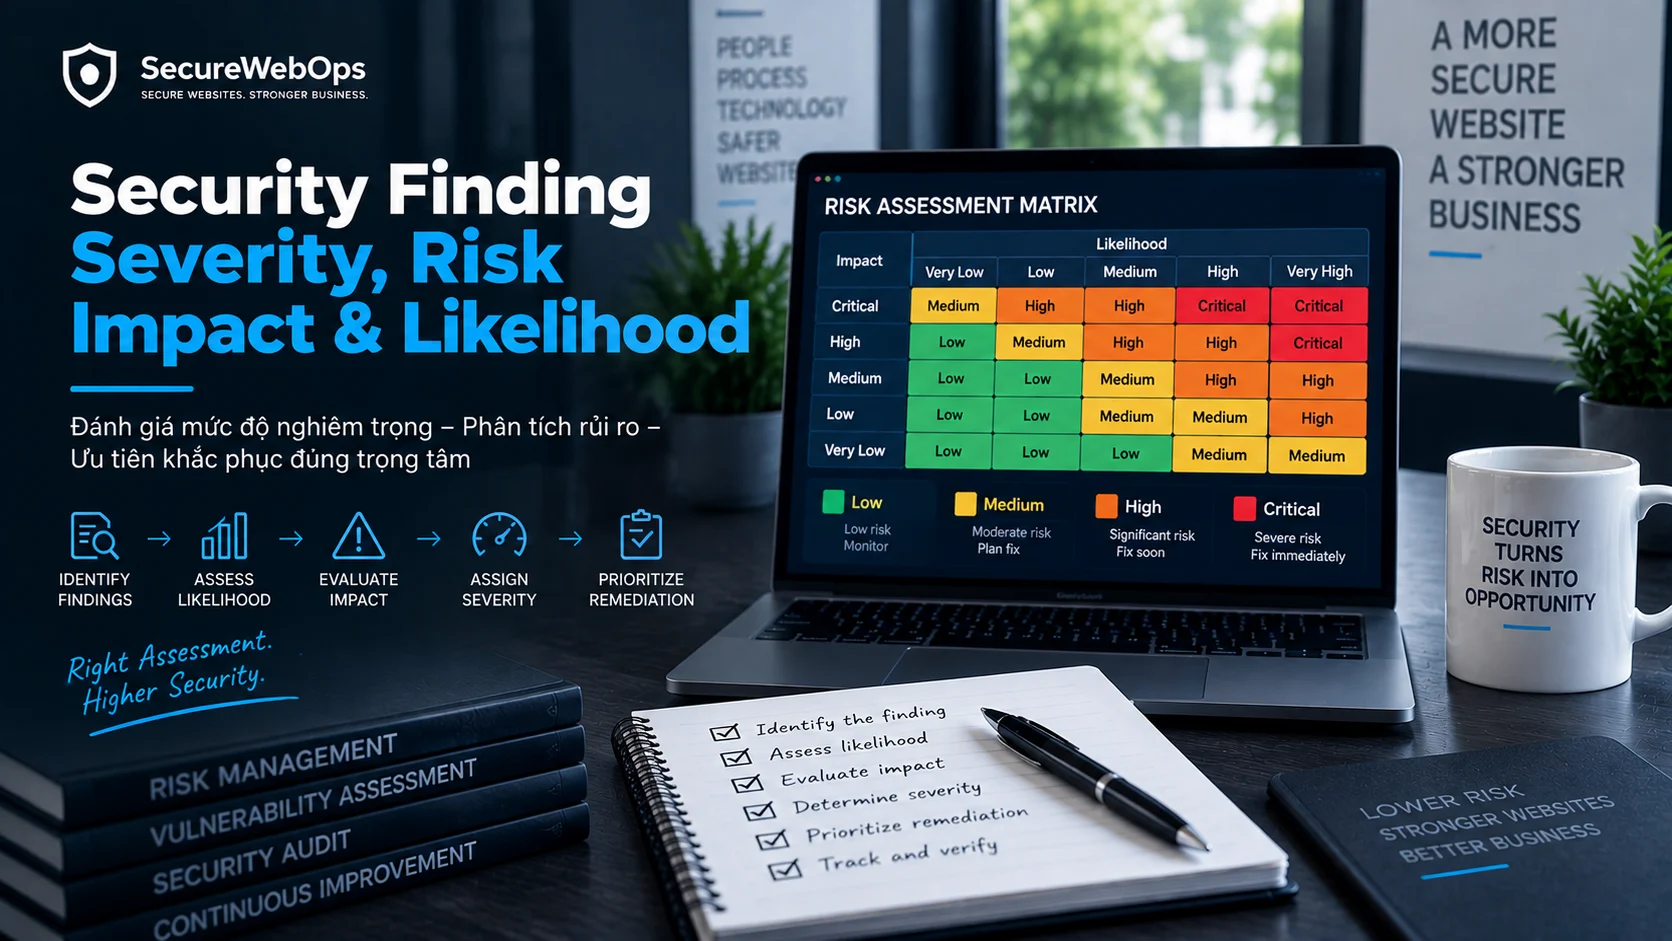
Một CVE có thể tồn tại trong component nhưng attack path không khả dụng vì feature liên quan bị disable, service không listen, port bị firewall chặn hoặc vulnerable code path không được dùng. Ngược lại, compensating control không biến vulnerability thành false positive; nó chỉ làm giảm exposure hoặc likelihood.
Vì vậy cần tách ba trạng thái: false positive khi detection sai; vulnerability present but not currently reachable khi issue thật nhưng exposure bị hạn chế; và accepted/mitigated risk khi issue thật nhưng có control bù trừ hoặc quyết định risk treatment.
Xem thêm Security Finding Validation và Security Finding Severity để tách detection confidence khỏi impact/severity.
Khi nào có thể xác nhận finding là False Positive?
Không nên đóng Critical finding chỉ vì exploit chưa thành công hoặc service đang được firewall bảo vệ. False positive cần chứng minh scanner đã nhận diện sai trạng thái vulnerability.
- Detection method được hiểu rõ và có điểm sai cụ thể.
- Asset/package/runtime state được xác minh bằng nguồn độc lập đáng tin cậy.
- Vendor advisory hoặc package metadata xác nhận đúng CVE đã được fix/not affected.
- Không có bằng chứng contradictory từ runtime, process hoặc binary đang chạy.
- Retest bằng phương pháp phù hợp hơn không còn tái hiện cùng finding.
Remediation: xử lý scanner finding mà không bỏ sót rủi ro thật
Nếu finding là false positive
- Ghi lại plugin ID, detection method và raw evidence.
- Lưu package build/version và vendor advisory xác nhận fixed/not affected.
- Ghi rõ lý do đóng finding, ngày xác minh và người review.
- Retest bằng authenticated/local check nếu scanner hỗ trợ.
- Suppress/accept finding trong scanner chỉ khi có evidence và review date.
False-positive suppression không nên vĩnh viễn nếu package, scanner plugin hoặc environment thay đổi. Finding nên có expiry/review trigger để được đánh giá lại khi detection logic hoặc asset state thay đổi.
Nếu vulnerability có thật nhưng exposure thấp
Không được đổi nhãn thành false positive. Hãy giữ finding là valid, ghi rõ compensating controls, reachability, business impact và kế hoạch remediation hoặc risk acceptance. Severity technical có thể không đổi, nhưng remediation priority có thể thay đổi theo asset criticality và exposure.
Đầu ra nên đi vào Security Audit Report với evidence, confidence, impact, fix và retest status thay vì chỉ ghi một nhãn PASS/FAIL thiếu ngữ cảnh.
Validation sau khi đóng hoặc điều chỉnh finding
| Kiểm tra | Kết quả mong đợi |
|---|---|
| Plugin output | Detection path được hiểu và lưu lại |
| Package/build state | Khớp vendor advisory |
| Runtime process | Đang chạy đúng binary/package đã xác minh |
| Exploitability context | Được phân loại riêng với detection accuracy |
| Retest | Không còn finding sai hoặc evidence phù hợp trạng thái mới |
| Exception record | Có owner, evidence và review/expiry date |
Bài học vận hành và bước tiếp theo
- Critical severity không đồng nghĩa finding chắc chắn đúng.
- Detection accuracy và vulnerability severity là hai câu hỏi khác nhau.
- Backported fixes là nguyên nhân phổ biến khiến version-based scanner báo sai.
- Compensating control không biến vulnerability thật thành false positive.
- Authenticated/local checks thường cung cấp context tốt hơn remote banner-only checks.
- False-positive suppression cần evidence, owner và review date thay vì đóng finding vĩnh viễn.