

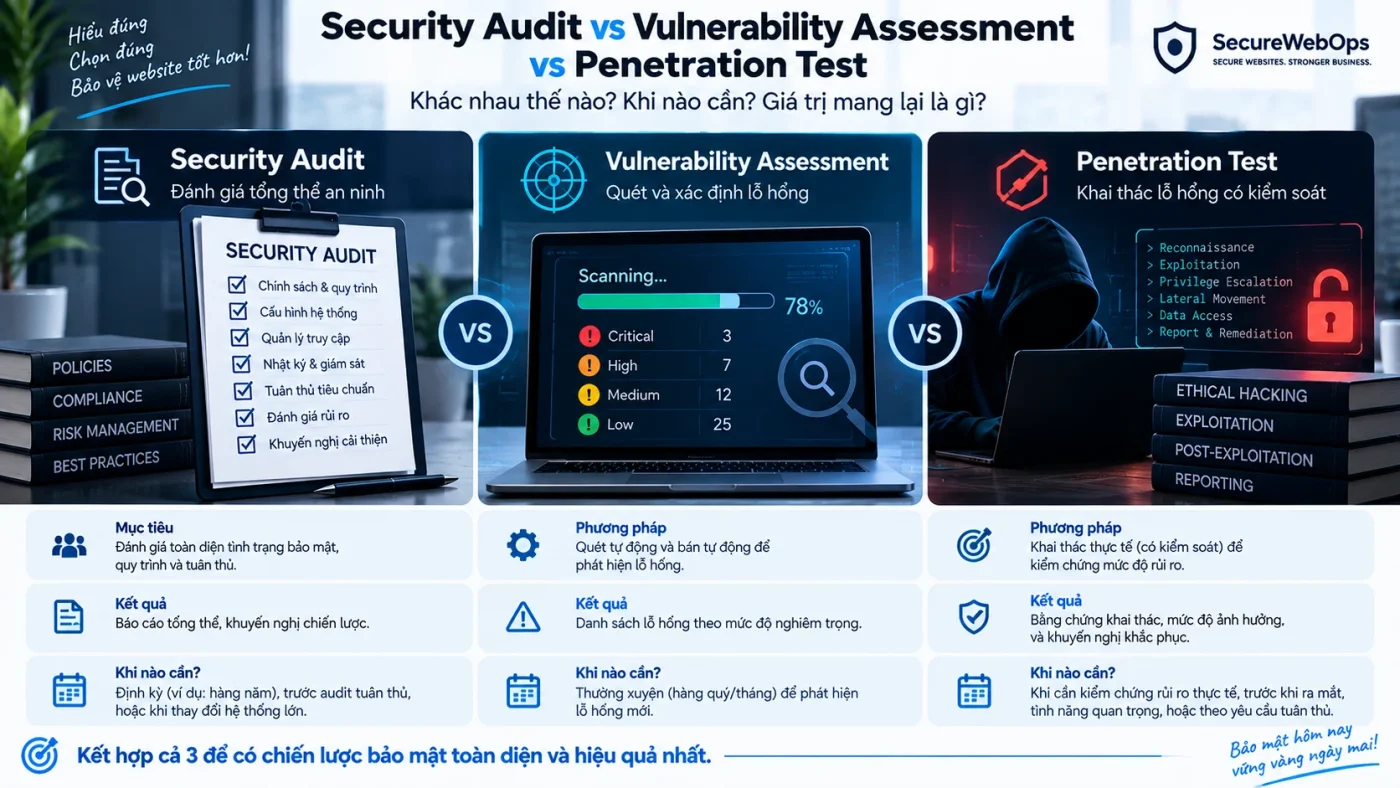
Security Audit, Vulnerability Assessment và Penetration Test thường bị dùng lẫn nhau vì cả ba đều liên quan đến việc tìm và đánh giá điểm yếu bảo mật. Nhưng chúng không trả lời cùng một câu hỏi, không có cùng độ sâu và cũng không tạo ra cùng loại đầu ra.
Nếu chọn sai loại assessment, doanh nghiệp có thể nhận một báo cáo kỹ thuật rất dài nhưng vẫn không trả lời được nhu cầu thực tế: cần biết trạng thái control tổng thể, cần tìm danh sách điểm yếu để remediation, hay cần mô phỏng khả năng một attacker có thể đi sâu đến đâu.
Bài này tập trung vào cách phân biệt ba hình thức theo mục tiêu, phạm vi, phương pháp và đầu ra. Khái niệm tổng quan về Security Audit đã được trình bày riêng tại Website Security Audit là gì?.
So sánh nhanh Security Audit, Vulnerability Assessment và Penetration Test
| Tiêu chí | Security Audit | Vulnerability Assessment | Penetration Test |
|---|---|---|---|
| Câu hỏi chính | Trạng thái bảo mật và security control hiện tại ra sao? | Những điểm yếu nào đang tồn tại và cần ưu tiên xử lý? | Trong phạm vi cho phép, điểm yếu có thể bị khai thác và kết hợp đến mức nào? |
| Phạm vi | Có thể rộng: asset, cấu hình, access, control, vận hành, ứng dụng | Tập trung vào phát hiện và đánh giá vulnerability trên asset đã xác định | Thường hẹp hơn nhưng đi sâu vào attack path hoặc mục tiêu cụ thể |
| Automated scanning | Kỹ thuật hỗ trợ | Thường là thành phần quan trọng, cần validation | Hỗ trợ reconnaissance nhưng không phải trọng tâm duy nhất |
| Exploitation | Không mặc định phải khai thác | Thường chỉ xác minh ở mức cần thiết | Có thể exploitation có kiểm soát theo Rules of Engagement |
| Đầu ra | Control gaps, validated findings, risk context, remediation | Danh sách vulnerability đã phân tích, evidence và priority | Attack path, impact đã chứng minh và khuyến nghị |
Tên dịch vụ giữa các tổ chức có thể khác nhau, vì vậy scope và Rules of Engagement quan trọng hơn nhãn dịch vụ.
Security Audit tập trung vào trạng thái kiểm soát bảo mật
Security Audit thường có góc nhìn rộng hơn một bài quét lỗ hổng. Nó có thể xem xét asset inventory, authentication, authorization, configuration, dependency, logging, backup, monitoring, quy trình cập nhật và các control khác nằm trong scope.
Mục tiêu không chỉ là tìm vulnerability mà còn xác định control nào đang tồn tại, có hoạt động đúng không, khoảng trống nào giữa policy và trạng thái thực tế, finding nào đã được xác minh và remediation nào cần owner cùng verification.
Ví dụ, website có thể không có CVE nghiêm trọng trong scanner nhưng audit vẫn phát hiện tài khoản admin cũ còn hoạt động, backup chưa từng restore test hoặc origin server có thể bypass WAF.
Vulnerability Assessment tập trung vào việc xác định và ưu tiên điểm yếu
Vulnerability Assessment thường bắt đầu từ một tập asset đã xác định và tìm những weakness hoặc vulnerability có khả năng ảnh hưởng đến chúng.
Một assessment tốt không dừng ở scanner output. Quy trình cần inventory asset, scanning phù hợp, loại kết quả không liên quan, validate finding quan trọng, đặt severity vào ngữ cảnh và chuyển kết quả thành remediation priority.
NIST SP 800-115 phân biệt vulnerability scanning với penetration testing như các kỹ thuật có mục tiêu và giới hạn khác nhau trong một security assessment rộng hơn. Vì vậy, Vulnerability Assessment phù hợp khi câu hỏi chính là: “Chúng ta đang có những điểm yếu kỹ thuật nào cần đưa vào backlog?”
Penetration Test tập trung vào khả năng khai thác và attack path
Penetration Test đi sâu hơn vào việc kiểm chứng khả năng một hoặc nhiều điểm yếu có thể bị khai thác trong phạm vi được phép.
Điểm khác biệt quan trọng là pentest có thể cố gắng chứng minh tác động thay vì chỉ xác nhận dấu hiệu. Chẳng hạn, tester có thể kiểm tra liệu một lỗi access control có thực sự cho phép tài khoản quyền thấp truy cập dữ liệu ngoài phạm vi hay không.
Tuy nhiên, “khai thác sâu” không có nghĩa tester được phép làm mọi thứ. Pentest cần Rules of Engagement rõ ràng về asset, khung thời gian, kỹ thuật được phép, giới hạn dữ liệu, stop condition, escalation và cleanup.
Security Audit có thể bao gồm Vulnerability Assessment hoặc Penetration Test không?
Có thể, nhưng không mặc định. Một Security Audit có thể sử dụng vulnerability scanning, configuration review, manual testing và các kỹ thuật khác. Trong một số engagement, một phần penetration testing cũng có thể được đưa vào để xác minh finding quan trọng.
Ngược lại, một pentest không nhất thiết review toàn bộ backup, logging, access governance hay patch process. Có thể hiểu đơn giản: security assessment là mục tiêu rộng; review, scanning và penetration testing là kỹ thuật được chọn theo câu hỏi cần trả lời.
Ví dụ: cùng một website nhưng ba assessment tạo ba loại kết quả
Giả sử một website thương mại điện tử có WordPress, plugin thanh toán, CDN/WAF và tài khoản quản trị nội bộ.
Nếu thực hiện Security Audit
Assessment có thể xem xét asset, WordPress/plugin, quyền administrator, MFA, configuration, WAF, logging, backup, update process và một số kiểm tra ứng dụng. Đầu ra là bức tranh control gap và remediation priority.
Nếu thực hiện Vulnerability Assessment
Trọng tâm có thể là rà soát host, service, CMS/plugin, TLS, endpoint và các weakness có thể xác định. Đầu ra ưu tiên danh sách vulnerability cần sửa.
Nếu thực hiện Penetration Test
Tester có thể được giao mục tiêu cụ thể như kiểm tra liệu user thông thường có thể truy cập dữ liệu đơn hàng của user khác, bypass authentication hoặc đạt quyền cao hơn trong portal hay không.
Ba engagement đều có thể hữu ích, nhưng chúng giải quyết ba lớp câu hỏi khác nhau.
Khi nào nên chọn từng loại assessment?
Khi nào nên chọn Security Audit?
Security Audit phù hợp khi chưa có baseline bảo mật rõ ràng, website vừa được bàn giao hoặc thay đổi kiến trúc, cần review đồng thời application/access/operational control, hoặc muốn biết “đang ở đâu” trước khi quyết định có cần pentest chuyên sâu hay không.
Nếu câu hỏi là “khi nào nên audit?”, xem Khi nào website cần Security Audit?.
Khi nào nên chọn Vulnerability Assessment?
Vulnerability Assessment phù hợp khi tổ chức đã có inventory tương đối rõ và cần tìm weakness trên một tập asset, kiểm tra exposure sau thay đổi lớn, xây vulnerability backlog hoặc đánh giá lại sau một chu kỳ patching.
Với môi trường lớn, assessment thường cần lặp lại định kỳ hoặc tích hợp vào vulnerability management thay vì coi là hoạt động một lần.
Khi nào nên chọn Penetration Test?
Pentest phù hợp khi cần kiểm chứng attack path đối với ứng dụng hoặc chức năng quan trọng, muốn xác minh tác động thực tế của một nhóm weakness, chuẩn bị go-live hệ thống nhạy cảm hoặc đã có baseline và muốn kiểm thử sâu hơn khu vực rủi ro cao.
Không nên chọn pentest chỉ vì nghe “mạnh hơn”. Nếu asset inventory, patching và access control cơ bản còn chưa rõ, assessment rộng hơn có thể mang lại giá trị cao hơn trước.
Cách chọn đúng assessment mà không bị lệch mục tiêu
5 câu hỏi trước khi quyết định
- Bạn cần biết trạng thái control tổng thể hay chỉ muốn tìm vulnerability?
- Bạn cần coverage rộng hay cần đi sâu một attack path?
- Có cho phép exploitation trên production không?
- Đầu ra cần phục vụ remediation backlog, assurance hay mô phỏng attacker?
- Asset, scope và Rules of Engagement đã đủ rõ chưa?
Nếu chưa trả lời được các câu này, nên xác định Security Audit Scope trước.
Không đánh giá chất lượng chỉ bằng số lượng lỗi
Một pentest có 5 finding không mặc định kém hơn một scanner có 500 cảnh báo. Một audit không có “Critical” cũng không đồng nghĩa assessment vô ích.
Chất lượng nên được đánh giá qua coverage có phù hợp scope không, finding có evidence không, false positive có được xử lý không, impact có đặt trong bối cảnh không, remediation có khả thi không và limitation có được công khai không.
Kết luận
Security Audit, Vulnerability Assessment và Penetration Test khác nhau chủ yếu ở câu hỏi mà chúng cố gắng trả lời.
Security Audit cho bức tranh rộng về trạng thái security control và finding. Vulnerability Assessment tập trung vào việc xác định và ưu tiên điểm yếu. Penetration Test đi sâu hơn vào khả năng khai thác và attack path trong phạm vi được cho phép.
Không có lựa chọn nào luôn “tốt hơn”. Lựa chọn đúng là engagement có scope, phương pháp và đầu ra phù hợp với quyết định mà doanh nghiệp cần đưa ra. Nếu cần xác định assessment phù hợp cho website, có thể bắt đầu từ trang Website Security Audit.