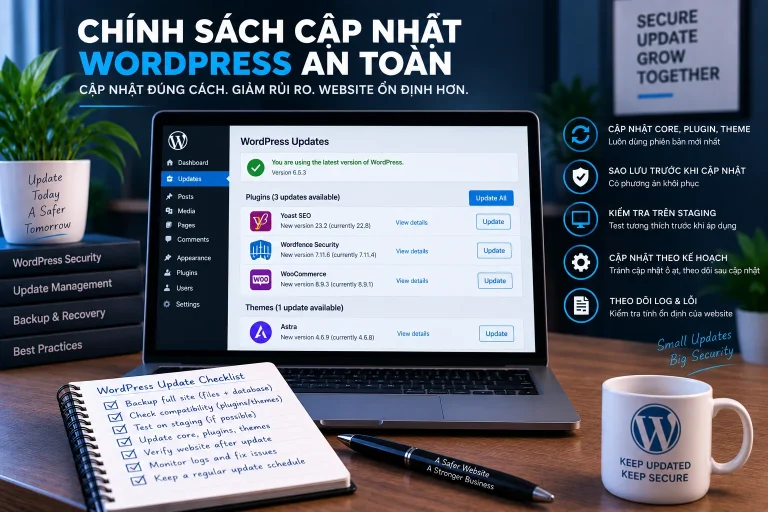
Chính sách cập nhật WordPress an toàn: auto-update, pilot và rollback
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026
SecureWebOps Knowledge Hub
Tổng hợp hướng dẫn, phân tích và kinh nghiệm thực chiến về bảo mật website, WordPress Security, malware & backdoor, hardening, WAF/DDoS, giám sát và ứng phó sự cố.
Khám phá theo chủ đề
Chọn đúng chủ đề để đi thẳng đến nhóm bài viết và hành trình xử lý phù hợp.
Mới cập nhật
Các bài mới được cập nhật để phản ánh quy trình, kỹ thuật và tình huống vận hành thực tế.
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026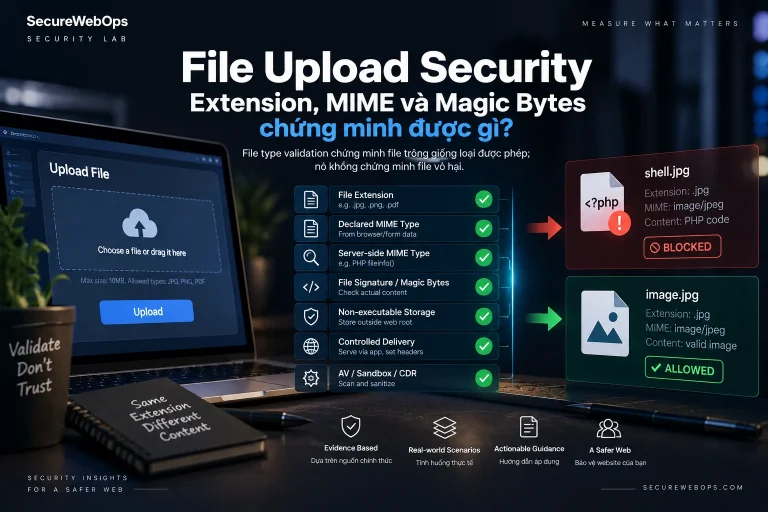
Security Lab đánh giá extension, MIME, magic bytes, storage và delivery controls: mỗi lớp chứng minh được gì…
18/09/2026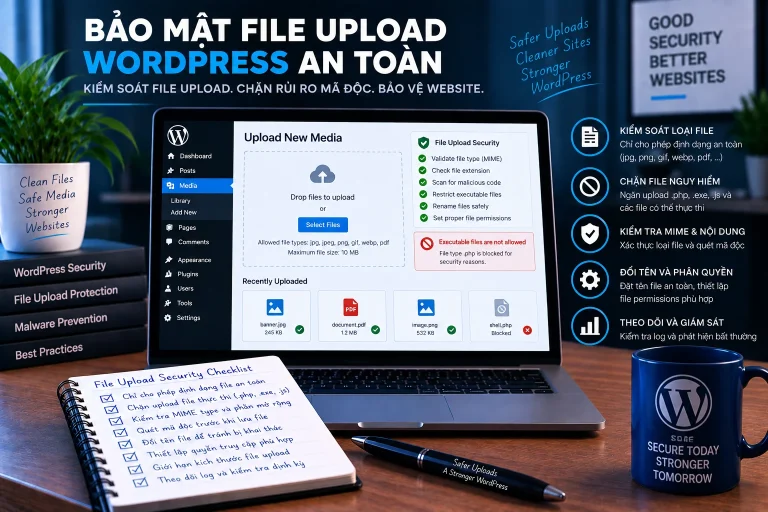
Cách bảo mật file upload WordPress bằng MIME validation, least privilege, whitelist hẹp và giảm execution risk trong…
18/09/2026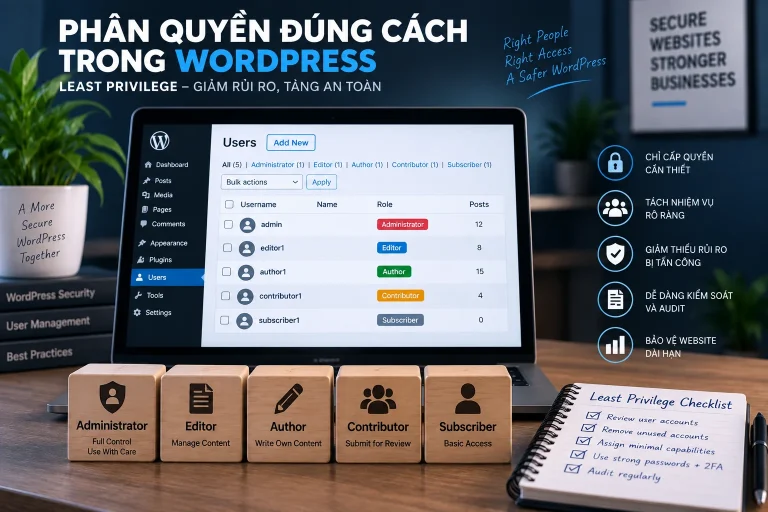
Checklist áp dụng Least Privilege WordPress: inventory user, review Administrator/custom role, giảm quyền có rollback, service account và…
18/09/2026Toàn bộ thư viện
282 bài viết, sắp xếp theo lần cập nhật gần nhất.
Tự vận hành Security hay thuê Managed Security không có đáp án đúng cho mọi doanh nghiệp. Quyết…
12/09/2026
Managed Security Runbook là tài liệu biến một capability bảo mật thành chuỗi thao tác có thể lặp…
12/09/2026
Không phải website nào cũng cần thuê Managed Security Service. Một blog ít thay đổi, không lưu dữ…
12/09/2026
Security Remediation Backlog là danh sách có cấu trúc để theo dõi các finding cần xử lý sau…
12/09/2026
Managed Security Report không nên chỉ là danh sách alert đã xuất hiện trong tháng. Một báo cáo…
12/09/2026
Security Escalation Matrix là cơ chế giúp đội vận hành quyết định một tín hiệu bảo mật cần…
12/09/2026
Managed Security SLA nên định nghĩa cách một security event được tiếp nhận, ưu tiên, phản hồi, escalation…
12/09/2026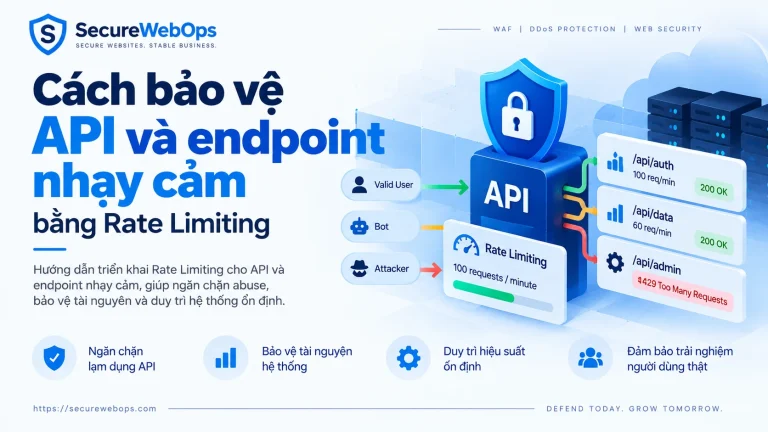
Rate limiting cho API không chỉ là đặt một ngưỡng request chung. Với endpoint nhạy cảm như đăng…
12/09/2026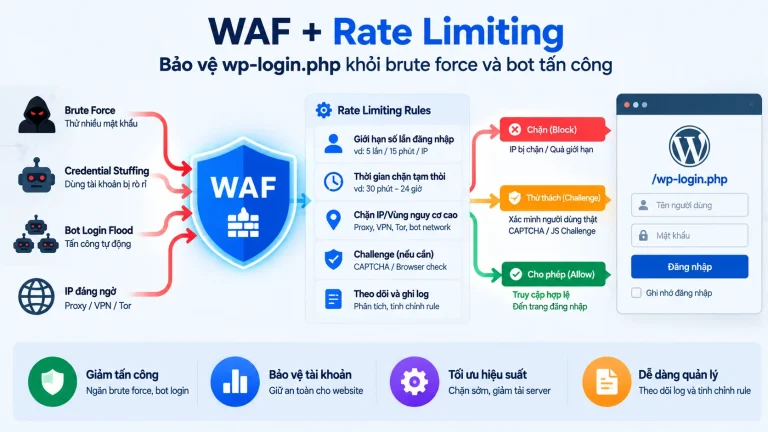
wp-login.php là một trong những endpoint WordPress bị brute-force và credential-stuffing nhắm tới nhiều nhất vì nó public,…
11/09/2026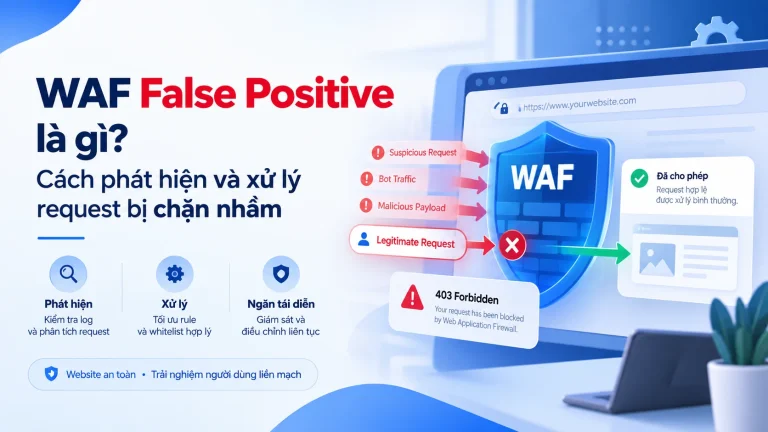
WAF false positive là trường hợp một request hợp lệ bị WAF nhận diện nhầm là độc hại…
11/09/2026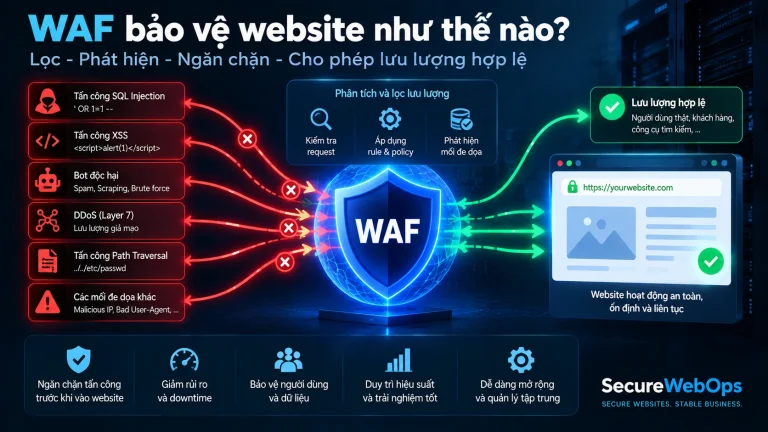
Managed Rules và Custom Rules không phải hai lựa chọn loại trừ nhau. Trong một WAF được vận…
11/09/2026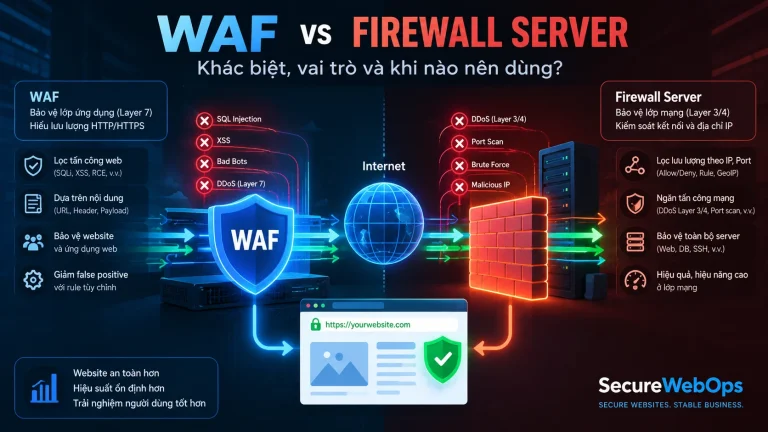
WAF và Firewall Server đều lọc traffic nhưng trả lời hai câu hỏi khác nhau. Firewall Server quyết…
11/09/2026Cần hỗ trợ thực tế?
Nếu website đang có dấu hiệu bị hack, nhiễm mã độc, bị tấn công hoặc cần hardening, SecureWebOps có thể hỗ trợ đánh giá theo tình trạng cụ thể.