

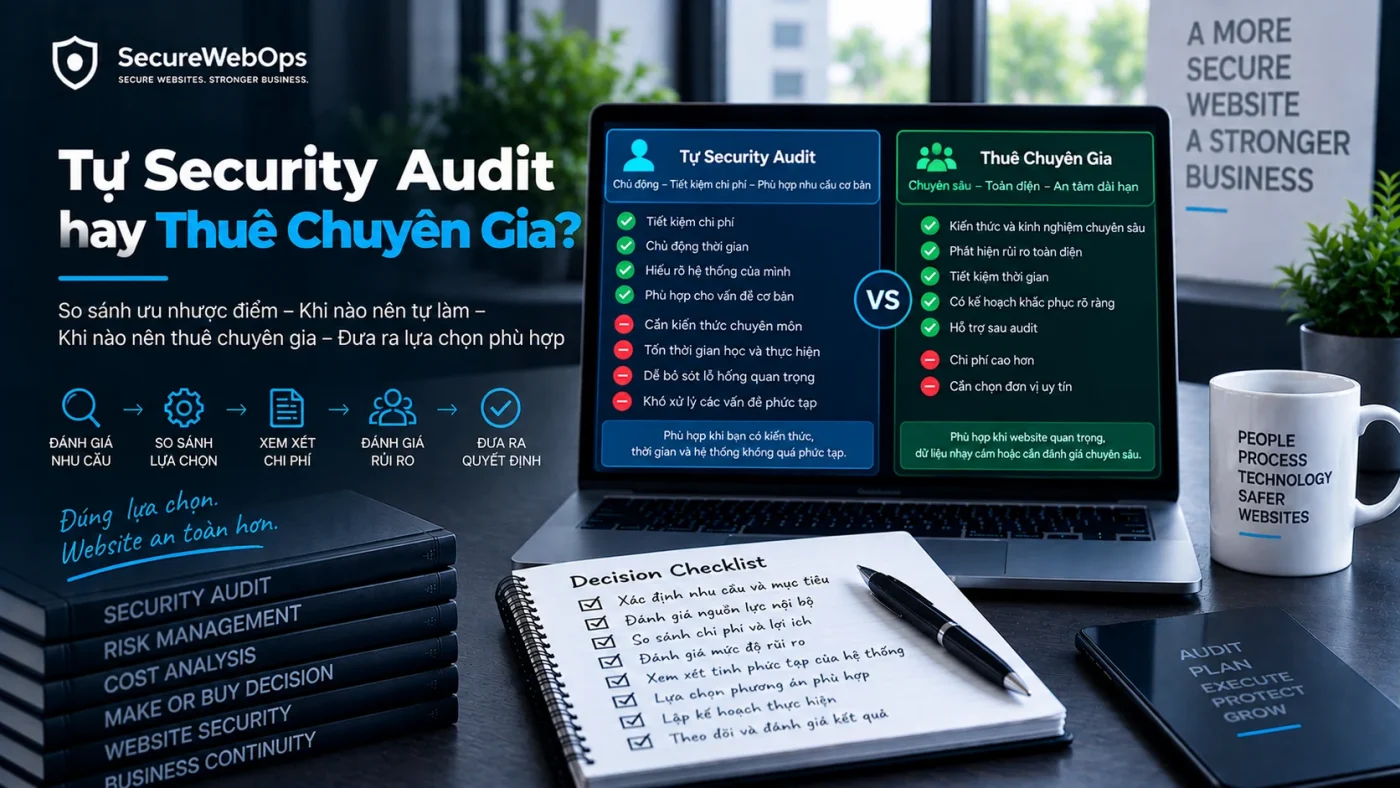
Khi website cần Security Audit, doanh nghiệp thường đứng trước hai lựa chọn: tự đánh giá bằng đội nội bộ hoặc thuê chuyên gia/đơn vị bên ngoài. Không có lựa chọn nào luôn tốt hơn trong mọi trường hợp.
Quyết định phù hợp phụ thuộc vào mục tiêu assessment, mức độ độc lập cần thiết, năng lực đội hiện tại, phạm vi kỹ thuật, business risk, thời gian và khả năng remediation sau audit.
Bài này giúp trả lời câu hỏi tự Security Audit hay thuê chuyên gia bên ngoài?. Nó tập trung vào cách ra quyết định. Việc đánh giá một nhà cung cấp cụ thể được tách riêng tại Cách chọn đơn vị Security Audit website.
Tự Security Audit và thuê chuyên gia khác nhau thế nào?
Tự Security Audit là gì?
Tự audit nghĩa là tổ chức dùng đội ngũ nội bộ để lập scope, review asset/control, thực hiện testing, validate finding, đánh giá risk và lập remediation backlog.
Đội thực hiện có thể gồm:
- security engineer;
- developer;
- system administrator;
- cloud/network engineer;
- website owner;
- internal audit hoặc risk team.
Tự audit không đồng nghĩa “chạy scanner rồi xuất PDF”. Nếu mục tiêu là Website Security Audit đầy đủ, đội nội bộ vẫn cần methodology, evidence, validation và QA tương tự một assessment chuyên nghiệp.
Thuê chuyên gia Security Audit nghĩa là gì?
Đây là việc dùng tester, consultant hoặc đơn vị độc lập bên ngoài để đánh giá một scope đã thống nhất.
External assessment có thể cung cấp:
- góc nhìn độc lập;
- kinh nghiệm từ nhiều architecture;
- kỹ năng chuyên sâu mà nội bộ không có;
- review assumptions của đội vận hành;
- report phục vụ assurance hoặc stakeholder bên ngoài.
Tuy nhiên, external team vẫn phụ thuộc vào scope, access và context do doanh nghiệp cung cấp. Thuê bên ngoài không tự động bảo đảm coverage tốt nếu đầu vào mơ hồ.
So sánh nhanh In-house và External Audit
| Tiêu chí | Tự audit | Thuê bên ngoài |
|---|---|---|
| Hiểu hệ thống | Thường cao | Cần onboarding/discovery |
| Độc lập | Có thể thấp hơn | Thường cao hơn |
| Tốc độ trao đổi | Nhanh với đội cùng tổ chức | Phụ thuộc engagement |
| Kỹ năng chuyên sâu | Phụ thuộc năng lực nội bộ | Có thể tiếp cận expertise chuyên biệt |
| Context business | Thường hiểu sâu | Cần owner cung cấp |
| Assurance độc lập | Hạn chế | Tốt hơn khi cần independent review |
| Chi phí trực tiếp | Ít thấy trên invoice nhưng dùng internal capacity | Có external cost rõ |
| Remediation continuity | Thuận lợi | Cần handoff tốt |
Khi nào tự Security Audit có thể phù hợp?
1. Đội nội bộ có năng lực Security thực sự
Nếu tổ chức có người hiểu web security, infrastructure, access control, logging, dependency và methodology, internal assessment có thể rất hiệu quả.
Điểm quan trọng là đội audit phải đủ khả năng:
- khóa scope;
- map attack surface;
- phân biệt signal và finding;
- review manual ngoài scanner;
- thu evidence;
- đánh giá risk theo context;
- viết remediation có thể hành động.
2. Mục tiêu là continuous internal review
Các hoạt động thường xuyên như:
- access review;
- dependency review;
- configuration check;
- backup verification;
- monitoring review;
- secure release review
thường phù hợp để xây capability nội bộ thay vì thuê bên ngoài cho mọi lần kiểm tra.
3. Website có scope nhỏ và risk đã hiểu rõ
Một website public đơn giản, ít integration và không xử lý dữ liệu nhạy cảm có thể được review nội bộ nếu đội có năng lực và không có yêu cầu independent assurance.
4. Cần feedback rất gần development cycle
Đội nội bộ có lợi thế khi security review cần lặp lại thường xuyên theo sprint hoặc deployment.
Khi nào nên thuê chuyên gia bên ngoài?
Rủi ro khi chỉ dựa vào Self-Audit
Blind spot do quá quen hệ thống: người xây và vận hành hệ thống có thể mặc định một số assumption là đúng vì “nó luôn hoạt động như vậy”. External reviewer có thể đặt lại các assumption đó.
Conflict of interest: đội chịu trách nhiệm triển khai control cũng tự xác nhận control có hiệu quả có thể giảm mức độ độc lập.
Skill gap: một đội mạnh về WordPress có thể thiếu kinh nghiệm API, cloud IAM, WAF, SSO hoặc authorization logic. Scope càng rộng, khả năng có blind spot càng lớn.
Scanner bias: nếu self-audit chủ yếu dựa vào tool, dễ bỏ business logic, architecture issue và control effectiveness.
1. Cần independent assurance
Khi management, khách hàng, đối tác hoặc risk owner cần góc nhìn độc lập, external assessment thường phù hợp hơn self-attestation.
2. Trước go-live hoặc thay đổi quan trọng
Đặc biệt khi website có:
- customer account;
- payment;
- API;
- upload;
- sensitive data;
- privileged portal;
- integration quan trọng.
Một fresh review trước exposure lớn có thể phát hiện assumption mà đội build bỏ qua.
3. Sau incident hoặc compromise
Nếu vẫn còn active compromise, ưu tiên Incident Response. Sau khi hệ thống ổn định, external review có thể hữu ích để đánh giá root control gap và tránh bias từ đội vừa xử lý sự cố.
4. Scope vượt ngoài expertise nội bộ
Ví dụ đội nội bộ mạnh về application nhưng assessment cần server hardening, cloud IAM, API hoặc authentication architecture chuyên sâu.
5. Finding lặp lại qua nhiều kỳ
Nếu cùng loại issue liên tục quay lại, external review có thể giúp phân biệt symptom và systemic root cause.
Khi nào không nên “thuê ngoài toàn bộ rồi quên đi”?
External audit không thay thế ownership nội bộ.
Doanh nghiệp vẫn phải chịu trách nhiệm về:
- asset inventory;
- scope approval;
- access;
- business context;
- risk acceptance;
- remediation;
- retest;
- continuous monitoring.
Nếu không có owner nội bộ, report tốt cũng có thể trở thành tài liệu không được triển khai.
Mô hình Hybrid thường hiệu quả
Nhiều tổ chức không cần chọn tuyệt đối một bên.
Một mô hình hybrid:
- Internal team duy trì inventory, monitoring, patching và review thường xuyên.
- Internal team chuẩn bị scope và context.
- External specialist thực hiện independent deep assessment định kỳ hoặc theo sự kiện.
- Finding được handoff về internal remediation backlog.
- External hoặc independent tester retest khi cần.
Cách này giữ knowledge ở nội bộ nhưng vẫn có independent challenge.
5 Decision Factor trước khi chọn Self, External hay Hybrid
1. Mục tiêu Audit là gì?
Nếu mục tiêu là internal hygiene, self-audit có thể đủ.
Nếu mục tiêu là:
- independent assurance;
- pre-launch critical review;
- complex penetration-style testing;
- customer due diligence;
- review sau systemic incident;
external expertise thường có lợi thế.
2. Scope phức tạp đến đâu?
Scope càng nhiều layer thì skill matrix càng rộng.
Ví dụ:
DNS → CDN/WAF → origin → CMS/app → API → database → IAM → logging → backup
Nếu đội nội bộ chỉ hiểu một vài layer, external specialist hoặc multi-disciplinary review có thể cần thiết.
Trước khi quyết định, nên khóa Security Audit Scope.
3. Đội nội bộ có độc lập đủ không?
Có thể dùng peer review nội bộ để tăng independence:
- team khác review;
- security review code của development;
- risk owner review finding;
- tester không phải người trực tiếp triển khai control.
Nếu không thể tạo separation hợp lý, external review có giá trị hơn.
4. Có đủ thời gian và capacity không?
“Tự audit miễn phí” là cách tính sai nếu đội kỹ thuật phải dừng roadmap trong nhiều tuần.
Cần tính:
- engineering hours;
- security hours;
- review/QA;
- reporting;
- remediation coordination;
- opportunity cost.
External cost rõ trên hợp đồng; internal cost nằm trong capacity. Nên so sánh tổng nguồn lực thay vì chỉ invoice.
5. Ai sẽ Remediate?
Nếu internal team không có quyền hoặc khả năng sửa finding, audit dù nội bộ hay external cũng chưa đủ.
Trước engagement nên biết owner của:
- application code;
- hosting/server;
- DNS/WAF;
- CMS/plugin;
- IAM;
- backup;
- vendor integration.
Checklist triển khai theo lựa chọn
Mẫu Decision Matrix
| Tình huống | Self | External | Hybrid |
|---|---|---|---|
| Routine control review | Tốt | Có thể không cần | Tùy |
| Critical pre-launch | Hữu ích | Khuyến khích independent review | Rất phù hợp |
| Independent assurance | Hạn chế | Phù hợp | Phù hợp |
| Skill gap lớn | Rủi ro blind spot | Phù hợp | Phù hợp |
| Continuous security | Cần thiết | Không nên phụ thuộc hoàn toàn | Tốt |
Tự Audit cần tối thiểu những gì?
Nếu chọn internal route, nên có:
- scope và authorization;
- asset inventory;
- test plan;
- người có security skill;
- evidence handling;
- finding validation;
- risk model;
- peer QA;
- remediation owner;
- retest criteria.
Nếu thiếu nhiều thành phần này, gọi hoạt động đó là “security check” có thể chính xác hơn “full audit”.
Thuê bên ngoài cần chuẩn bị gì?
External tester không thể tự đoán business context.
Trước audit cần chuẩn bị:
- asset list;
- scope/out-of-scope;
- environment;
- test account;
- architecture overview;
- emergency contact;
- Rules of Engagement;
- data handling requirement;
- known limitation.
Checklist đầy đủ nằm tại Chuẩn bị gì trước Website Security Audit?.
Câu hỏi tự đánh giá trước khi quyết định
- Chúng ta có người đủ skill để kiểm tra scope này không?
- Người audit có đủ độc lập với người build/operate không?
- Mục tiêu có yêu cầu external assurance không?
- Website có critical data/transaction không?
- Attack surface có layer nào đội chưa hiểu sâu không?
- Internal capacity có đủ để audit mà không phá roadmap không?
- Ai sẽ remediation sau report?
- Có cần retest độc lập không?
Kết luận
Tự Security Audit phù hợp khi tổ chức có năng lực, context và quy trình review đủ tốt; thuê chuyên gia phù hợp khi cần independence, expertise chuyên sâu hoặc assurance cao hơn. Với nhiều website quan trọng, mô hình hybrid thường cân bằng tốt giữa knowledge nội bộ và góc nhìn độc lập.
Đừng chọn dựa trên câu hỏi “cái nào rẻ hơn” đơn thuần. Hãy chọn route có khả năng tạo finding đáng tin và đưa finding đó đến remediation.
Nếu quyết định thuê bên ngoài, bước tiếp theo là đánh giá nhà cung cấp theo scope, methodology, evidence, report và retest tại Cách chọn đơn vị Security Audit website.
Để xem lựa chọn self, external hoặc hybrid nằm ở đâu trong toàn bộ quá trình planning và Security Audit, xem hub Website Security Audit.