

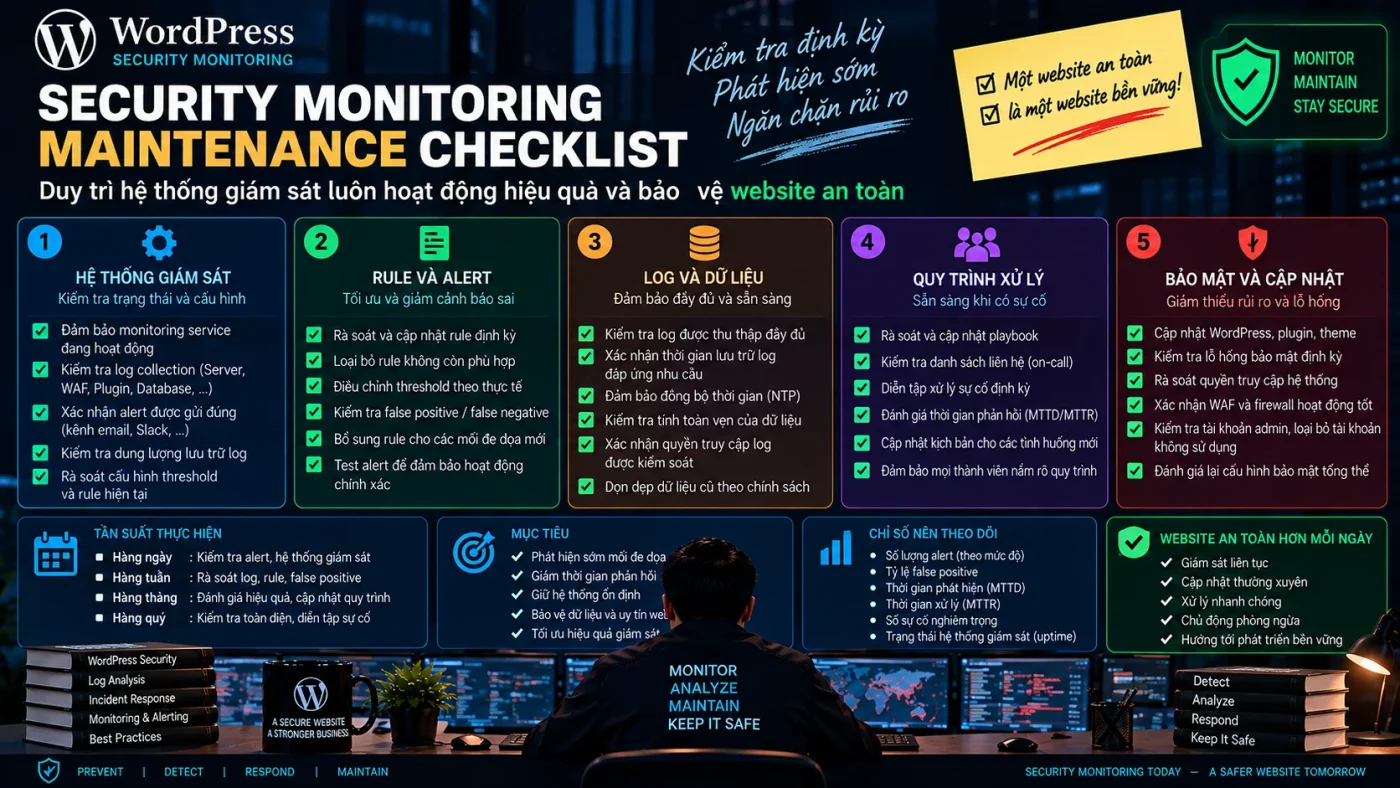
Security Monitoring không phải hệ thống “bật một lần rồi để đó”. Rule, baseline, telemetry source, owner và hạ tầng đều thay đổi theo website. Nếu không có lịch maintenance, dashboard có thể vẫn xanh nhưng coverage đã giảm, rule không còn match dữ liệu mới hoặc alert quality xuống thấp mà không ai nhận ra.
OWASP khuyến nghị có quy trình phát hiện khi logging ngừng hoạt động, bảo vệ log khỏi sửa/xóa trái phép và tích hợp monitoring với alerting phù hợp. NIST CSF 2.0 cũng đặt Continuous Monitoring trong chức năng Detect. Vì vậy bảo trì hệ thống giám sát là một phần của chính năng lực detection.
Kiểm tra telemetry, coverage và ownership
Telemetry source và pipeline health
- Nguồn log cuối cùng gửi dữ liệu lúc nào?
- Có source nào im lặng bất thường không?
- Timestamp và timezone còn đồng nhất không?
- Schema hoặc field có thay đổi sau update không?
- Agent/collector có lỗi, queue hoặc drop event không?
Một source im lặng cần được coi là monitoring issue, không mặc định là “không có sự kiện”. Dashboard nên theo dõi telemetry health theo Security Monitoring Dashboard.
Coverage và owner
Đối chiếu asset inventory với monitoring scope. Website/server mới, WAF mới, account đặc quyền mới hoặc DNS provider mới có thể tạo blind spot nếu chưa được thêm vào pipeline.
Coverage review nên trả lời: tài sản nào quan trọng nhưng chưa có telemetry, signal nào quan trọng chưa có rule và source nào không có owner.
Review rule, threshold và baseline
Rule health
Mỗi rule cần được kiểm tra theo bốn hướng: còn nhận đúng dữ liệu không, còn phù hợp baseline không, false positive có tăng không và owner có còn chịu trách nhiệm không.
Rule không trigger trong thời gian dài cần được test thay vì tự động xem là “ổn”. Có thể parser, source hoặc logic đã hỏng.
Threshold và baseline
Baseline cần cập nhật sau thay đổi kiến trúc, traffic, deployment model hoặc quy trình vận hành. Không nên tự động “học lại” một anomaly chưa được giải thích vì có thể hợp thức hóa hành vi bất thường.
Threshold nên được điều chỉnh dựa trên distribution và context, không chỉ vì alert volume tăng. Xem Security Monitoring Baseline và Security Alerting.
Kiểm tra false positive, routing và triage
False positive, suppression và allowlist
- Top rule tạo nhiều alert nhất.
- Rule có tỷ lệ false positive cao.
- Alert bị lặp hoặc thiếu deduplication.
- Suppression/allowlist nào đã quá hạn review.
- Alert nào không có action hoặc runbook rõ.
Mỗi exception nên có owner, lý do, scope và ngày hết hạn hoặc review. Quy trình tuning chi tiết nằm trong False Positive trong Security Monitoring.
Alert routing và owner
Một alert tốt vẫn vô dụng nếu gửi sai nơi. Hãy test notification channel, escalation path, on-call contact và quyền truy cập vào dashboard/log. Khi nhân sự thay đổi, owner và distribution list phải được cập nhật.
Luồng phân loại alert nên được kiểm thử theo Security Alert Triage.
Test pipeline và bảo vệ log
End-to-end test
Tạo một số sự kiện kiểm thử hợp lệ có kiểm soát để xác minh chuỗi signal → collection → parser → rule → alert → notification → triage.
Có thể dùng login test, file change trong môi trường thử nghiệm hoặc request pattern an toàn. Mục tiêu không phải mô phỏng tấn công nguy hiểm mà là xác minh pipeline hoạt động.
Retention, storage và access control
Review retention policy, storage capacity, access control và khả năng truy xuất log khi cần điều tra. OWASP lưu ý log có thể chứa dữ liệu nhạy cảm, vì vậy quyền đọc, truyền tải và lưu trữ cần được kiểm soát.
Lịch maintenance theo mức thay đổi và rủi ro
| Tần suất | Việc chính |
|---|---|
| Hàng ngày | Telemetry gap, critical alert, backlog |
| Hàng tuần | Noisy rule, false positive, source health |
| Hàng tháng | Coverage, owner, baseline, dashboard, exception |
| Sau thay đổi lớn | Rule, parser, asset scope, test end-to-end |
| Sau incident | Detection gap, missed signal, retention, new rule |
Đây không phải lịch bắt buộc; hệ thống có risk cao hoặc thay đổi nhanh có thể cần review thường xuyên hơn.
Checklist đóng kỳ maintenance
- Không còn source quan trọng bị mất telemetry.
- Asset inventory và monitoring scope khớp nhau.
- Critical rule đã được test.
- False positive backlog có owner.
- Suppression/allowlist đã review.
- Alert routing hoạt động.
- Retention/storage đủ và truy xuất được.
- Dashboard/KPI còn hữu ích.
- Change log và rollback của rule được lưu.
Kết luận
Maintenance là cách bảo đảm Security Monitoring vẫn đáng tin sau khi website và hạ tầng thay đổi. Hãy review telemetry, coverage, rule, baseline, false positive, owner, retention và pipeline end-to-end. Một hệ thống không được kiểm thử định kỳ có thể thất bại âm thầm đúng lúc cần nó nhất.
Nguồn tham khảo
Operational artifact: Maintenance Evidence Record
Lưu ý: mẫu này là worksheet để ghi bằng chứng thật của từng kỳ review, không phải kết quả maintenance đã xảy ra trên hệ thống SecureWebOps.
| Control | Evidence cần lưu | PASS | Owner/Next action |
|---|---|---|---|
| Telemetry health | Last event, gap, parser/collector status | PASS/FAIL | Owner + deadline |
| Coverage | Asset inventory vs monitored assets | PASS/FAIL | Gap/remediation |
| Critical rule test | Test event ID → alert ID → triage ID | PASS/FAIL | Fix/retest |
| False positive | Top noisy rule + replay result | PASS/FAIL | Tuning owner |
| Routing | Notification delivery + acknowledgement | PASS/FAIL | Escalation owner |
| Retention | Oldest searchable event + storage status | PASS/FAIL | Retention action |
| Rollback | Previous rule/config version recoverable | PASS/FAIL | Version owner |
Mẫu maintenance log
review_date: YYYY-MM-DD
scope: production-monitoring
reviewer: <name>
telemetry_health: PASS|FAIL
coverage: PASS|FAIL
critical_rule_test: PASS|FAIL
false_positive_review: PASS|FAIL
routing_test: PASS|FAIL
retention_test: PASS|FAIL
open_actions:
  - owner: ...
    due: ...
    evidence_ref: ...
next_review: YYYY-MM-DD
Quality gate
- PASS: mỗi critical control có evidence reference chứ không chỉ checkbox.
- PASS: failure có owner, deadline và retest.
- FAIL: dashboard xanh nhưng không kiểm tra last-event/collector/parser health.
- FAIL: maintenance kết thúc khi còn critical source mất telemetry mà không có accepted-risk owner.