

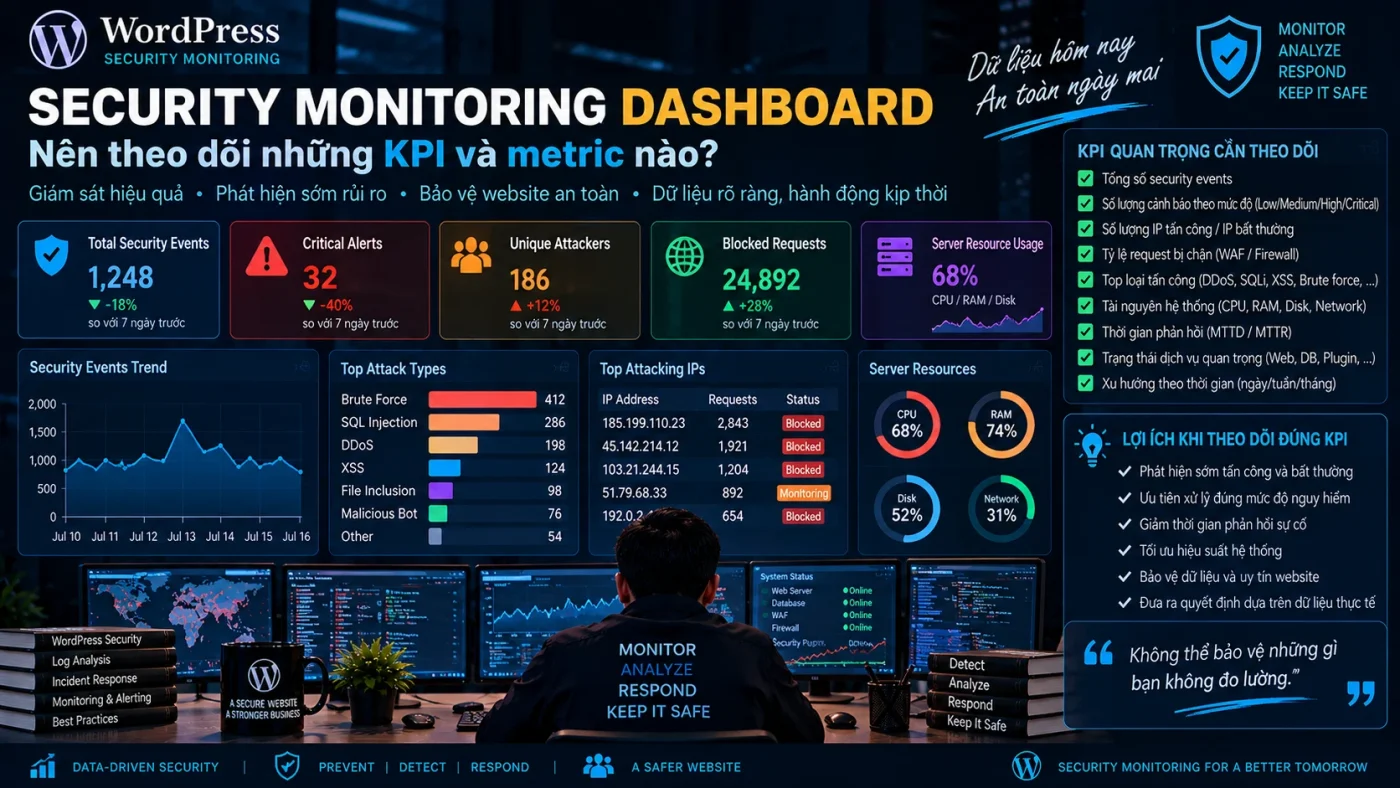
Security Monitoring Dashboard nên giúp người vận hành trả lời nhanh ba câu hỏi: hệ thống đang được quan sát đầy đủ đến đâu, alert nào cần ưu tiên và monitoring pipeline có đang hoạt động đúng không. Dashboard tốt không phải là màn hình có nhiều biểu đồ nhất, mà là nơi biến telemetry thành thông tin có thể hành động.
NIST CSF 2.0 đặt Continuous Monitoring trong chức năng Detect; OWASP cũng nhấn mạnh rằng logging và alerting phải được thiết kế theo rủi ro, đồng thời cần phát hiện khi logging ngừng hoạt động. Vì vậy KPI nên bao phủ cả detection quality lẫn health của chính monitoring system.
Những nhóm KPI cốt lõi của Security Monitoring
Coverage và telemetry health
Coverage trả lời “những tài sản và signal quan trọng đã được theo dõi chưa?”. Có thể theo dõi tỷ lệ website/server đang gửi telemetry, tài sản có owner, critical signal đã có rule, account đặc quyền/file/WAF/DNS/server nằm trong scope và số nguồn log bị mất dữ liệu.
Coverage cao không bảo đảm detection tốt, nhưng coverage thấp tạo blind spot rõ ràng. Đồng thời dashboard phải cho biết last event received, ingestion gap, parser/rule error, agent health và retention/storage health.
Alert volume và alert quality
Theo dõi alert theo severity, rule, tài sản và thời gian, nhưng không dùng tổng số alert như KPI thành công. Volume chỉ hữu ích khi kết hợp với false positive rate, tỷ lệ alert benign, tỷ lệ alert dẫn tới investigation và top noisy rule.
Để giảm noise, kết hợp dashboard với False Positive trong Security Monitoring.
Triage performance và backlog
Có thể theo dõi time-to-acknowledge, time-to-triage và backlog age. Các metric này giúp nhìn ra alert tồn đọng và bước nào trong quy trình bị nghẽn, nhưng không nên biến thành mục tiêu cứng mà bỏ qua chất lượng investigation.
Luồng triage nên được chuẩn hóa bằng Security Alert Triage.
Dashboard cần theo dõi signal trend nào?
Login, file, component và persistence
Tùy scope, dashboard có thể theo dõi login anomaly, thay đổi file, plugin/theme/Core, WP-Cron, MU-plugin và persistence signal. Mục tiêu là nhìn trend và deviation so với baseline, không chỉ snapshot.
WAF, traffic và resource
Với WAF, nên xem blocked/challenged request, rule hit, top source/path và tỷ lệ mitigated so với total traffic khi nền tảng cung cấp dữ liệu. Với origin, theo dõi request spike, CPU/RAM, connection, queue và 4xx/5xx để biết traffic anomaly có tạo impact hay không.
Kết hợp WAF Monitoring, Traffic Anomaly và Resource Saturation Monitoring.
Thiết kế dashboard theo vai trò
Operator, security lead và management cần góc nhìn khác nhau
Operator cần alert queue, scope, evidence và telemetry health. Security lead cần coverage, false positive, backlog và trend. Management cần risk-oriented summary thay vì mọi log event chi tiết.
Không nên ép tất cả người dùng vào cùng một dashboard; KPI nên phục vụ quyết định cụ thể.
Những metric không nên dùng một mình
- Tổng số alert.
- Tổng số request bị block.
- CPU trung bình.
- Số log event thu thập.
- Số rule đang bật.
Những con số này có thể tăng dù monitoring kém hiệu quả. Luôn đặt chúng trong context của coverage, baseline, alert quality và outcome. Để xây baseline phù hợp, xem Security Monitoring Baseline.
Dashboard tối thiểu nên có gì?
- Coverage và telemetry health.
- Alert theo severity.
- Top noisy rule và false positive.
- Open alert/backlog theo age.
- Signal trend theo website/server/WAF.
- Recent critical change.
- Rule/agent/source health.
Rule, threshold và severity đằng sau các metric này nên được thiết kế theo Security Alerting.
Review dashboard định kỳ
Dashboard cần thay đổi cùng kiến trúc và risk profile. Khi thêm WAF, đổi hosting, thêm website hoặc thay quy trình login, coverage và metric cũng phải được cập nhật. Metric không còn dẫn tới hành động nên được loại bỏ.
Việc review nên nằm trong Security Monitoring Maintenance Checklist.
Kết luận
Security Monitoring Dashboard nên ưu tiên coverage, alert quality, triage performance và telemetry health. Nếu dashboard chỉ đếm alert hoặc blocked request, nó chưa phản ánh khả năng phát hiện thực tế. KPI tốt phải giúp biết monitoring đang nhìn thấy gì, đang bỏ sót gì và hành động nào cần ưu tiên.
Nguồn tham khảo
- NIST Cybersecurity Framework 2.0.
- OWASP Logging Cheat Sheet.
- Cloudflare WAF — Security Events.
- Cloudflare WAF — Security Analytics.
Operational artifact: mẫu Dashboard Evidence Pack
Lưu ý: bảng dưới là mẫu evidence structure, không phải số liệu thật của SecureWebOps. Mỗi metric phải được điền từ telemetry của hệ thống thật và lưu kèm time window.
| Widget | Metric | Data source | Action khi lệch |
|---|---|---|---|
| Coverage | % critical assets có telemetry | Asset inventory + collector health | Khôi phục source/agent hoặc ghi accepted gap |
| Pipeline health | Last event age / ingestion gap | Collector/SIEM | Kiểm tra parser, credential, storage |
| Alert quality | False-positive rate theo rule | Triage disposition | Tuning có replay test |
| Backlog | Open alert theo age/severity | Case queue | Reassign/escalate theo SLA nội bộ |
| Critical change | Admin/plugin/file/config change | Audit/FIM/deploy log | Verify change record hoặc mở triage |
Mẫu export tối thiểu
window_start,window_end,asset,metric,value,baseline,deviation,owner,status,evidence_ref
YYYY-MM-DDTHH:MM,YYYY-MM-DDTHH:MM,wp-prod-01,false_positive_rate,...,...,...,security-ops,review,...
PASS/FAIL của dashboard
- PASS: mỗi widget có owner, nguồn dữ liệu, time window và action rõ.
- PASS: dashboard phát hiện được telemetry gap, không chỉ security event.
- FAIL: metric không thể truy ngược về source/evidence.
- FAIL: dashboard đẹp nhưng không có decision hoặc runbook gắn với ngưỡng.