

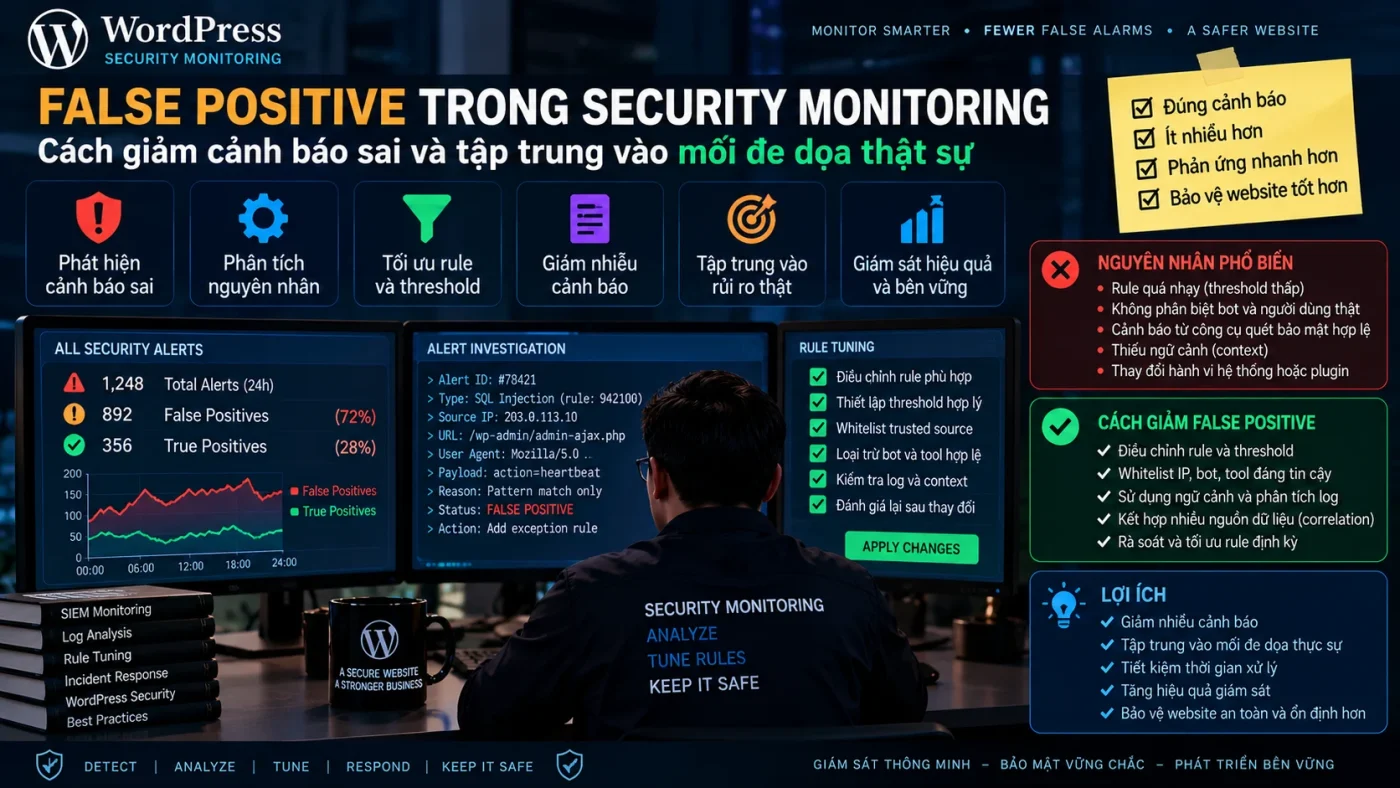
False Positive trong Security Monitoring là trường hợp hệ thống tạo cảnh báo cho một hoạt động hợp lệ hoặc vô hại. Nếu tỷ lệ false positive cao, đội vận hành dễ rơi vào alert fatigue: mất thời gian triage, giảm niềm tin vào rule và có nguy cơ bỏ qua cảnh báo thật sự quan trọng.
Mục tiêu không phải là giảm số alert bằng mọi giá, mà là tăng tỷ lệ alert có giá trị trong khi vẫn giữ coverage cho các rủi ro quan trọng.
Nguyên nhân chính tạo false positive và alert noise
Baseline, threshold và context chưa đúng
- Threshold không dựa trên baseline.
- Rule quá rộng hoặc thiếu context.
- Maintenance/deployment không được ghi nhận.
- Telemetry thiếu field để phân biệt hành vi.
- Rule cũ không còn phù hợp application behavior.
- Correlation chưa được sử dụng nên mỗi signal đơn lẻ đều thành alert.
Muốn biết một hành vi có bất thường hay không, cần biết trạng thái bình thường. Vì vậy Security Monitoring Baseline là nền tảng đầu tiên để giảm false positive.
False positive khác alert noise
False positive là cảnh báo sai về mặt ngữ nghĩa: hoạt động hợp lệ nhưng bị coi là đáng ngờ. Alert noise rộng hơn, bao gồm cả cảnh báo đúng nhưng quá lặp, thiếu ưu tiên hoặc không tạo ra hành động.
Một bot scanner thực sự đang quét site có thể tạo alert đúng, nhưng nếu hệ thống gửi hàng nghìn alert giống nhau thay vì gom nhóm thì đó vẫn là noise.
Cách tuning rule mà không tạo blind spot
Dùng correlation trước khi tăng threshold
Một signal đơn lẻ thường có confidence thấp. Login admin từ IP mới có thể hợp lệ, nhưng login từ nguồn mới + plugin mới + file PHP thay đổi trong cùng time window đáng ưu tiên hơn nhiều. Correlation giúp giữ sensitivity cho rủi ro quan trọng mà không phải nâng threshold quá cao.
Quy tắc correlation nên được xây cùng Security Alerting.
Tuning threshold theo distribution và scope
Đừng đổi threshold chỉ vì alert nhiều. Trước tiên cần xem distribution, baseline, endpoint và time window. Tuning tốt thường thu hẹp scope hoặc thêm context thay vì đơn giản tăng con số.
Ví dụ thay vì “100 login fail toàn site trong 10 phút”, có thể tách theo account, IP, endpoint và success-after-fail pattern.
Deduplication, suppression và allowlist
Deduplication gom các alert giống nhau. Suppression giảm alert lặp trong khoảng thời gian có kiểm soát. Allowlist loại trừ đối tượng hợp lệ đã xác minh. Ba cơ chế này khác nhau và không nên dùng thay thế lẫn nhau.
Allowlist quá rộng là rủi ro lớn vì có thể tạo blind spot. Mỗi exception nên có owner, lý do, scope và ngày review.
Maintenance và rule health
Maintenance window không có nghĩa tắt monitoring
Deployment và update thường tạo nhiều signal hợp lệ. Cách tốt hơn là gắn change context vào event hoặc giảm severity trong thời gian bảo trì, nhưng vẫn giữ telemetry. Tắt monitoring hoàn toàn khiến đội vận hành mất evidence nếu sự cố xảy ra đúng lúc thay đổi.
Rule “im lặng” chưa chắc là rule tốt
Một rule không alert nữa có thể vì threshold quá cao, telemetry bị hỏng hoặc parser không còn match schema. Vì vậy rule health phải được monitor song song với false positive rate và được review trong Security Monitoring Maintenance Checklist.
Quy trình giảm false positive
- Chọn rule tạo nhiều noise nhất.
- Review sample alert và xác định nguyên nhân.
- Kiểm tra baseline và telemetry.
- Thêm context/correlation trước khi tăng threshold.
- Áp dụng exception hẹp nếu thật sự cần.
- Dry run hoặc log-only sau tuning nếu nền tảng hỗ trợ.
- Đo lại alert quality và coverage.
Khi cần đánh giá chất lượng alert ở cấp dashboard, xem Security Monitoring Dashboard.
Ví dụ với WAF và login monitoring
WAF rule hit cao có thể do API/client hợp lệ bị match nhầm. Thay vì allow toàn endpoint, hãy xác định method, path, parameter hoặc source có thể scope hẹp. Với login monitoring, thay vì bỏ cảnh báo IP mới, hãy correlation IP mới với privilege, session và post-login activity.
Đọc thêm WAF Monitoring và Admin Login Monitoring.
Kết luận
Giảm false positive không phải là giảm alert bằng mọi giá. Hãy dùng baseline, correlation, scope hẹp và review rule health để tăng chất lượng cảnh báo mà không tạo blind spot. Một hệ thống monitoring tốt là hệ thống người vận hành vẫn tin tưởng khi alert xuất hiện.
Nguồn tham khảo
Operational artifact: mẫu False-Positive Test Record
Lưu ý: đây là template để tạo evidence vận hành của chính hệ thống; không phải số liệu production của SecureWebOps.
| Trường | Nội dung cần ghi |
|---|---|
| Rule ID | Rule đang tuning |
| Known-benign case | Deploy, scanner nội bộ, backup, test account… |
| Known-positive case | Sự kiện kiểm thử có kiểm soát phải tạo alert |
| Before | Số alert, severity, triage time, false-positive reason |
| Change | Threshold/context/correlation/exception đã sửa |
| After | Kết quả replay known-benign và known-positive |
| Coverage retained? | PASS/FAIL |
| Owner / rollback | Ai chịu trách nhiệm và cách quay lại rule cũ |
Acceptance criteria
- PASS: known-benign case giảm noise đúng mục tiêu.
- PASS: known-positive case vẫn tạo alert với severity/action phù hợp.
- FAIL: alert giảm chỉ vì telemetry bị mất hoặc parser lỗi.
- FAIL: exception mở rộng tới mức bỏ qua toàn bộ endpoint/account.