

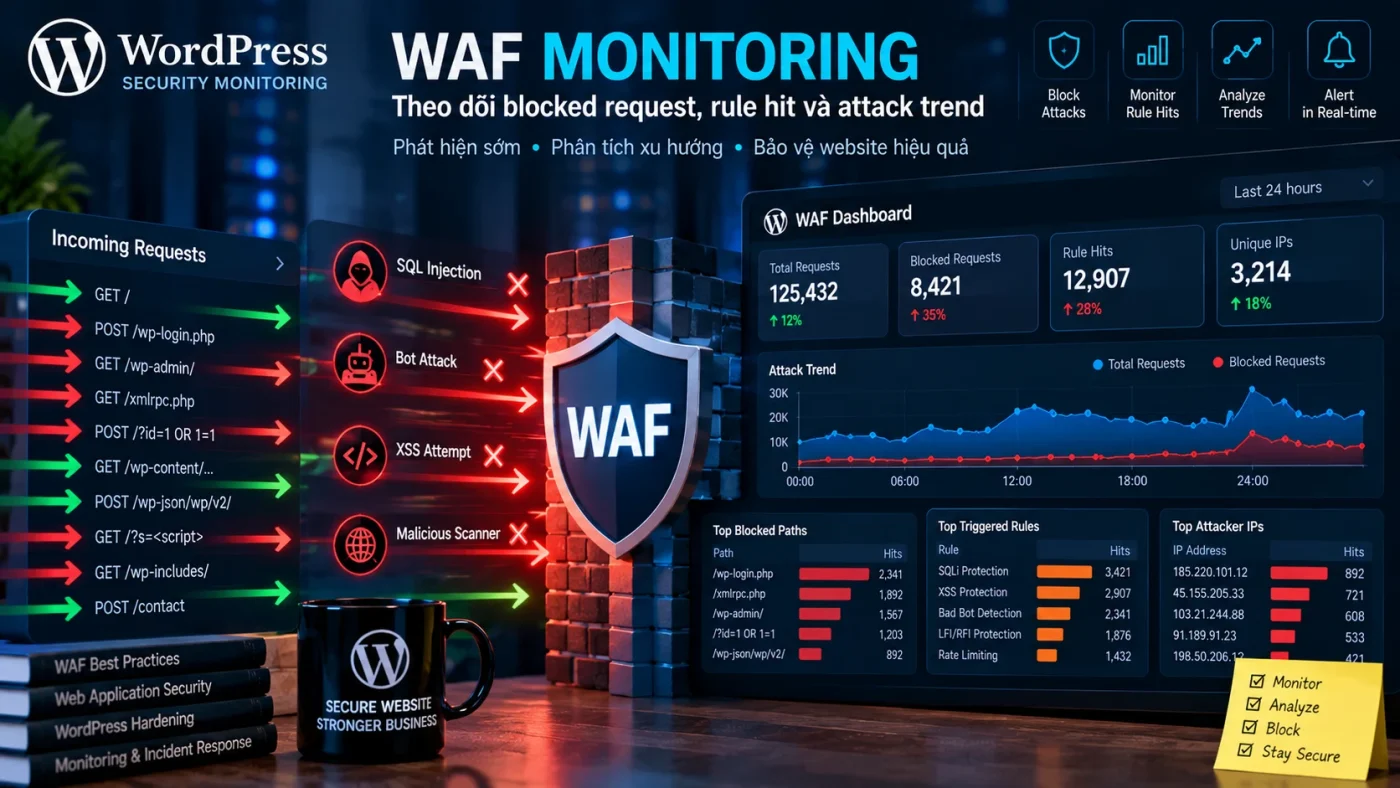
WAF Monitoring là quá trình theo dõi dữ liệu từ Web Application Firewall để hiểu request nào bị chặn, rule nào đang kích hoạt, nguồn nào tạo traffic đáng ngờ và xu hướng tấn công thay đổi ra sao. WAF có thể giảm nhiều request không mong muốn, nhưng dữ liệu block chỉ thật sự có giá trị khi được đặt trong context của traffic tổng, baseline và hoạt động ứng dụng.
Theo tài liệu Cloudflare WAF, Security Events dùng để xem các request đã bị security products tác động hoặc đánh dấu, còn Security Analytics giúp nhìn toàn bộ incoming HTTP traffic. Cách tách này rất hữu ích vì chỉ nhìn blocked request có thể làm mất context về phần traffic được phép đi qua.
Các nhóm metric WAF cần theo dõi
Blocked request, action và rule hit
Số request bị block cho biết mức hoạt động của control, nhưng không phải KPI thành công tuyệt đối. Một ngày có block tăng mạnh có thể do scanning, bot, campaign hoặc rule vừa được thay đổi. Cần so sánh với tổng request và baseline.
Theo dõi rule nào kích hoạt nhiều nhất, rule nào vừa tăng đột biến và rule nào không còn hit trong thời gian dài. Đồng thời tách theo action như block, challenge, log hoặc allow để biết WAF đang quan sát, hạn chế hay thực sự chặn traffic.
Source, path và attack category
IP, ASN, country, user-agent, host, path và method giúp xác định scope. Không nên chặn chỉ vì một country hay ASN có nhiều event; mitigation phải dựa trên risk và business context.
Theo dõi category hoặc rule family cùng endpoint bị nhắm giúp phát hiện xu hướng. Nếu một path nhạy cảm đột ngột nhận nhiều request bất thường, cần correlation với application log và response.
Đọc trend đúng cách thay vì chỉ đếm block
Blocked request tăng không đồng nghĩa website đang bị tấn công
Internet-facing website thường nhận bot, scanner và traffic tự động. Điều quan trọng là mức thay đổi so với baseline, mục tiêu bị nhắm và chất lượng request. Một spike nhỏ trên endpoint quản trị có thể quan trọng hơn spike lớn trên trang chủ trong lúc campaign.
Để so sánh với trạng thái bình thường, xem Security Monitoring Baseline.
Phân tích attack trend theo thời gian
Thay vì nhìn snapshot một giờ, hãy theo dõi trend theo ngày và tuần. Các dimension quan trọng gồm top path, source, ASN, country, user-agent, method và action. Trend giúp phân biệt một burst ngắn với thay đổi kéo dài trong hành vi traffic.
Khi baseline theo mùa thay đổi, cần version hoặc điều chỉnh threshold. Website e-commerce, campaign landing page hoặc site có traffic theo sự kiện sẽ có pattern khác nhau rõ rệt.
False positive và rule tuning
Không tối ưu WAF chỉ theo số block
False positive là request hợp lệ bị rule đánh dấu hoặc chặn. Vì vậy cần review sample event, path, user flow và response để biết rule đang bảo vệ hay cản trở người dùng. Khi tuning, ưu tiên scope hẹp theo path, method, parameter hoặc known behavior.
Tránh allowlist quá rộng chỉ để “hết cảnh báo”. Quy trình tuning nên kết hợp False Positive trong Security Monitoring với Security Alerting.
Khi nào nên điều chỉnh rule?
Điều chỉnh khi có evidence rule đang bỏ lọt pattern rõ ràng, tạo false positive đáng kể hoặc không còn phù hợp với application behavior. Mọi thay đổi nên có dry run/log mode nếu nền tảng hỗ trợ, phạm vi hẹp, owner và rollback.
Correlation WAF với origin và application
WAF chỉ thấy request ở edge. Một event có độ tin cậy cao hơn khi correlation với access log, application log, login activity, file change hoặc resource anomaly ở origin.
Ví dụ request spike + WAF block tăng nhưng origin ổn định có thể cho thấy control đang hấp thụ traffic tốt; request spike + CPU saturation + 5xx lại cần triage nhanh hơn. Đọc thêm Traffic Anomaly, Server Security Monitoring và Resource Saturation Monitoring.
Thiết kế alert cho WAF
- Rule hit lệch mạnh so với baseline.
- Block/challenge tăng trên endpoint nhạy cảm.
- Source mới tạo volume lớn trong time window ngắn.
- Tỷ lệ mitigated/total traffic thay đổi bất thường.
- Rule quan trọng không còn event do telemetry hoặc cấu hình lỗi.
- False positive ảnh hưởng business flow.
Alert cần có owner và runbook triage; khi cần phân loại mức ưu tiên, dùng Security Alert Triage.
Kết luận
WAF Monitoring tốt không chỉ đếm blocked request. Hãy theo dõi rule hit, action, source, path, attack trend và false positive, đồng thời so sánh với tổng traffic và origin telemetry. Khi có context đầy đủ, WAF trở thành nguồn signal quan trọng trong Security Monitoring thay vì chỉ là dashboard block count.