

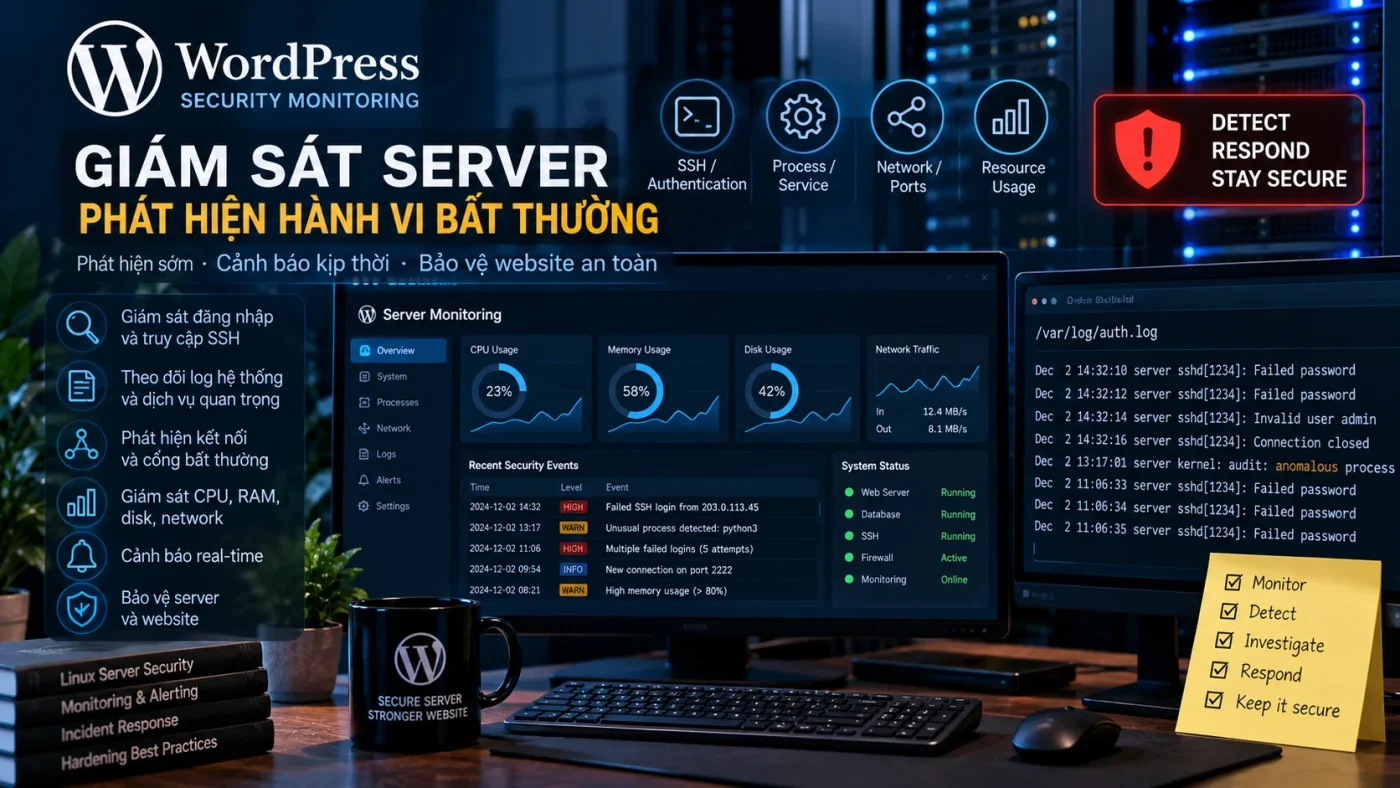
Server Security Monitoring là quá trình theo dõi liên tục các tín hiệu ở lớp máy chủ để phát hiện hành vi lệch baseline, sự kiện đáng ngờ hoặc dấu hiệu có thể ảnh hưởng tới tính bảo mật và khả dụng của website. Mục tiêu không phải là coi mọi spike CPU, service restart hay login SSH là sự cố, mà là tạo đủ ngữ cảnh để biết khi nào một thay đổi cần được triage.
NIST CSF 2.0 đặt Continuous Monitoring trong chức năng Detect; ở lớp server, điều này có thể chuyển thành việc theo dõi account, process, network connection, service, file, resource và log. OWASP cũng nhấn mạnh rằng security logging phải được thiết kế theo rủi ro và cần phát hiện khi logging ngừng hoạt động.
Những lớp tín hiệu server cần được giám sát
Authentication và tài khoản đặc quyền
Theo dõi SSH login thành công/thất bại, sudo, thay đổi user/group, key mới trong authorized_keys và account đặc quyền được tạo hoặc kích hoạt lại. Một login từ nguồn mới chỉ là signal; severity nên tăng nếu sau đó xuất hiện process, file hoặc service change bất thường. Với lớp tài khoản ứng dụng, có thể đối chiếu thêm giám sát đăng nhập và tài khoản Admin WordPress.
Process, service và network connection
Baseline nên bao gồm process quan trọng, service đang chạy và startup behavior. Process mới, binary lạ, service tự khởi động ngoài change window hoặc service restart liên tục đều cần context.
Theo dõi outbound connection mới, port lắng nghe mới, connection tăng đột biến và traffic lệch baseline. Không nên kết luận chỉ dựa trên một IP lạ; cần correlation với process tạo connection và activity cùng thời điểm.
File, cấu hình và resource
Những file như SSH config, web server config, PHP-FPM config, cron, systemd unit và application config thường thay đổi ít. Vì vậy change ngoài maintenance window có thể là signal có giá trị cao.
CPU, RAM, disk, I/O, inode, process count và load average giúp phát hiện workload bất thường, nhưng resource saturation không phải bằng chứng compromise. Hãy correlation với request, process, log và deployment; xem thêm Resource Saturation Monitoring.
Xây baseline và rule cho server
Baseline vận hành
Baseline nên ghi nhận user/group hợp lệ, service, listening port, scheduled task, process phổ biến, traffic pattern và range resource theo từng khung giờ. Nếu server có backup hoặc cron nặng, cần đưa chúng vào baseline để tránh false positive. Khung tư duy chung có thể dùng từ Security Monitoring Baseline.
Những alert cần ưu tiên
- User đặc quyền mới ngoài change window.
- SSH key mới hoặc sudoers thay đổi không có owner.
- Port mới được mở bởi process không thuộc baseline.
- Process lạ chạy dưới quyền web server hoặc root.
- Cron/systemd task mới không có change record.
- Outbound connection mới đi cùng file hoặc process thay đổi.
- Logging bị dừng hoặc nguồn telemetry mất dữ liệu.
Rule và severity nên được thiết kế theo Security Alerting thay vì dùng threshold đơn lẻ.
Phân biệt operational anomaly và security anomaly
Một service restart có thể do deploy; CPU tăng có thể do backup; connection tăng có thể do traffic hợp lệ. Điểm khác biệt nằm ở context. Security monitoring hiệu quả khi rule biết maintenance window, owner và chuỗi sự kiện liên quan.
Ví dụ CPU tăng + request spike + process PHP tăng có thể là overload hợp lệ; nhưng CPU tăng + binary lạ + outbound connection mới + cron mới là chuỗi đáng điều tra hơn. Khi traffic là signal chính, liên kết với Traffic Anomaly Monitoring và WAF Monitoring.
Log và telemetry nào có giá trị nhất?
Nguồn log ưu tiên
Tùy hệ điều hành và stack, nên ưu tiên authentication log, sudo log, web server log, PHP/application log, system journal, WAF/CDN log và audit log nếu có. Không cần thu thập mọi thứ vô thời hạn; retention nên dựa trên nhu cầu điều tra, rủi ro và yêu cầu pháp lý.
Theo dõi sức khỏe của chính logging pipeline
OWASP khuyến nghị bảo vệ log khỏi sửa/xóa trái phép, kiểm soát quyền đọc và theo dõi chính cơ chế logging. Một monitoring pipeline không tự giám sát sức khỏe telemetry có thể tạo cảm giác an toàn giả.
Quy trình triage một alert server
- Xác minh tài sản và thời điểm.
- Kiểm tra có maintenance/change hợp lệ không.
- Thu thập process, user, network, file và log cùng time window.
- Đánh giá impact và confidence.
- Nếu có dấu hiệu compromise, chuyển Incident Response.
- Nếu là false positive, cập nhật baseline/rule có kiểm soát.
Để chuẩn hóa bước phân loại trước escalation, dùng Security Alert Triage.
Kết luận
Server Security Monitoring hiệu quả khi theo dõi account, process, network, file, service và resource trong cùng một baseline. Giá trị không nằm ở số lượng metric, mà ở khả năng correlation nhiều signal để phân biệt thay đổi hợp lệ với hành vi cần triage.