

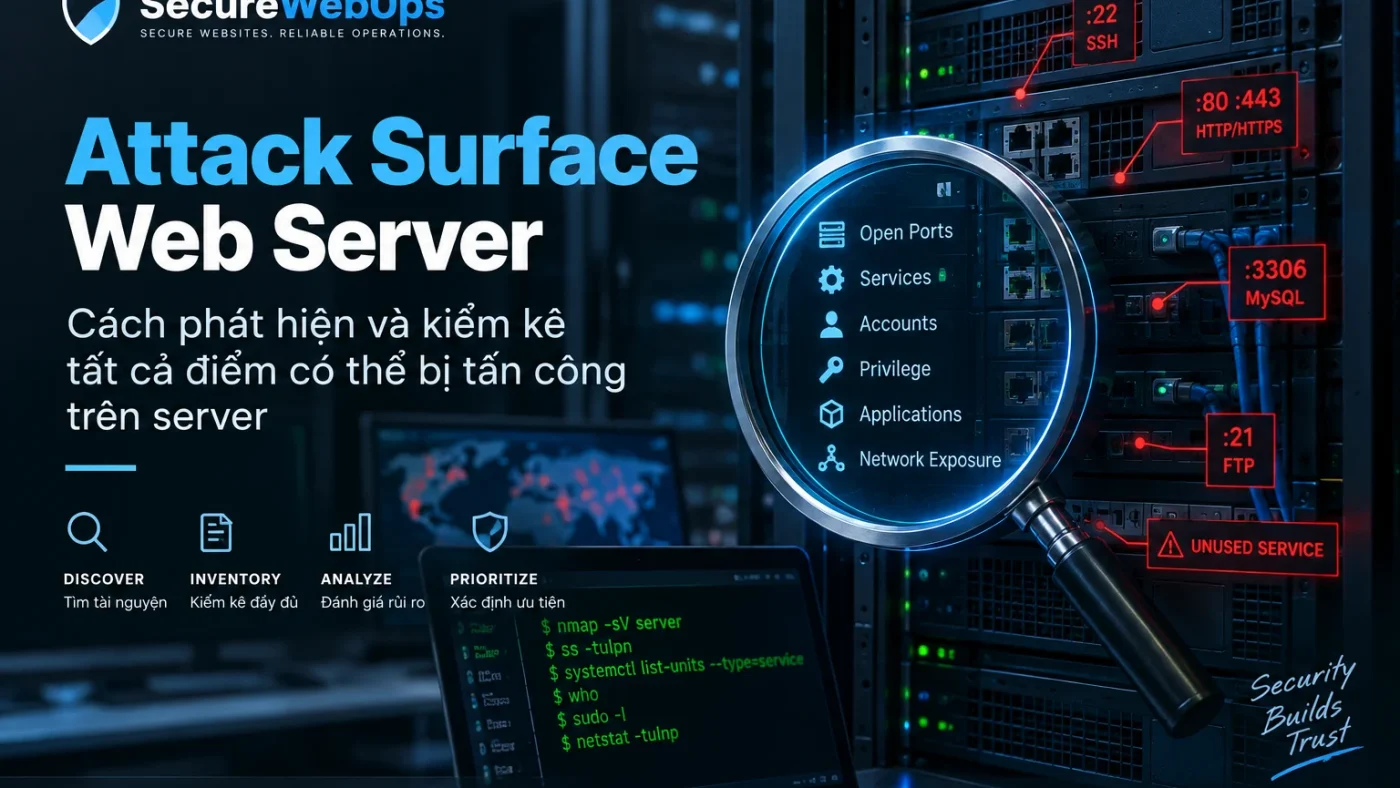
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng cấu hình “an toàn”. Attack surface nên được đo theo những điểm có thể bị truy cập hoặc lạm dụng: account, endpoint, plugin/theme, API, upload path, admin surface, port/service, privilege và control plane.
NIST SP 800-171 Rev.3 yêu cầu least functionality: chỉ giữ capability cần thiết, review và disable/remove functions, ports, protocols, connections và services không cần thiết. CISA Internet Exposure Reduction cũng khuyến nghị inventory những asset đang internet-accessible, đánh giá business necessity rồi remove/restrict exposure không cần. OWASP Top 10:2025 coi unnecessary ports, services, pages, accounts và privileges là security misconfiguration. Nguồn: NIST SP 800-171 Rev.3, CISA — Internet Exposure Reduction và OWASP Top 10:2025 — Security Misconfiguration.
Bối cảnh: website chạy ổn nhưng exposure lớn hơn business need
Giả sử một WordPress site đã vận hành lâu: nhiều plugin cũ còn tồn tại, XML-RPC vẫn bật dù không dùng, một số Administrator không còn owner, staging route công khai, upload feature rộng hơn nhu cầu, server vẫn mở vài service legacy và application account có privilege cao hơn cần thiết.
Attack surface trước hardening có thể gồm
- Plugin/theme không còn business owner hoặc đã EOL.
- Admin/account cũ, shared account hoặc role quá quyền.
- Endpoint/API/XML-RPC không còn dependency rõ ràng.
- Upload path hoặc editor feature không cần cho user hiện tại.
- Port/service/server control plane mở rộng hơn architecture cần.
- Debug/staging/backup artifact hoặc test page còn public.
Bước 1: tạo baseline attack surface trước khi hardening
Không nên bắt đầu bằng cách “tắt mọi thứ”. Cần inventory current state và gắn mỗi exposure với business owner, dependency và privilege. OWASP Attack Surface Analysis xem attack surface là tập entry/exit point, channel, interface, role và untrusted data element; theo dõi thay đổi của các thành phần này giúp đo attack surface theo thời gian.
Tham chiếu Attack Surface WordPress và Attack Surface Web Server để lập inventory ở cả application và server layer.
Bước 2: loại bỏ exposure không có business justification
Plugin, theme và feature
Plugin/theme không còn dùng nên được remove thay vì chỉ deactivate nếu không có lý do giữ lại. Feature như XML-RPC, file editor, legacy endpoint hoặc integration cũ cần được đánh giá theo dependency thật; nếu không còn business use, reduce hoặc disable có kiểm soát.
OWASP nhấn mạnh unnecessary features, pages, accounts và privileges làm tăng security misconfiguration risk. Điều quan trọng là dependency check trước khi remove để tránh biến hardening thành outage.
Account và privilege
Attack surface không chỉ là network. Mỗi Administrator, API key hoặc service account có privilege cao là một access path tiềm năng. Hardening nên giảm số account privileged, xóa account không còn owner và đưa role về least privilege.
Port, service và control plane
NIST least functionality yêu cầu disable hoặc remove functions, ports, protocols, connections và services không cần thiết. CISA cũng khuyến nghị nếu asset/service không cần internet exposure thì remove hoặc restrict bằng network controls, VPN, MFA hoặc allowlist tùy use case.
Đọc thêm case port và service thừa làm tăng Server Attack Surface.
Bước 3: giảm exposure nhưng vẫn giữ business flow
Mục tiêu không phải số exposure càng ít càng tốt bằng mọi giá. Một checkout API, webhook hoặc admin endpoint có thể bắt buộc phải tồn tại; với chúng, hardening chuyển từ remove sang restrict và protect.
- Giới hạn source/network khi có thể.
- Yêu cầu MFA cho privileged access.
- Dùng WAF/rate limiting cho endpoint public có abuse risk.
- Giảm permission của service account/API key.
- Tắt debug/default page và information disclosure.
- Giữ logging/monitoring cho exposure còn lại.
Đo attack surface trước và sau hardening
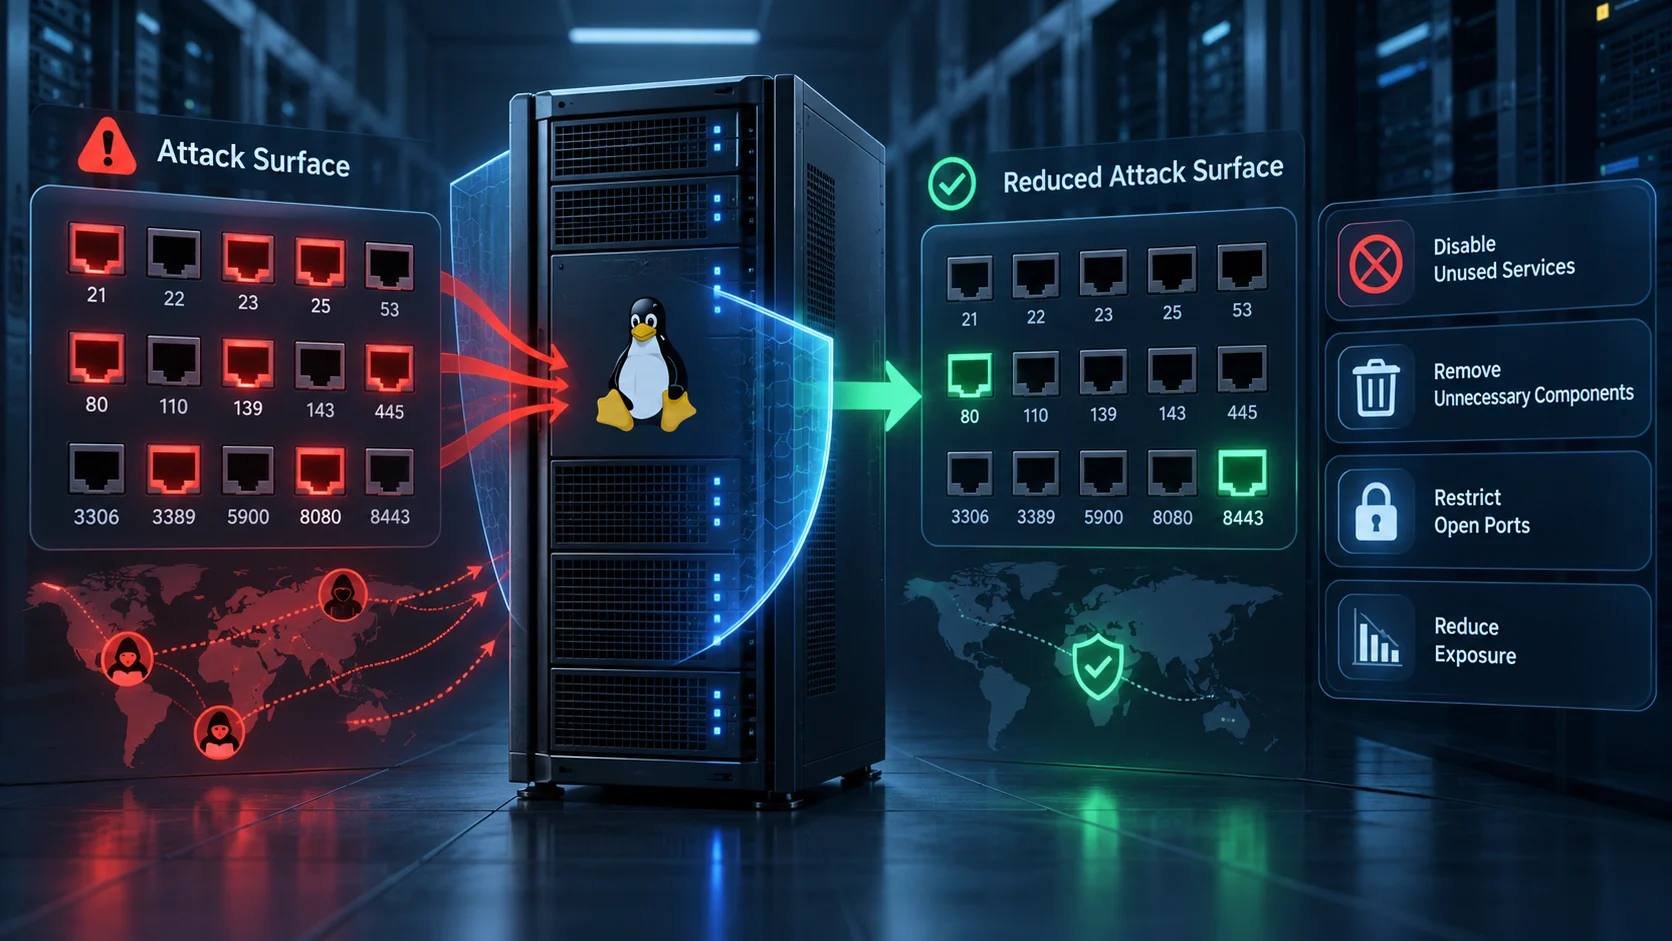
Không nên dùng một “điểm an toàn” tuyệt đối. Có thể dùng before/after inventory với các metric đơn giản để chứng minh exposure giảm mà không giả vờ rằng risk đã bằng zero.
| Nhóm exposure | Trước hardening | Sau hardening |
|---|---|---|
| Privileged accounts | Nhiều account, owner không rõ | Chỉ còn account cần thiết, owner rõ |
| Plugin/theme | Có component unused/EOL | Remove/replace component không cần |
| Public endpoints | Legacy/debug/test route còn mở | Remove hoặc restrict |
| Port/service | Có listener không có business need | Disable/restrict |
| Upload/admin surface | Quyền rộng hơn nhu cầu | Giới hạn theo role/use case |
| Secrets/privilege | Shared hoặc over-privileged | Tách owner và least privilege |
OWASP Attack Surface Analysis cũng gợi ý theo dõi attack surface qua thời gian thay vì coi đây là kiểm tra một lần. Khi thêm plugin, role, API hoặc integration mới, baseline phải được cập nhật.
Validation: reduction phải được chứng minh bằng read-back
- Removed plugin/theme không còn code hoặc endpoint active.
- Deleted admin/account không còn login/session hợp lệ.
- Restricted endpoint thực sự từ chối source không được phép.
- Closed port/service không còn listener hoặc public reachability.
- Business-critical flow vẫn hoạt động sau hardening.
- Monitoring vẫn nhìn thấy các exposure còn lại.
Dùng Hardening WordPress để chuẩn hóa control, nhưng closure nên dựa trên read-back/functional validation thay vì chỉ dựa vào change ticket.
Khi nào hardening chưa thật sự giảm attack surface?
Có những thay đổi nghe có vẻ “an toàn” nhưng không giảm exposure thật: đổi URL admin nhưng account vẫn yếu, deactivate plugin nhưng file vulnerable vẫn còn, firewall rule được thêm nhưng origin vẫn public qua đường khác, hoặc xóa user trong WordPress nhưng hosting credential vẫn dùng chung.
Hardening chỉ nên được ghi nhận là attack-surface reduction khi access path, capability hoặc privilege thật sự bị remove/restrict và đã được validate.
Bài học vận hành
- Attack surface gồm account, endpoint, plugin, role, service và control plane — không chỉ port.
- Least functionality yêu cầu giữ đúng capability cần thiết cho business.
- Remove exposure không cần thiết tốt hơn chỉ “bọc thêm control” quanh nó.
- Exposure bắt buộc phải giữ nên được restrict, monitor và giảm privilege.
- Before/after inventory hữu ích hơn một security score tuyệt đối.
- Attack surface phải được review lại khi architecture, plugin, role hoặc integration thay đổi.
Nguồn tham khảo
- NIST SP 800-171 Rev.3 — Least Functionality
- CISA — Internet Exposure Reduction
- OWASP Top 10:2025 — Security Misconfiguration
- OWASP — Attack Surface Analysis Cheat Sheet
- NIST SP 800-70 Rev.5 — National Checklist Program
Dịch vụ liên quan: Nếu bạn cần triển khai hoặc vận hành chuyên sâu, xem dịch vụ Hardening.